Produits


AI Platform


Équipes
Aucun article trouvé sur ce sujet.
Aucun article trouvé sur ce sujet.
Aucun article trouvé sur ce sujet.
Dans cet article

Pour en savoir plus, consultez notre page de tarification.
La gestion des applications permet aux super administrateurs d'organisations de surveiller et contrôler les applications, les jetons d'accès personnels et les comptes de service actifs dans leur domaine.
Les intégrations d'applications permettent l'échange de données entre Asana et des services tiers via une API. Par défaut, les utilisateurs peuvent s'authentifier et connecter Asana à des comptes d'entreprise et personnels sur ces plateformes externes. Veuillez noter que les données partagées avec des applications tierces sont soumises aux conditions et aux politiques de confidentialité de ces fournisseurs spécifiques.
Les clients conservent un contrôle total sur la disponibilité des intégrations d'applications. Les administrateurs autorisés ayant accès à la gestion des applications peuvent configurer les préférences à l'échelle du domaine directement dans la console d'administration. Les organisations qui ne disposent pas de ces contrôles peuvent restreindre l'accès des utilisateurs en contactant le service client d'Asana.
Note
L'onglet Applications de la console d'administration n'est disponible que pour les super administrateurs au niveau de l'organisation et n'est pas disponible pour les divisions.
Les administrateurs de division et les utilisateurs qui ne sont pas super administrateurs n'auront pas accès à cette fonctionnalité.
Si vous avez d'autres questions à propos du blocage ou du contrôle des fonctionnalités, n'hésitez pas à contacter notre équipe de la réussite client ou à consulter la page d'assistance d'Asana.
En savoir plus sur les comptes de service.
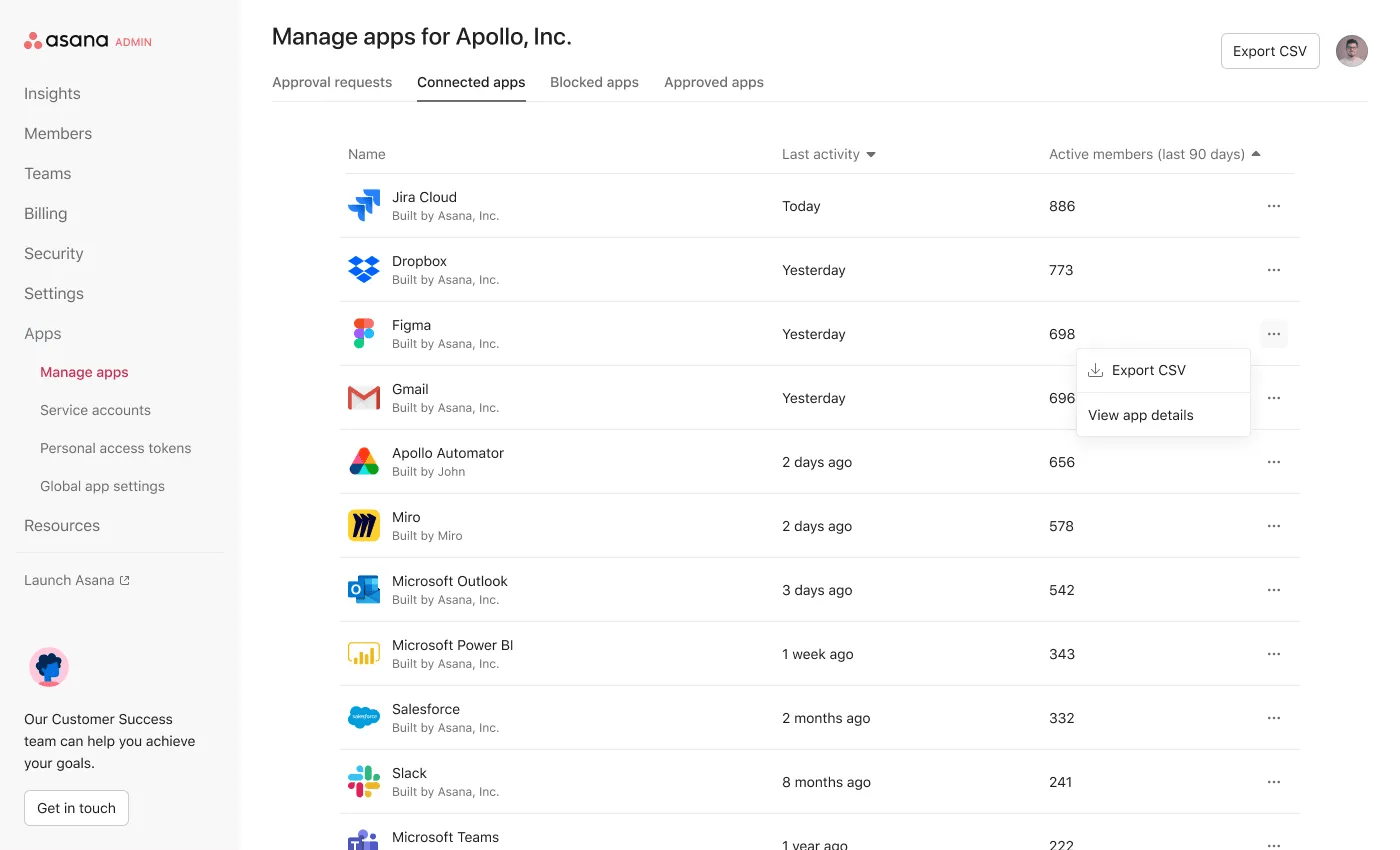
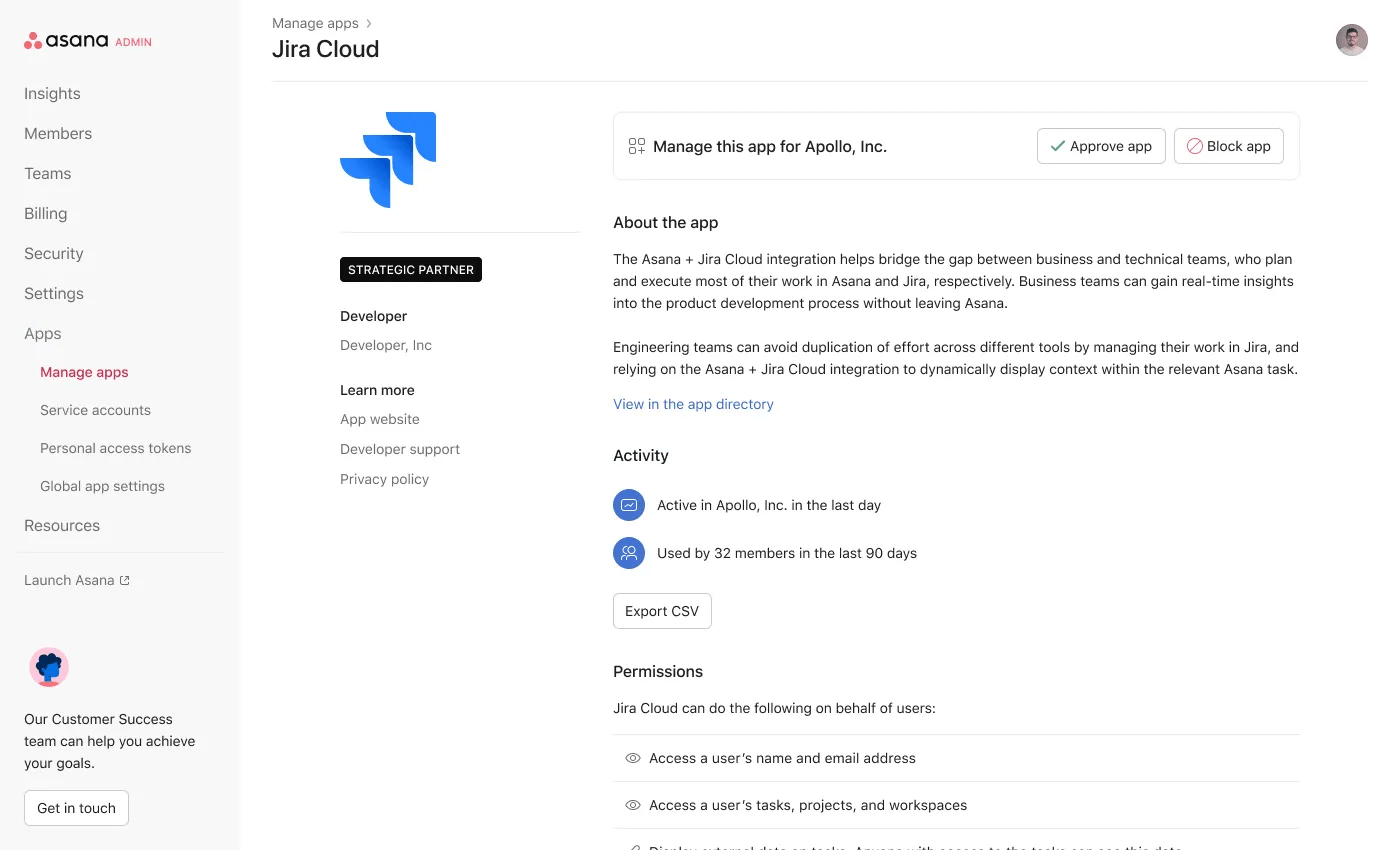
Si vous cliquez sur l'application, vous verrez :
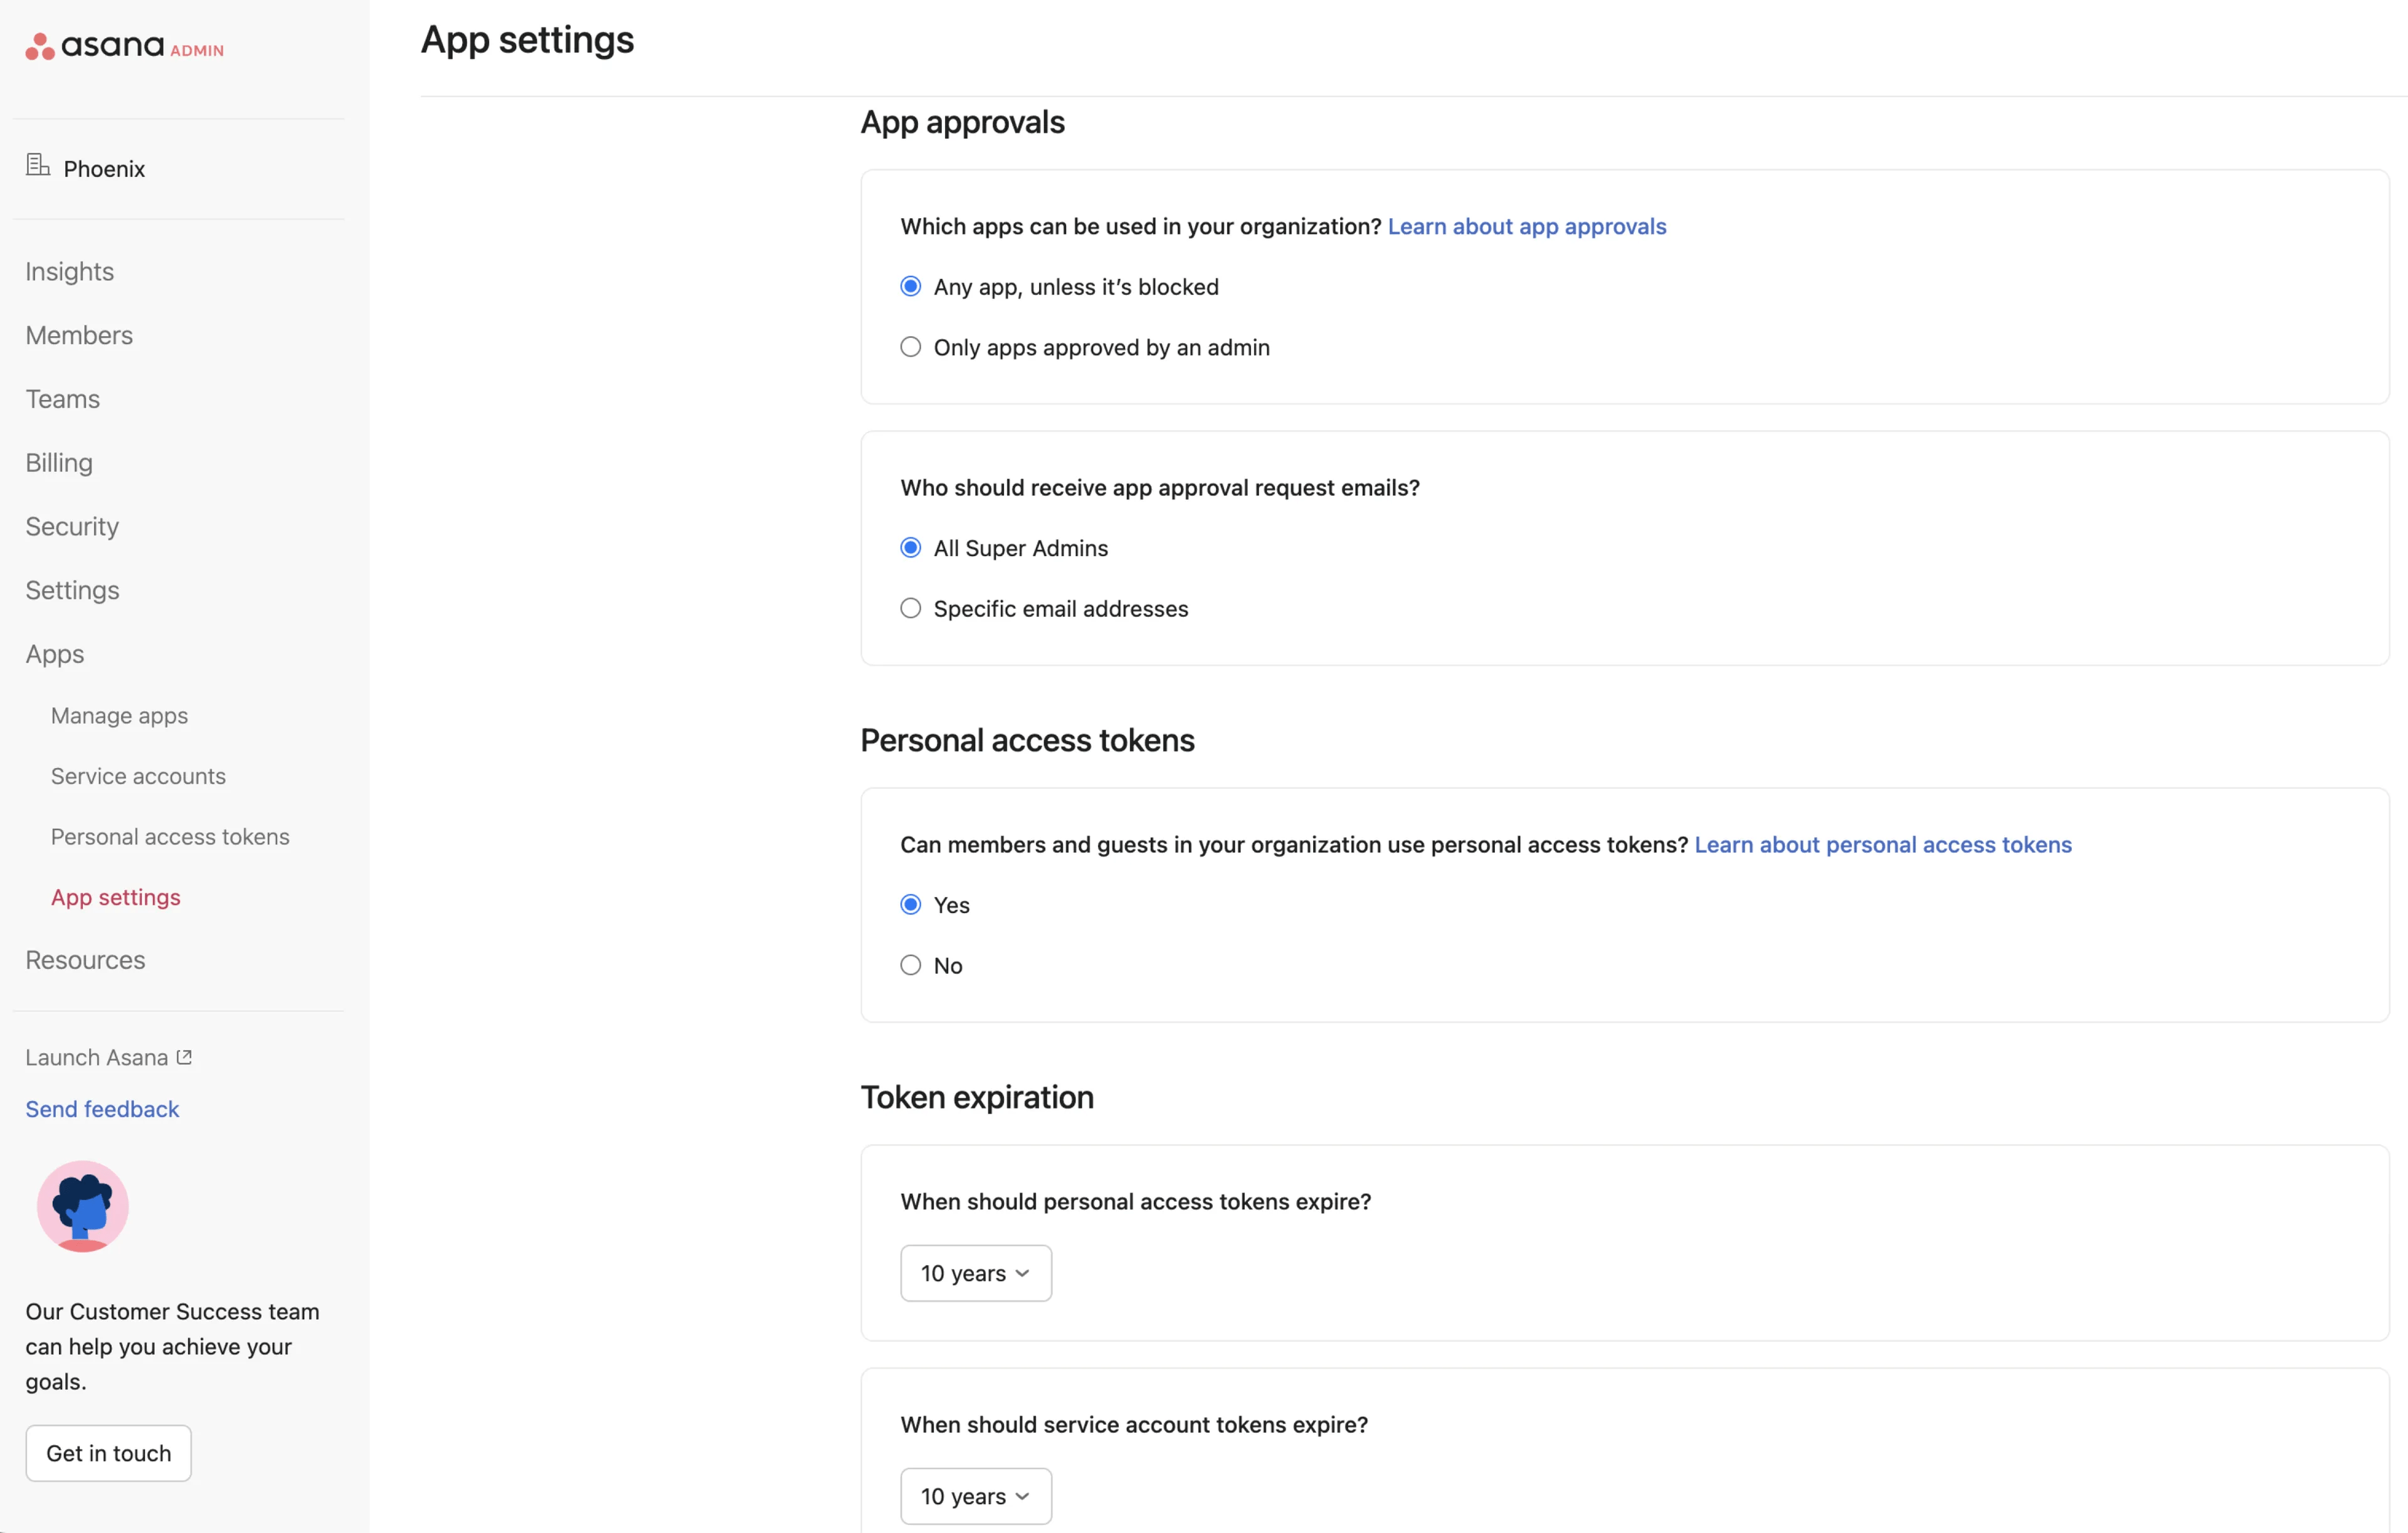
Le super administrateur doit décider de la manière dont il souhaite gérer les applications. Il existe trois principaux modes de contrôle.
Autoriser toutes les applications (par défaut)
Les administrateurs peuvent gérer une liste d'applications bloquées. Par défaut, toutes les applications peuvent être utilisées
Demander l'approbation des applications
Les administrateurs gèrent une liste d'applications approuvées. Les applications ne peuvent pas être utilisées, sauf si elles figurent sur une liste d'applications approuvées.
Autorisations d'automatisations externes
Les administrateurs peuvent autoriser ou interdire le déclenchement de règles par des demandes Web provenant de services externes.
Si une organisation exige l'approbation des applications et qu'un invité qui utilise une application non approuvée rejoint l'organisation, cette application sera bloquée. L'invité en sera informé par e-mail.
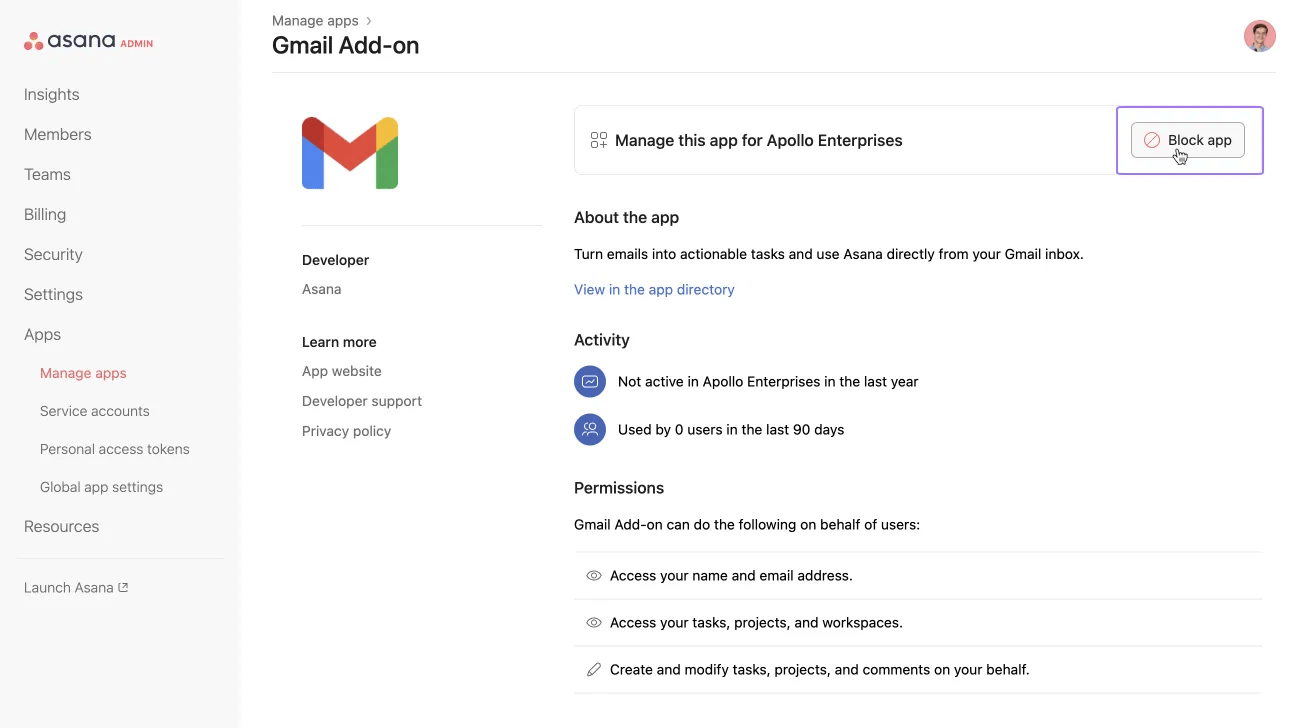
Cette action empêchera l'ensemble des utilisateurs du domaine (membres et invités) d'installer ces applications et de les utiliser. Les utilisateurs se servant de cette application peuvent alors rencontrer des erreurs, et l'application est susceptible de cesser de fonctionner.
Notez que le blocage d'une application dans un domaine n'empêche pas un utilisateur d'utiliser l'application dans d'autres domaines où elle est autorisée.
Accédez à la page de l'application de votre choix depuis la page des applications connectées. Cliquez sur le bouton Débloquer. Si votre organisation demande l'approbation des applications avant utilisation (voir ci-dessous), approuver l'application permettra de la débloquer.
Une fois l'application bloquée, les utilisateurs peuvent être obligés de la réinstaller ou de se réauthentifier, tout dépend du comportement de l'application.
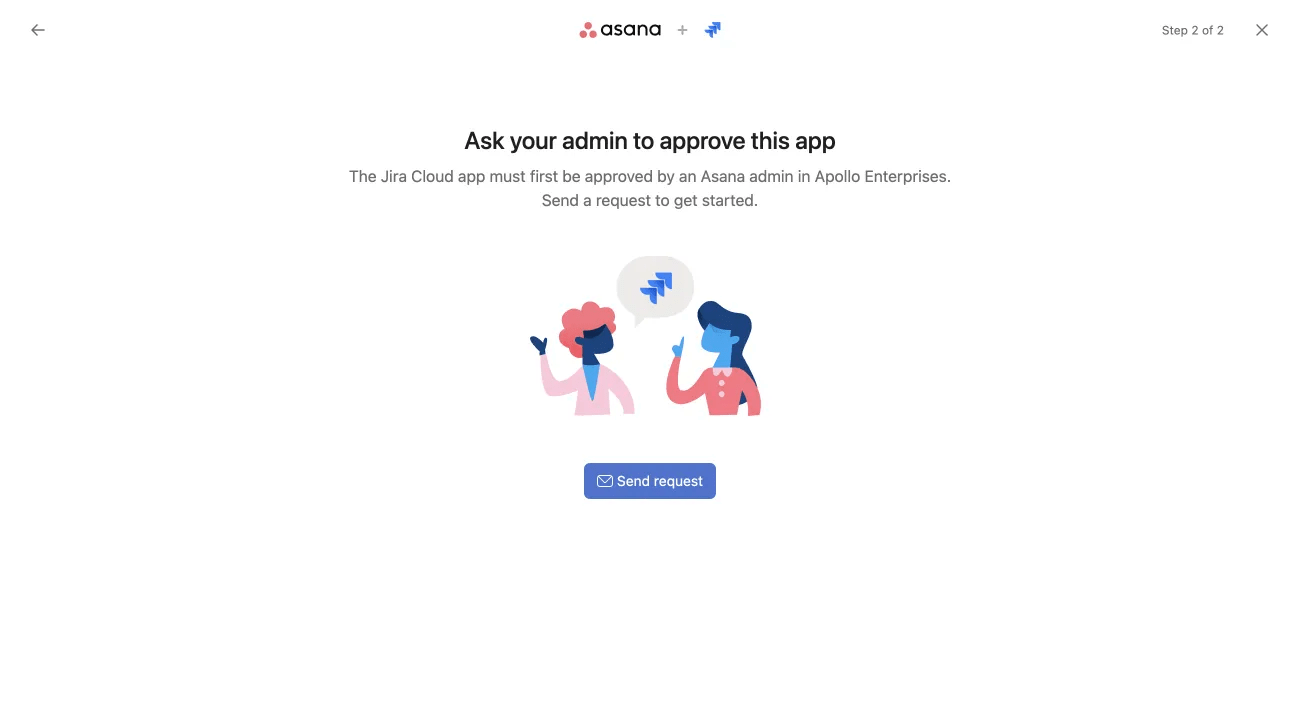
Si l'organisation est en mode « Demander l'approbation des applications », les utilisateurs ne pourront pas associer des applications qui ne figurent pas dans la liste des applications approuvées gérée par les super administrateurs. Les utilisateurs verront alors s'afficher un message avec une option leur permettant de demander l'approbation d'un administrateur.
Si l'utilisateur clique sur Envoyer la demande, un e-mail sera envoyé aux adresses indiquées sur la page des paramètres d'application généraux. Par défaut, il s'agit des adresses e-mail de tous les super administrateurs, mais vous pouvez modifier ce paramètre.
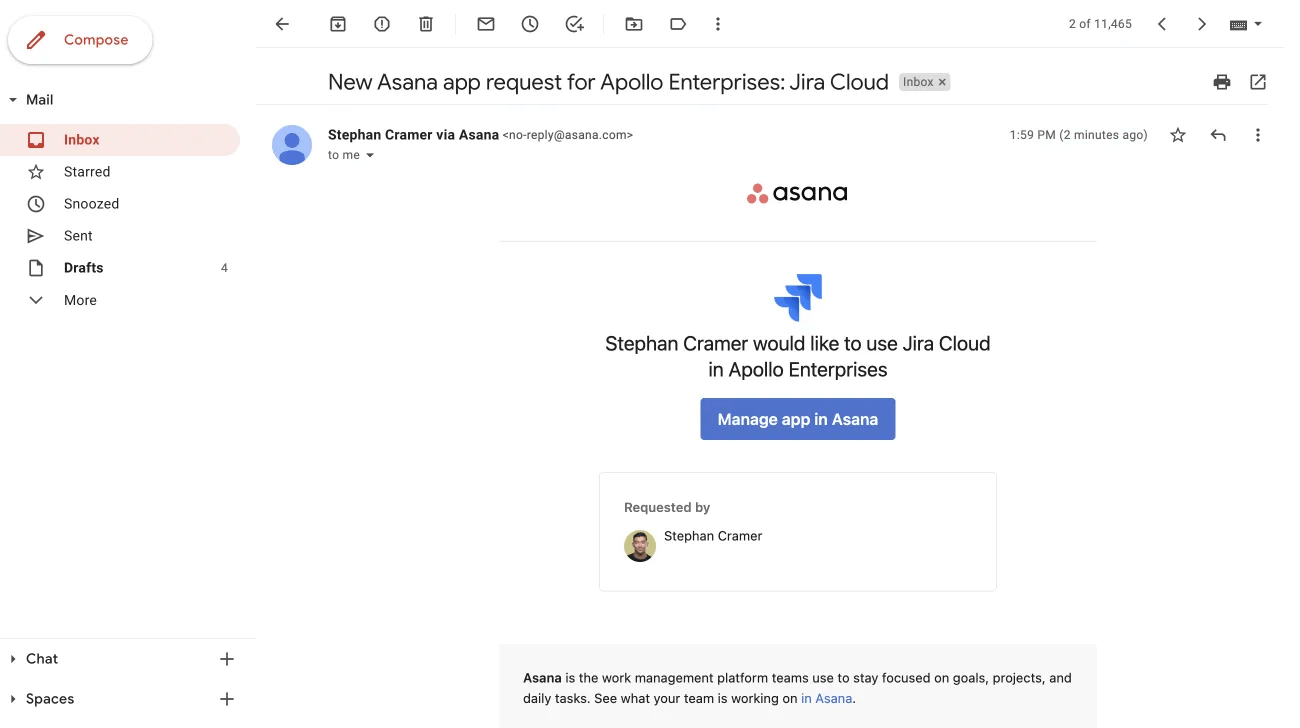
L'administrateur recevra un e-mail semblable à celui de l'exemple ci-dessus. En cliquant sur Gérer l'application sur Asana, le super administrateur accède à la page des détails de l'application pour l'approuver.
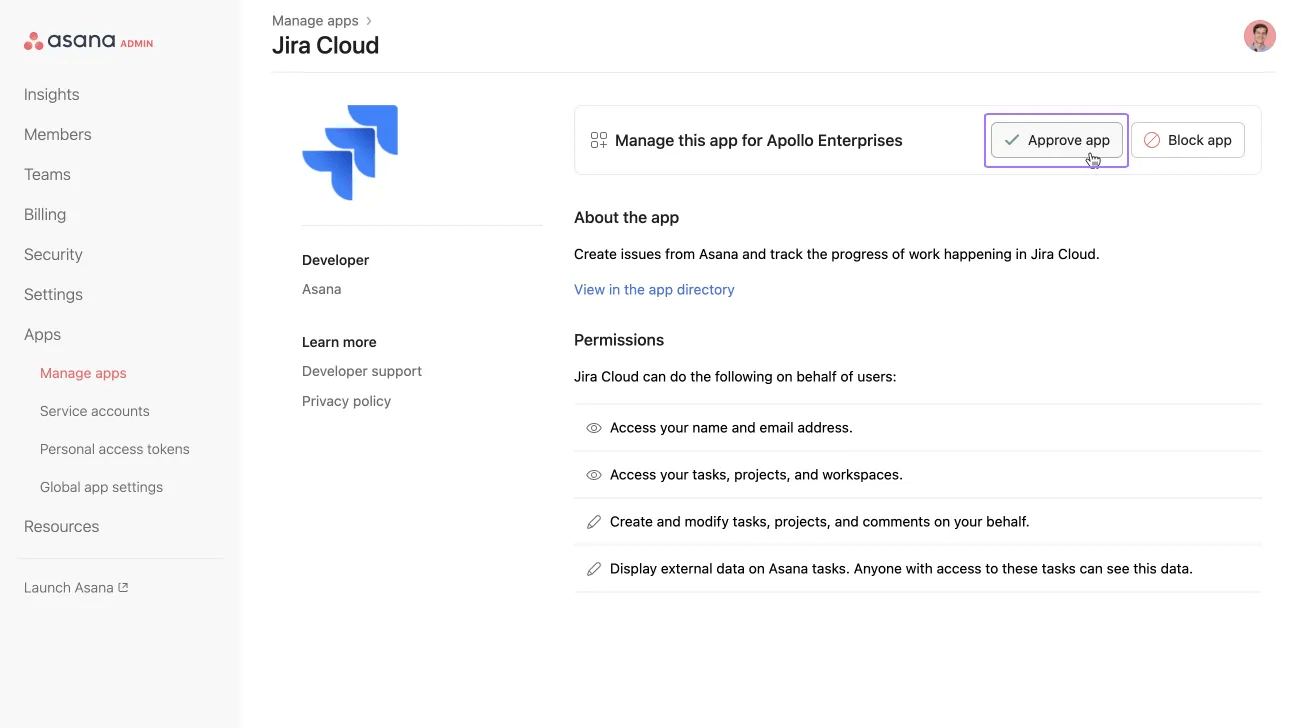
L'auteur de la demande recevra un e-mail lui indiquant que l'administrateur en a été informé. L’adresse e-mail de l’auteur est également incluse dans l’e-mail de demande d’approbation. Selon la méthode employée par votre entreprise, nous vous recommandons de mettre en place un processus de suivi des demandes et/ou d'informer les utilisateurs des prochaines étapes à suivre.
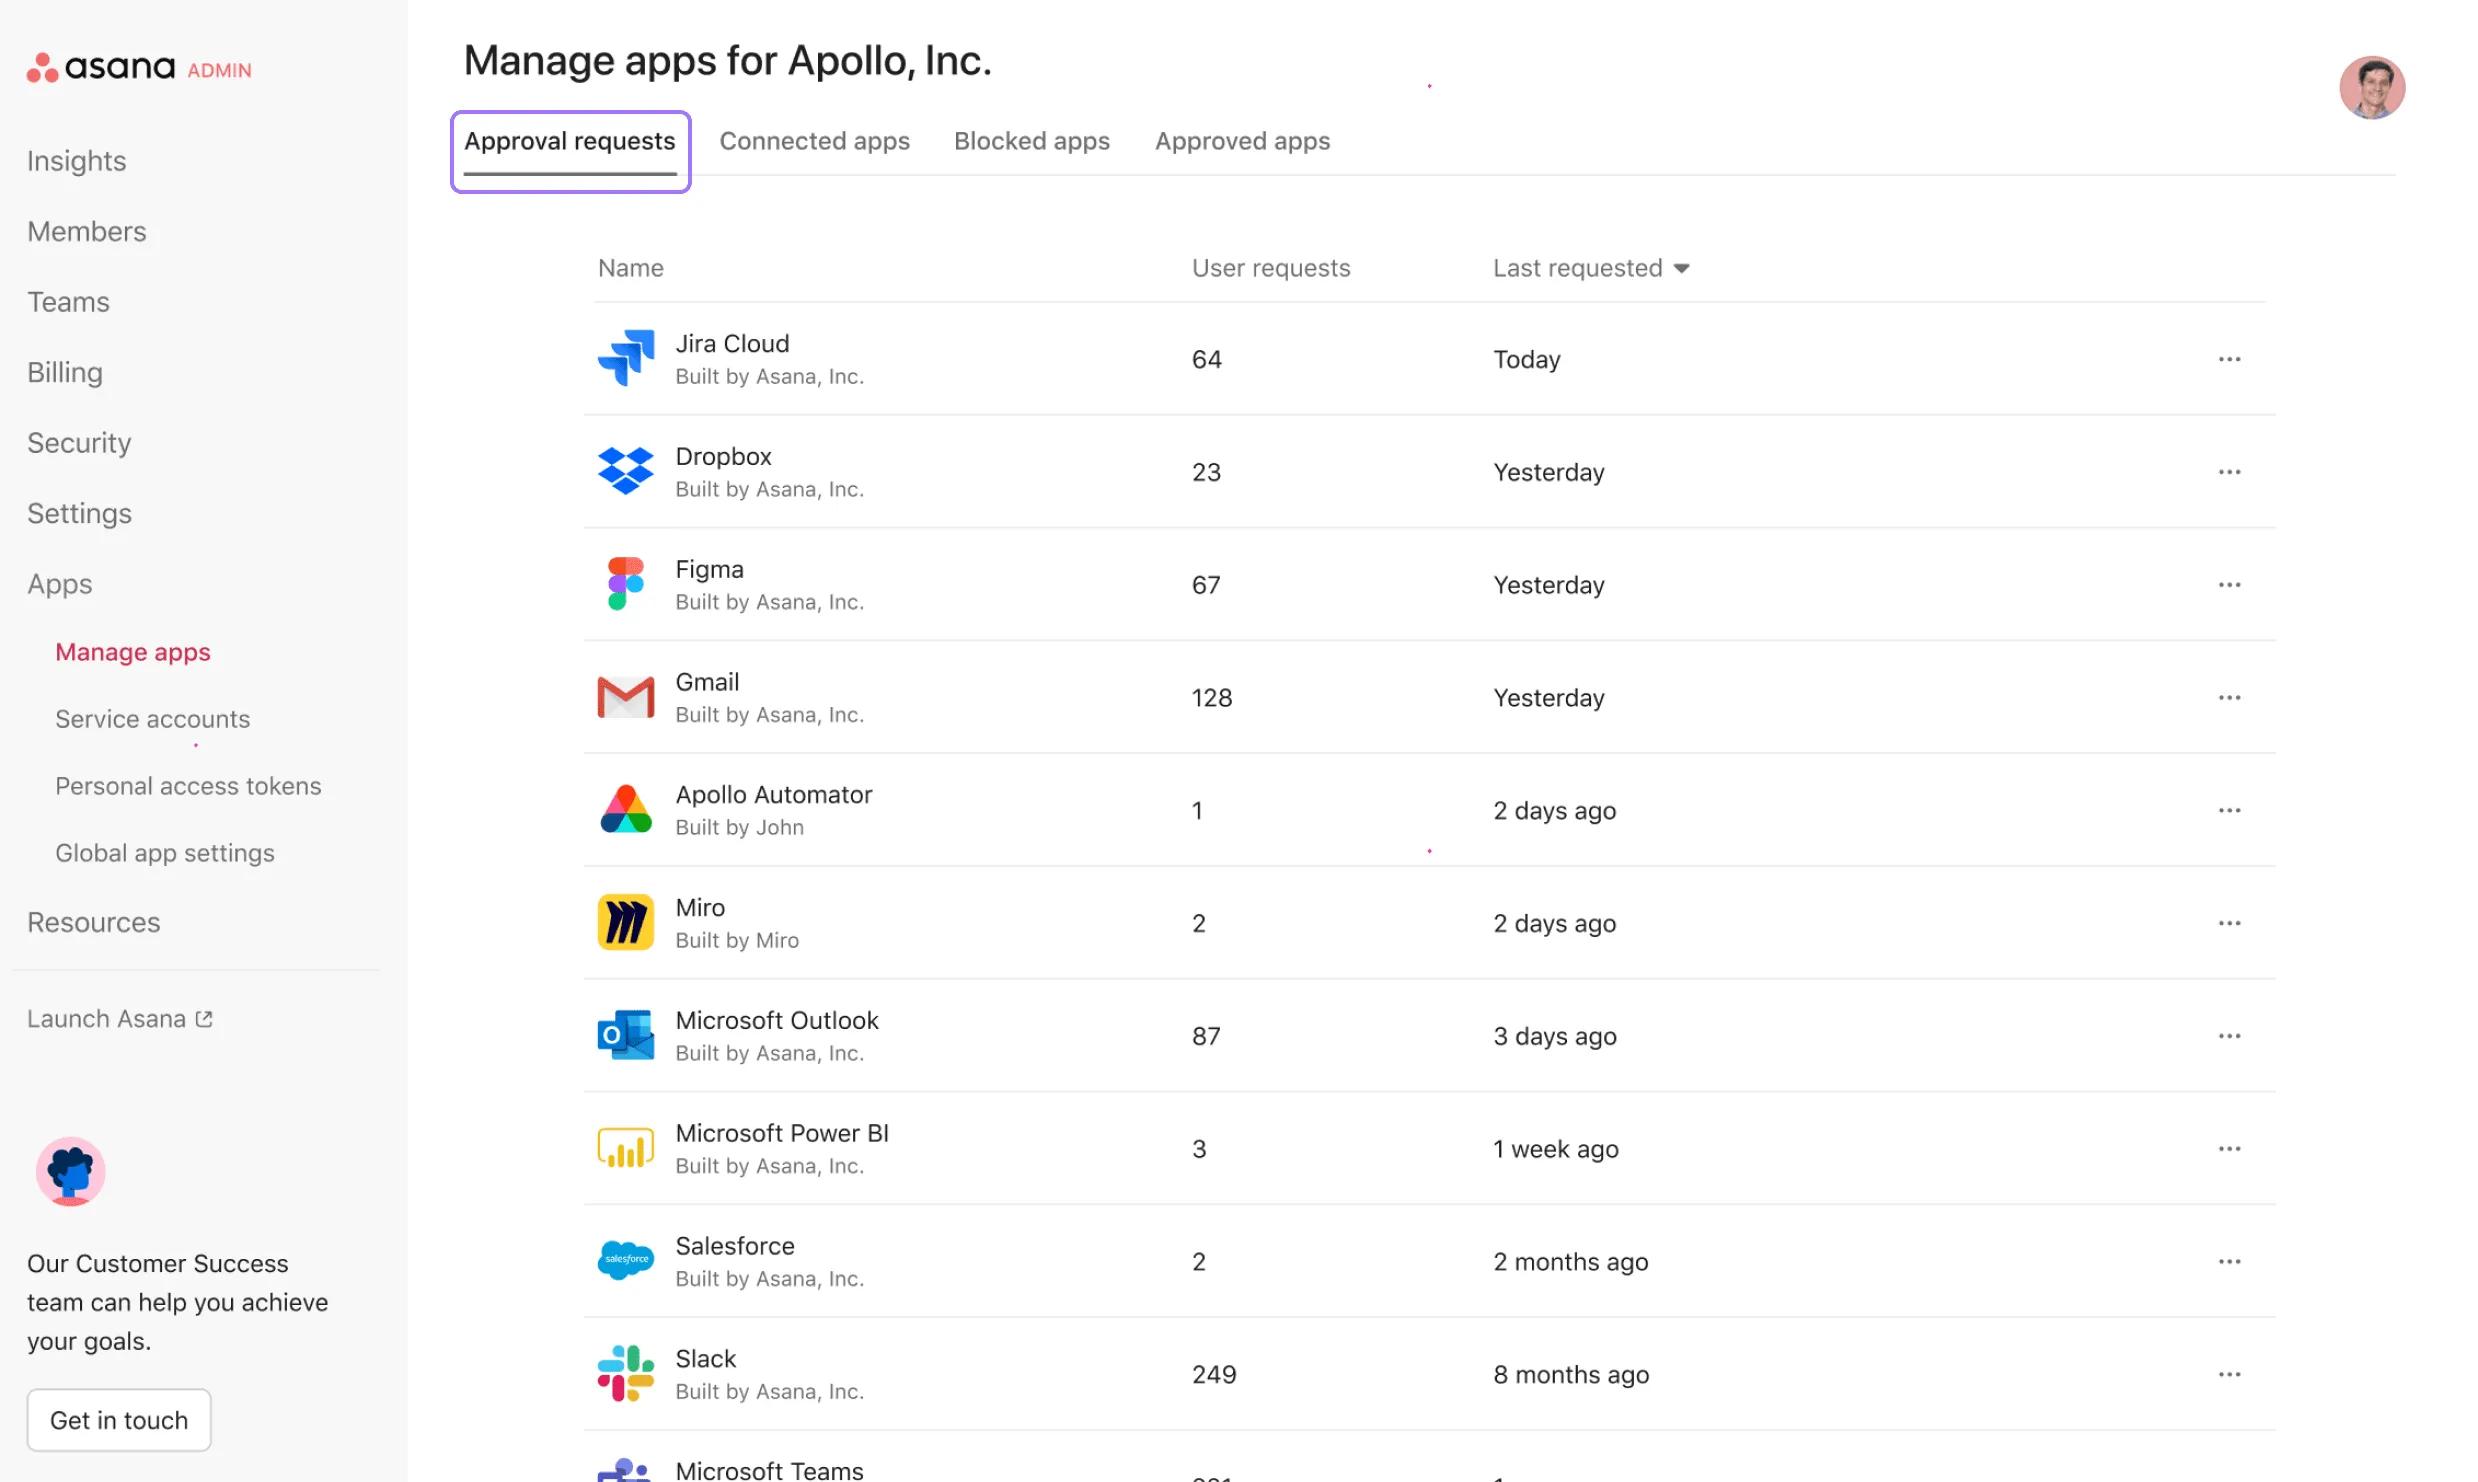
Les administrateurs de l'organisation peuvent consulter la liste de toutes les applications demandées. Pour afficher toutes les demandes d'approbation :
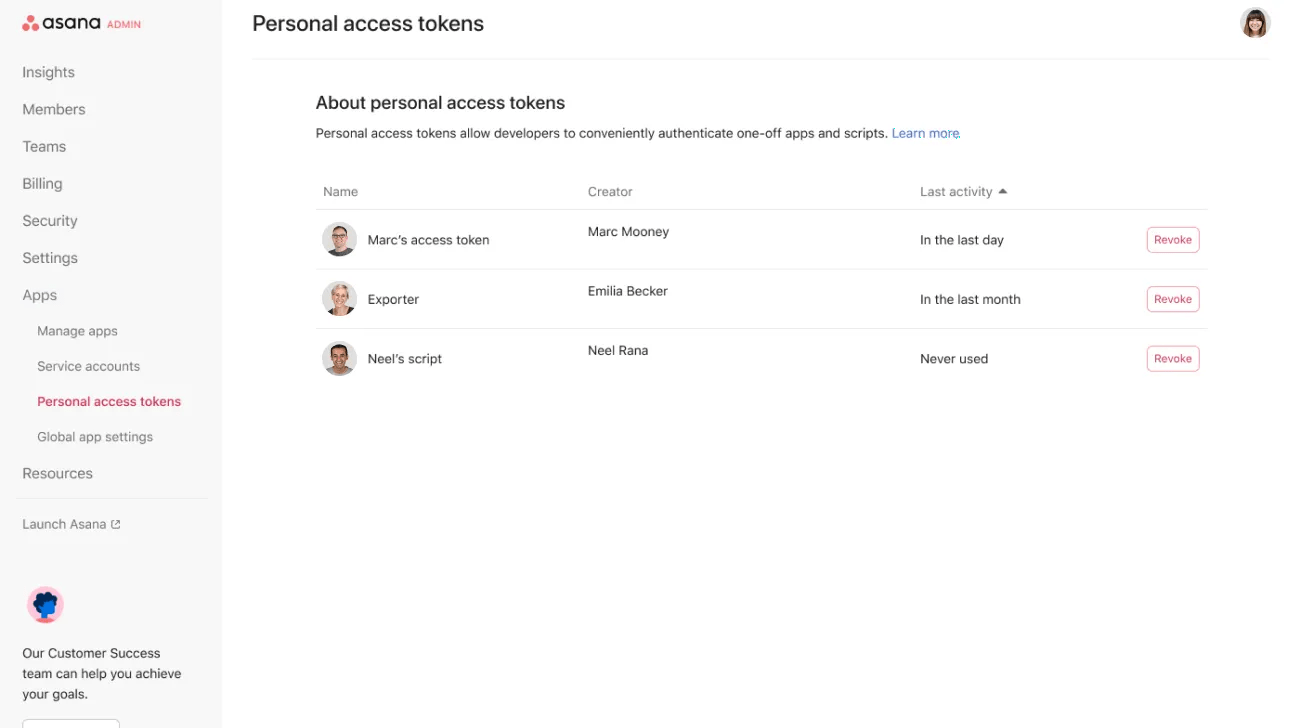
Les jetons d'accès personnels (PAT) peuvent être utilisés par les membres d'une organisation pour créer leurs propres scripts et automatisations. Ces jetons bénéficient des mêmes autorisations d'accès que leur créateur. Sur la page dédiée aux jetons d'accès personnels, vous pouvez consulter une liste des jetons actifs qui ont accès à votre organisation, l'utilisateur qui les a créés et la dernière fois que les jetons ont été utilisés dans votre domaine.
Les administrateurs peuvent révoquer les jetons d'accès Personal sur demande en cliquant sur le bouton Révoquer. Une fois qu'un PAT a été révoqué, le jeton est supprimé et ne peut plus être utilisé. Le développeur qui a créé le jeton recevra un e-mail lui indiquant que son PAT a été supprimé.
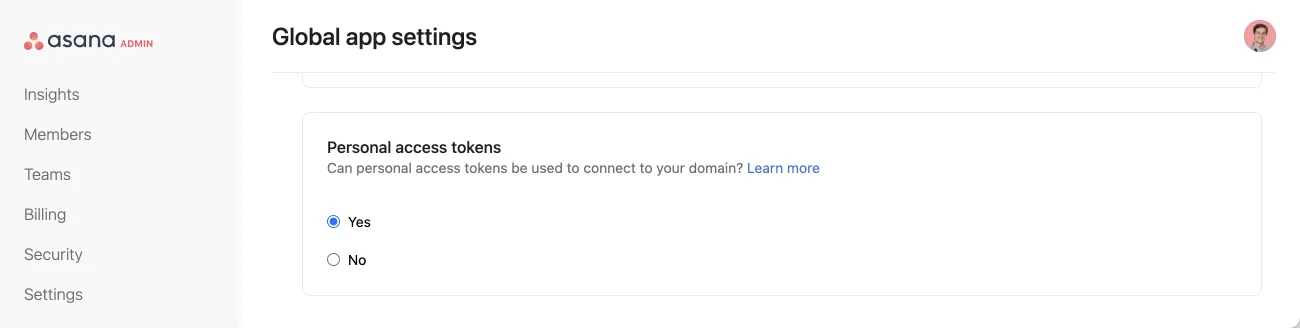
Il est possible d'activer et de désactiver les jetons d'accès personnels depuis la page des Paramètres d'application généraux.
La désactivation des PAT entraîne la révocation et le blocage de tous les jetons d'accès Personal existants appartenant aux utilisateurs de l'organisation. Pour éviter tout dérangement, les super administrateurs doivent en informer les utilisateurs avant de procéder.
Les super administrateurs des organisations peuvent définir une date d'expiration par défaut pour tous les jetons d'accès personnels ou les jetons de compte de service que les utilisateurs créent dans leur organisation.
Les jetons ont un délai d'expiration par défaut de 10 ans. Cependant, les super administrateurs des organisations peuvent définir le délai d'expiration des jetons sous 30, 60 ou 90 jours.
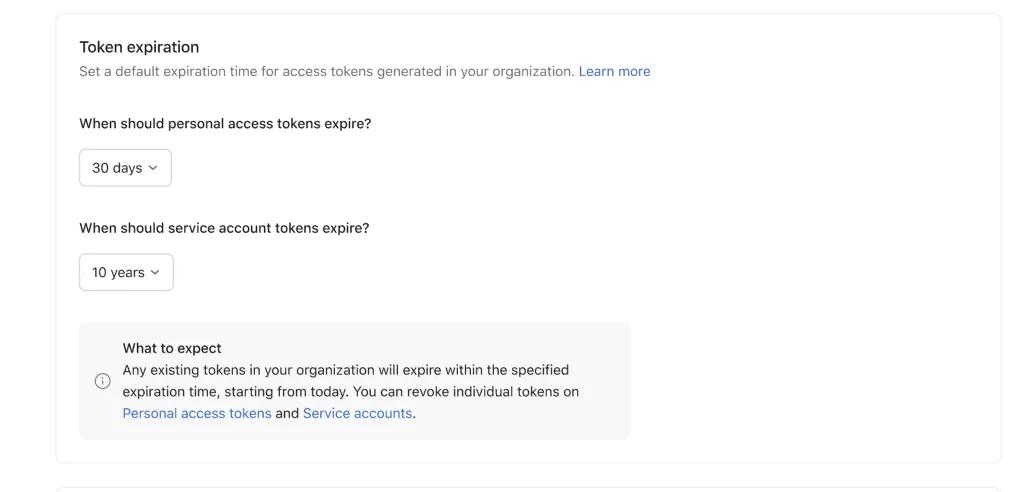
Autres remarques :
Les administrateurs et super administrateurs des organisations Enterprise+ peuvent restreindre l'utilisation de l'API par les invités pour les applications et les jetons d'accès personnel.
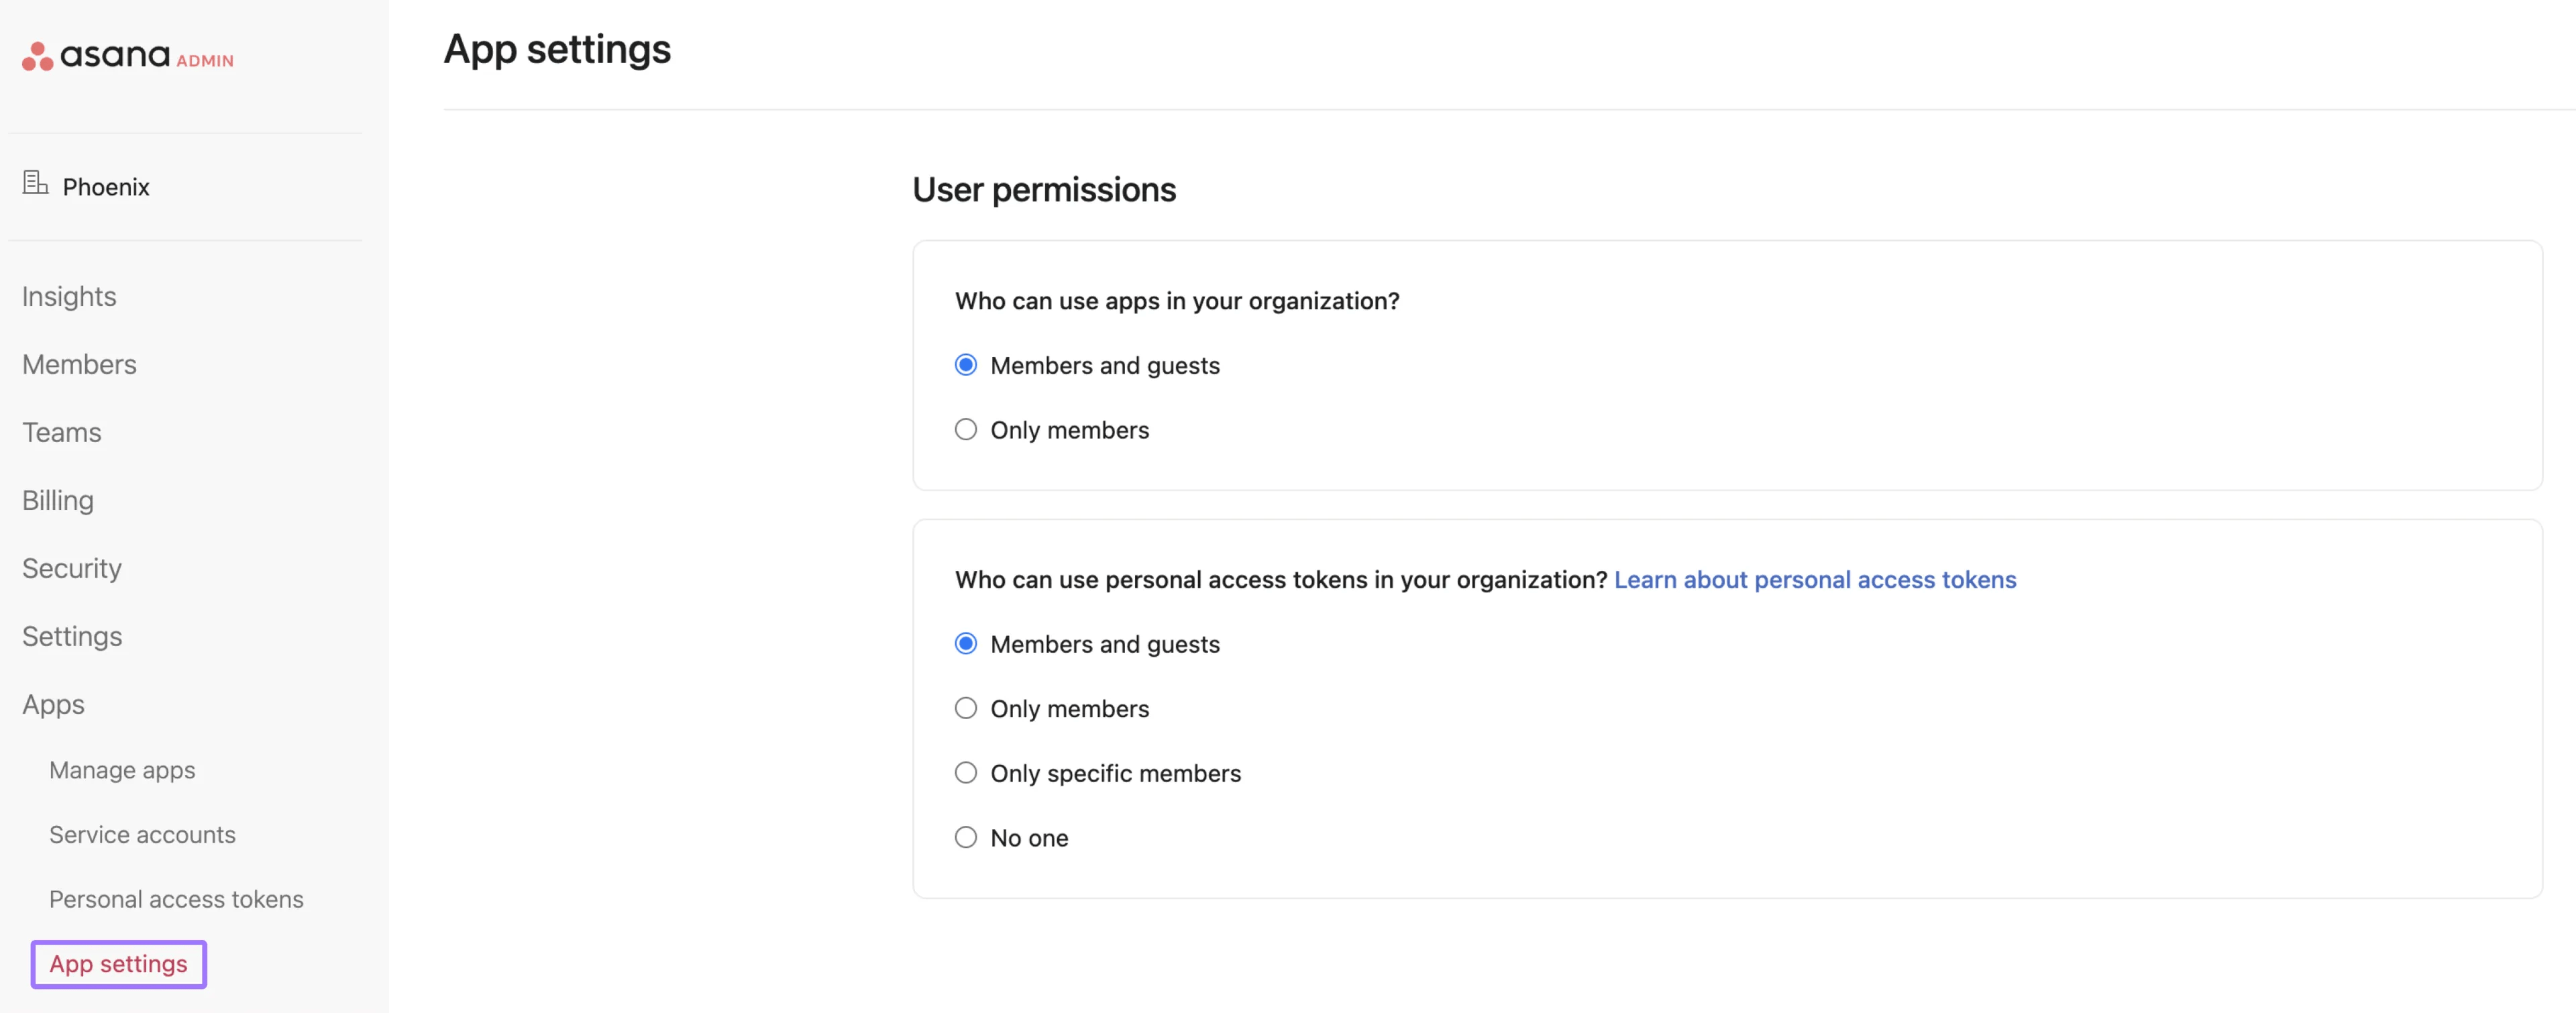
Pour activer ou désactiver ce paramètre pour les invités, les administrateurs et les super administrateurs doivent suivre les étapes suivantes :
Cet article a été traduit par l’IA.
Donnez votre avis sur la traduction.