De compliancebeheer-API's en -apps van Asana ondersteunen de beveiligings- en compliancehouding van je organisatie. Meer informatie over de volledige reeks add-on-functies voor nalevingsbeheer vind je hier. Onze Compliance Management API's bieden momenteel:
- Een Audit Log API die meer dan honderd beveiligings- en compliance-evenementen vastlegt en kan worden ondersteund door de meeste leveranciers van Security Information and Event Management (SIEM).
- Een Resource Export API die use cases inzake Data Loss Prevention (DLP), eDiscovery en Archivering ondersteunt, en verschillende partnerschappen voor derden-integraties op dit gebied.
- Ondersteuning voor leveranciers van Cloud Access Security Broker (CASB).
Momenteel zijn deze alleen beschikbaar voor Asana Enterprise+ -niveau, Legacy Enterprise-niveau of organisatiebrede Enterprise-abonnementen met de aankoop van de invoegtoepassing Compliance Management.
Als je meer wilt weten over onze compliance management-functies, neem dan contact op met je verkoopvertegenwoordiger.
Audit Log API
De Audit Log API van Asana biedt superbeheerders toegang tot een onveranderlijke log van belangrijke evenementen in hun volledige organisatie. Door de Audit Log API te gebruiken, kunnen Superbeheerders belangrijke wijzigingen inzake beveiliging en compliance vastleggen en erop reageren.
Hoe gebruikt u de Audit Log API
Superbeheerders kunnen de Audit Log API van Asana gebruiken om:
- Proactieve meldingen in te stellen met een Security Information and Event Management (SIEM)-tool zoals Splunk
- Reactieve onderzoeken uit te voeren wanneer zich een veiligheidsincident voordoet
- Belangrijke domeingegevens te bekijken in samengevoegde vorm om beveiligingstrends te identificeren
Categorieën gebeurtenissen
Asana's Audit Log API omvat tientallen gebeurtenissen, waaronder:
- Belangrijke wijzigingen die door beheerders in de beheerdersconsole zijn gemaakt, zoals
workspace_export_started, workspace_password_requirements_changed en user_workspace_admin_role_changed - Kritieke gebruikerstoegangsgebeurtenissen zoals
user_login_succeeded, user_login_failed, user_invited en team_member_added - Verwijderingsgebeurtenissen zoals
task_deleted, task_undeleted en portfolio_deleted - Exportgebeurtenissen zoals
project_csv_export_initiated en workspace_teams_export_started - Gebeurtenissen op het gebied van gegevens- en middelenbeheer, zoals
attachment_uploaded en attachment_downloaded
Ga voor een volledige lijst en details over het API-eindpunt naar de API-documentatie
Bewaarperiode
Asana houdt audit logs bij tot 90 dagen na de datum waarop ze werden vastgelegd. Degenen die een langere periode van behoud wensen, kunnen hun SIEM gebruiken of een andere opslagoplossing voor doorlopende logopname.
Toegang tot het Audit Log API-eindpunt
Audit logs zijn toegankelijk voor superbeheerders via serviceaccounts. Voor een gedetailleerde beschrijving van het Audit Log API-eindpunt, bekijk je onze ontwikkelaarsdocumentatie hier.
Voor meer informatie over het gebruik van de Audit Log API van Asana via de Asana + Splunk-integratie, bezoek je Splunkbase om het installatieproces te starten.
Voor meer informatie over het gebruik van de Audit Log API van Asana via de Asana + Panther-integratie, bezoek je hun Asana Apps-pagina.
Auditlog CSV-export
Je kunt een CSV van auditlogboekgebeurtenissen rechtstreeks vanuit de beheerdersconsole exporteren. Dit is handig wanneer je een snelle momentopname nodig hebt voor incidentbeoordeling of gebeurtenisgegevens wilt delen met belanghebbenden zonder de Audit Log API in te stellen.
Een CSV van auditloggebeurtenissen exporteren:
- Navigeer naar de Beheerdersconsole
- Klik op Beveiliging in de zijbalk
- Klik op Auditlog exporteren onder Auditlog
- Kies een datumbereik dat je in het auditlogboek wilt opnemen
- Selecteer in het veld Evenementtypes de evenementtypes die je wilt controleren. Je kunt deze afzonderlijk selecteren, alle gebeurtenissen van een bepaald type selecteren of alle gebeurtenistypes selecteren.
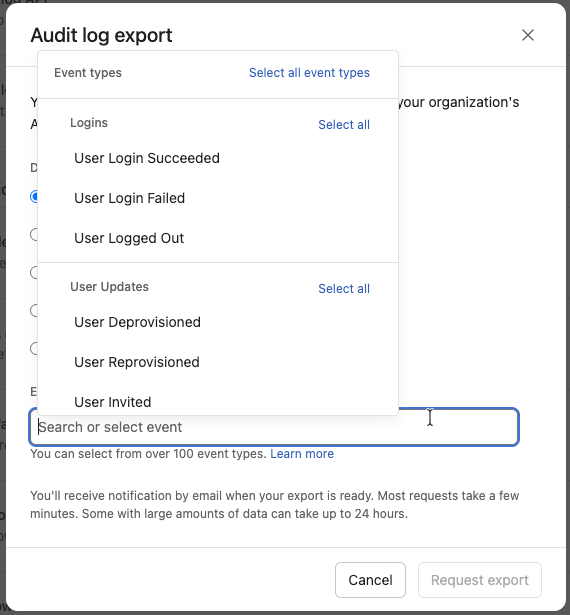
Zodra je klaar bent om je controlelogboek te exporteren, klik je op Export aanvragen. Je export wordt via e-mail naar je verzonden.
Preventie van gegevensverlies (Data Loss Prevention, DLP)
Klanten willen mogelijk regelmatig hun Asana-instances scannen op gegevens die het bedrijfsbeleid aantasten of schenden.
Bijvoorbeeld, een organisatie wil mogelijk een maandelijkse audit uitvoeren om alle instances of wachtwoorden te vinden die onbedoeld in Asana-taken werden ingevoerd.
Voor klanten en ontwikkelaars, om een volledige lijst met details over het Resource Export API-eindpunt te zien, ga je naar de API-documentatie.
 Opmerking
Voor meer informatie over de Netskope-integratie met Asana, bezoek je de Asana Apps-pagina.
eDiscovery
Klanten willen mogelijk gegevens uit Asana naar een externe eDiscovery-tool overbrengen om proactief te plannen voor of te reageren op problemen wanneer die zich voordoen.
Voor klanten en ontwikkelaars, om een volledige lijst met details over het Resource Export API-eindpunt te zien, ga je naar de API-documentatie.
Opmerking
Bezoek de Asana Apps-pagina van Exterro en Hanzo voor meer informatie over hun externe integraties met Asana. Binnenkort beschikbaar voor extra partnerschappen.
Archivering
Klanten in sterk gereglementeerde sectoren willen mogelijk regelmatig objecten of evenementen ophalen/opslaan die gerelateerd zijn aan wijzigingen aan objecten in Asana.
Ga voor klanten en ontwikkelaars naar de API-documentatie om een volledige lijst met details over het API-eindpunt voor het exporteren van bronnen te bekijken.
Opmerking
Voor meer informatie over de integratie van Theta Lake met Asana, bezoek je hun Asana Apps-pagina
Cloud Access Security Broker (CASB)
Klanten willen mogelijk het gebruik van Asana controleren via hun Cloud Access Security Broker (CASB)-provider. Asana biedt momenteel een connector met Netskope en ondersteuning voor het instellen van goedgekeurde werkruimtes. Bekijk dit artikel voor meer informatie over het beheren van goedgekeurde werkruimtes.
Opmerking
Voor meer informatie over de integratie van Netskope met Asana, bezoek je de Asana Apps-pagina.
 Agentic Work Management
 Asana Service Management
 Command by Asana
 StackAI door Asana