제품


주제
- 규칙에 날짜 설정하기
- 양식 제출자와의 이메일 커뮤니케이션
- ID 사용자 지정 필드를 사용하세요.
- 프로젝트에 번들 적용하세요
- 프로젝트 템플릿용 관리 대시보드
- 규칙 연동 및 위젯
- 규칙 실행 기록을 확인하세요
- 규칙 트리거를 사용하세요.
- 양식 사용자 지정
- 작업 종속성
- 승인
- 규칙의 조건 및 브랜칭
- Asana에서 시간 추적하기
- 사용자 지정 필드 필터링 및 정렬
- 수동 규칙 트리거를 사용하세요.
- 규칙 권한을 설정하세요
- 규칙 동작을 수행하세요.
- 규칙의 변수를 사용하세요.
- PagerDuty 규칙 연동
- 번들 관리 및 권한
- 전역 필드에 대한 관리 대시보드
- HubSpot 규칙 연동
- 참조 사용자 지정 필드
- Bundles
- 작업 템플릿
- 상태 업데이트 템플릿
- 클라우드 저장 및 파일 공유를 위한 규칙 연동
- 양식 공유하기
- API를 통해 Asana에서 모든 시간 입력 데이터를 CSV로 내보내는 방법
- Asana에서 자동화 트리거 및 동작을 이해하기
- 수식 사용자 지정 필드
- 사용자 지정 필드 유형 및 제한 사항
- 종속 작업의 날짜 자동 전환하기
- 생산성 및 커뮤니케이션을 위한 규칙 연동
- 양식
- 규칙
- 프로젝트 템플릿
- 사용자 지정 필드
- 양식의 필드 매핑
- 종속성 유형
- 번들 관련 FAQ
- Zapier와 Asana를 사용하세요.
- 규정 준수 관리: API 및 연동 지원
- Asana for Gmail 부가 기능
- Asana for Tableau 연동
- Google과 Asana
- Google 양식 및 Asana
- Google 스마트칩을 사용하세요.
- Chrome 확장 프로그램과 Asana를 사용하세요.
- Asana for Jira Cloud 자주 묻는 질문
- Asana에서 개발한 Microsoft 365 연동을 위한 권한 활성화
- Asana for Outlook 추가 기능
- Power BI 연동 또는 통합을 수행하세요.
- Google 스프레드시트 & Asana
- GitHub와 Asana 연동
- Google 캘린더 + Asana
- 자동화 및 AI 스튜디오를 위한 Zoom 대화록을 사용하세요.
- Tray.io와 Asana를 사용하세요.
- ServiceNow & Asana
- Wufoo와 Asana
- 웹 양식 및 Asana
- Zendesk 연동
- Asana + Meta의 Workplace
- Splunk + Asana
- ChatGPT의 Asana 앱
- Claude의 Asana 앱
- Everhour에서 Asana로 시간 추적 데이터 마이그레이션
- Asana에서 Zoom 회의
- Asana와 캘린더 동기화하기
- Slack 채널에서 Asana와 채팅하세요
- Asana에서 Slack 댓글 동기화
- Microsoft Teams + Asana 연동
- Slack 및 Asana
- Microsoft SSO(Single Sign-On)
- Asana에서 Salesforce 연동
- Outlook 캘린더와 Asana
- AI 스튜디오로 Zoom 통화 메모 워크플로를 생성하는 방법
- Vimeo 및 Asana
- Asana for Adobe Creative Cloud
- Asana for Jira Cloud
- Jira Data Center
- API
- Jira Data Center FAQ
- SAML 그룹 매핑 및 SCIM 상호작용을 수행하세요.
- 엔터프라이즈 키 관리 (EKM)
- Asana 일본 데이터 센터
- Asana EU 데이터 센터
- Asana와 글로벌 무역 규제 준수
- 개인 정보 보호 및 보안
- 2단계 인증
- 계정
- 라이선스에 대한 SAML 그룹 매핑을 설정하세요.
- 여러 계정 통합
- Asana 계정 이메일 정책
- 액세스 및 권한
- 규정 준수 관리 추가 기능
- FedRAMP 규정 준수하십시오
- 게스트 자동 제거
- Asana 계정을 분리하는 방법
- Enterprise 조직을 위한 SecureAuth
- 프로필 필드 편집 가능 여부 제어
- Asana 데이터 보존
- Setting up Licensing Division ID with SCIM
- Asana 규정 준수 설정
- 권한 관리 부가 기능
- 앱 간 액세스
- 서비스 계정
- 데이터 리텐션 정책
- Asana에서 관리자 역할 및 최고 관리자 역할
- 데이터 기여
- SCIM을 사용하여 Microsoft Entra ID에서 Asana 역할 설정
- 전역 인증 설정
- Asana에 대한 SCIM 권한 설정
- 고급 설정: SCIM을 통한 라이선스 권한 설정
- 고급 설정: SCIM을 사용하여 Asana 역할 할당
- SCIM을 사용한 사용자 권한 설정 및 권한 해제
- 관리 보안 제어
- 앱 관리 및 연동
- Asana 계정 삭제
- 유료 플랜을 위한 인증 및 액세스 관리 옵션
- Asana에서 IP 허용 목록
- 사용자 지정 역할을 사용하는 RBAC(역할 기반 접근 제어)
- 모바일 앱 보안 권한
- SCIM을 사용하여 Okta에서 Asana 역할 설정하기
- 관리 콘솔에 액세스하는 방법
- HIPAA 규정 준수
- 결제 수단 및 청구서
- 관리 콘솔에서 청구 설정하기
- 디비전의 보안 및 청구
- CAD 및 KRW 통화 결제
- MXN 및 BRL 통화 결제
- 노르웨이 VAT
- 뉴질랜드 GST
- 인도네시아 VAT
- 아이슬란드 VAT
- EU VAT
- RBI 규정으로 인한 인도의 자동 결제 변경 사항
- 오스트레일리아 GST
- 수동으로 청구서를 발행한 고객을 위한 결제 수단 추가
- Asana 플랜 업그레이드 또는 변경하기
- 영국 VAT
- 미국 판매세
- 스위스 VAT
- 대한민국 VAT
- 남아프리카 VAT
- 싱가포르 GST
- VAT/GST 및 판매세
- 청구 페이지에 액세스하기
- 구독 관리 및 업그레이드
- Asana 플랜 취소 방법
- 필리핀 VAT
- 캐나다 GST/HST, QST 및 지방 판매세
- 청구
- AI 스튜디오에서 워크플로에 단어를 추가하세요.
- AI 스튜디오 자주 묻는 질문
- AI 스튜디오 Plus
- AI 스튜디오에 대한 관리자 가이드
- AI Studio에서 문제 해결하기
- AI 스튜디오 - 루프 내의 인간
- Asana AI 스튜디오 소개
- Asana AI로 더 스마트하게 업무를 처리하세요
- AI 스튜디오에서 지침 작성하기
- AI Studio 사전 구축 AI 규칙
- AI 스튜디오 크레딧 최적화
- AI 스튜디오 부가 기능 및 가격
- AI 스튜디오에서 프롬프트를 구성하는 방법
- AI 사용 변수의 작동 방식
- AI 스튜디오 모델
- AI 스튜디오로 스마트 워크플로 만들기
- 스마트 워크플로를 적합한 데이터 소스와 연결하기
SCIM을 사용한 사용자 권한 설정 및 권한 해제

메모
SCIM을 통해 Asana에 동기화되는 모든 속성 데이터는 Asana Intelligence(Dash)와 같은 AI 기능을 포함한 모든 하위 Asana 기능에서 사용할 수 있습니다. 특정 속성이 이러한 기능에 표시되지 않도록 하려면 Asana에 동기화되기 전에 Okta 또는 Microsoft Entra ID와 같은 ID 공급자의 SCIM 구성에서 해당 속성을 제거하거나 매핑을 해제하세요.
SCIM용 Asana 서비스 계정 설정
모든 SCIM 연동은 ID 공급자에 관계없이 Asana 서비스 계정 토큰을 사용하여 인증합니다. 아래의 IdP별 절차 중 하나를 따르기 전에 이를 한 번 설정하세요.
- 관리자 계정으로 Asana에 로그인하고 상단 바에 있는 프로필 사진에서 관리 콘솔을 엽니다.
- 앱 탭으로 이동하여 서비스 계정 을 선택합니다.
- 서비스 계정 추가 를 선택합니다.
- 권한 범위에서 범위 지정 권한을 선택하고 사용자 권한 설정(SCIM)을 활성화합니다. ID 공급자(IdP)가 Asana 팀을 생성하거나, 이름을 변경하거나, 수정하는 것을 원하지 않는 경우 팀 관련 범위를 선택하지 않은 상태로 두세요.
- 변경 사항을 저장하고 생성된 API 토큰을 복사합니다. 다음 단계에서 이를 ID 공급자(IdP)의 SCIM 구성에 붙여넣어야 합니다.
이 토큰을 안전하게 보관하세요. 토큰을 가진 사람은 누구나 조직의 멤버를 프로비저닝하고 프로비저닝을 해제할 수 있습니다.
Okta
기능
최고 관리자는 Okta에서 Asana에서 사용자를 손쉽게 프로비저닝 및 프로비저닝 해제할 수 있습니다. 이 연동은 SCIM 프로토콜에 의존하며 다음을 지원합니다.
- 멤버 생성: Okta에서 Asana 앱에 할당된 멤버는 Asana 조직에 자동으로 추가됩니다.
- 프로필 속성 업데이트: 이름, 직위, 부서와 같은 속성이 회원의 Okta 프로필에서 Asana로 동기화됩니다.
- 멤버 가져오기: Asana에서 생성된 멤버는 기존 Okta 사용자와 일치시키거나 새로운 사용자로 생성하여 Okta에 가져올 수 있습니다.
- 그룹 가져오기: Asana 팀을 Okta 그룹으로 가져올 수 있습니다. Okta에서는 가져온 그룹의 멤버십을 관리할 수 없습니다.
- 그룹 푸시: Okta 그룹과 멤버를 Asana로 팀과 팀 멤버로 푸시할 수 있습니다.
- 그룹 링크: Asana에서 팀을 가져온 후 Asana의 기존 팀을 Okta 그룹에 연결할 수 있습니다.
- 멤버 비활성화: Okta 앱에서 멤버가 할당 해제되면 Asana에서 멤버가 비활성화(삭제)됩니다.
현재 지원되지 않는 기능: 멤버 재활성화, Okta에서 Asana 팀 삭제.
요건
- Asana에서 Enterprise, Enterprise+ 또는 Legacy Enterprise 플랜을 이용하고 있는 조직의 최고 관리자이어야 합니다. [게시하기 전에 확인 — 한 내부 출처에서는 이를 세 가지 플랜 모두에서 최고 관리자가 아닌 "Enterprise 플랜"의 "관리자"로만 명시하고 있습니다. 엔지니어링/지원팀과 정확한 요건을 확인하세요. 재조직 제안의 미해결 질문 #5를 참조하세요.]
- Lifecycle Management 권한 설정을 지원하는 Okta 플랜을 가지고 있어야 합니다.
- 위의 SCIM용 Asana 서비스 계정 설정 을 완료했습니다.
비활성화를 활성화하기 전에 다음을 읽어보세요. Okta에서 멤버를 비활성화하면 Asana 액세스가 일시 중지되는 것이 아니라 Asana에서 해당 멤버의 계정이 삭제됩니다. 이는 Asana UI에서 해당 멤버를 제거하는 것과 동일합니다. 별도의 '비활성화되었지만 복구 가능' 상태는 없습니다. 마찬가지로, Okta에서 애플리케이션 수준에서 멤버의 사용자 이름을 재정의하면 해당 계정이 활성화되어 있는 경우 이전 사용자 이름과 연결된 Asana 계정이 삭제됩니다. 아래 3단계에서 사용자 비활성화 를 활성화하거나 사용자 ID 재정의를 적용하기 전에 두 가지 사항을 모두 유념하세요.
단계
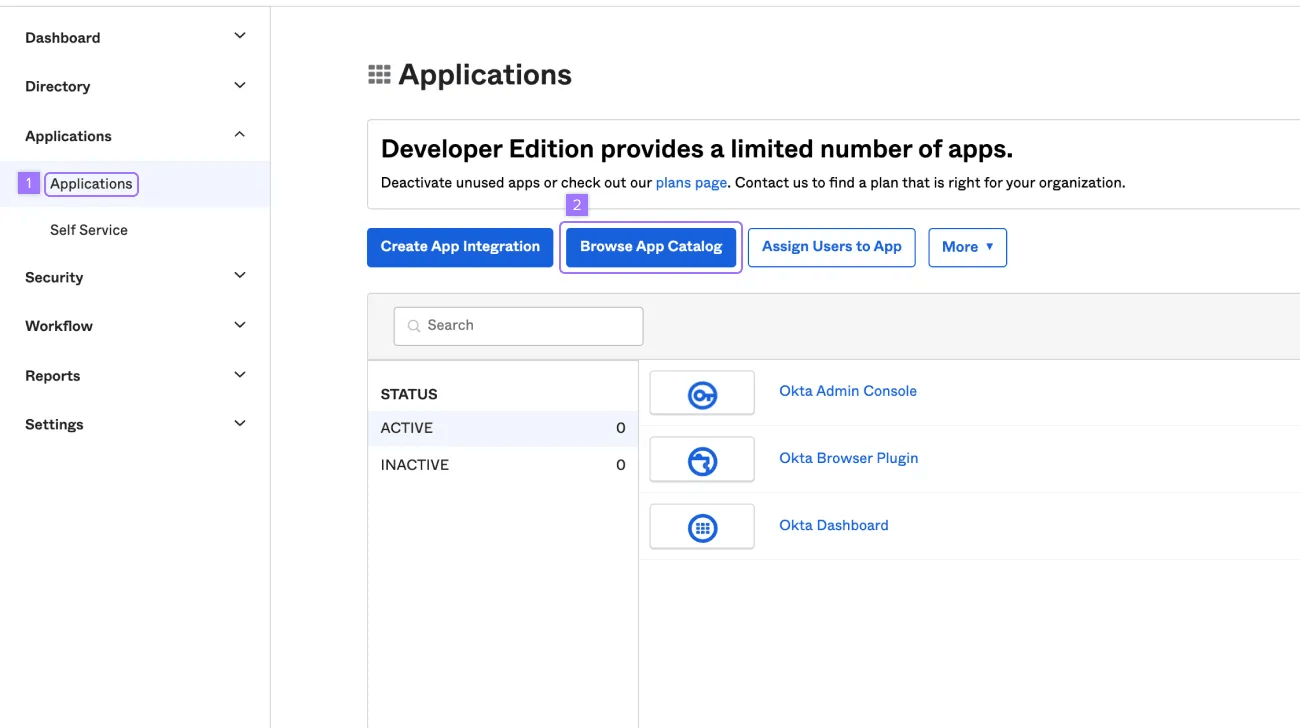
1단계: Asana의 Okta 연동 앱을 Okta 계정에 추가합니다
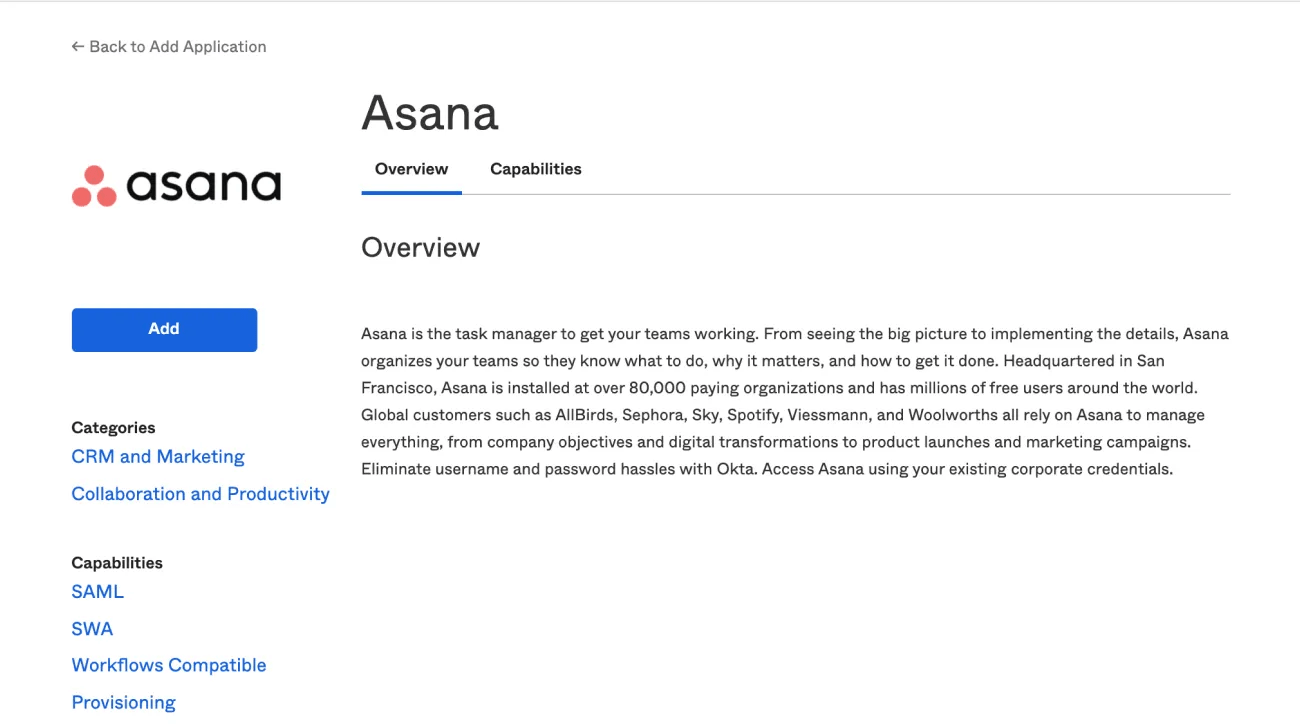
Okta에 로그인하고 애플리케이션 아래의 앱 통합 카탈로그에서 Asana의 통합 앱을 조직에 추가합니다.
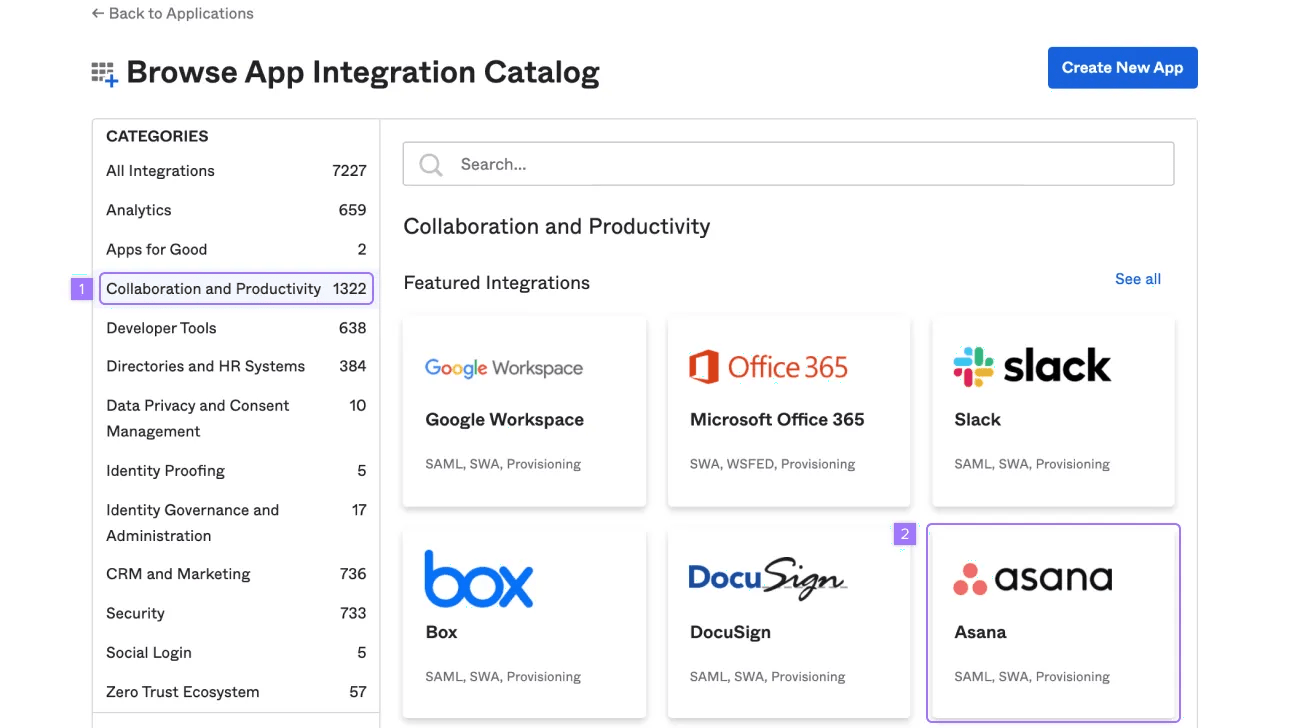
- '협업 및 생산성'을 클릭합니다.
- Asana를
클릭합니다
2단계: Asana 계정을 Okta 계정에 연결합니다
Asana에서: 위에서 설명한 대로 서비스 계정 토큰을 생성하고 복사합니다.
Okta에서:
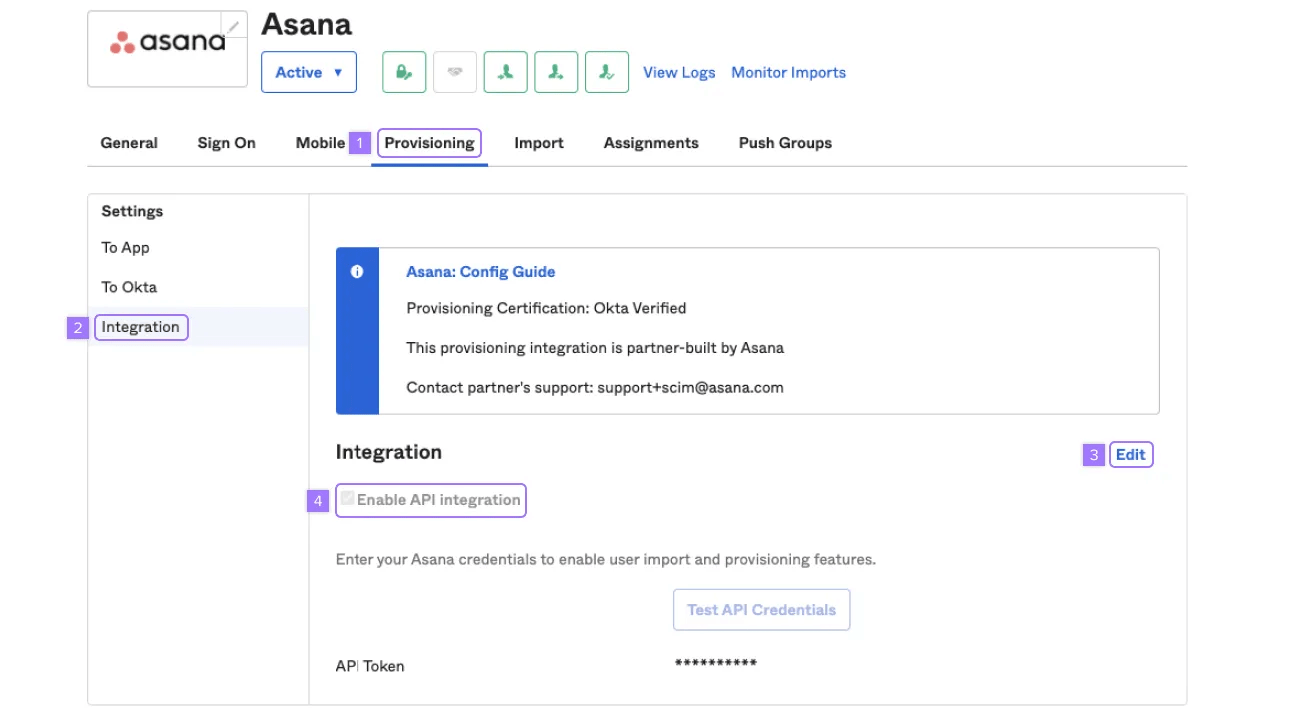
- 애플리케이션에서 Asana 애플리케이션을 열고 권한 설정 탭을 클릭합니다.
- 설정에서 연동 을 클릭한 다음 API 통합 구성 을 클릭합니다.
- API 연동 활성화에 체크 표시하고, API 토큰 필드에 서비스 계정 토큰을 붙여넣은 다음 API 자격 증명 테스트를 클릭하여 연결을 확인합니다.
- 저장 을 클릭합니다.
3단계: Okta에서 Asana에 대한 권한 설정 옵션을 설정합니다
- Asana 앱의 권한 설정 탭에서 앱으로(To App)를 클릭한 다음 편집(Edit) 을 클릭합니다.
- 원하는 권한 설정 옵션을 활성화합니다. 사용자 생성, 사용자 속성 업데이트, 사용자 비활성화를 활성화하는 것을 권장합니다.
- 저장 을 클릭합니다.
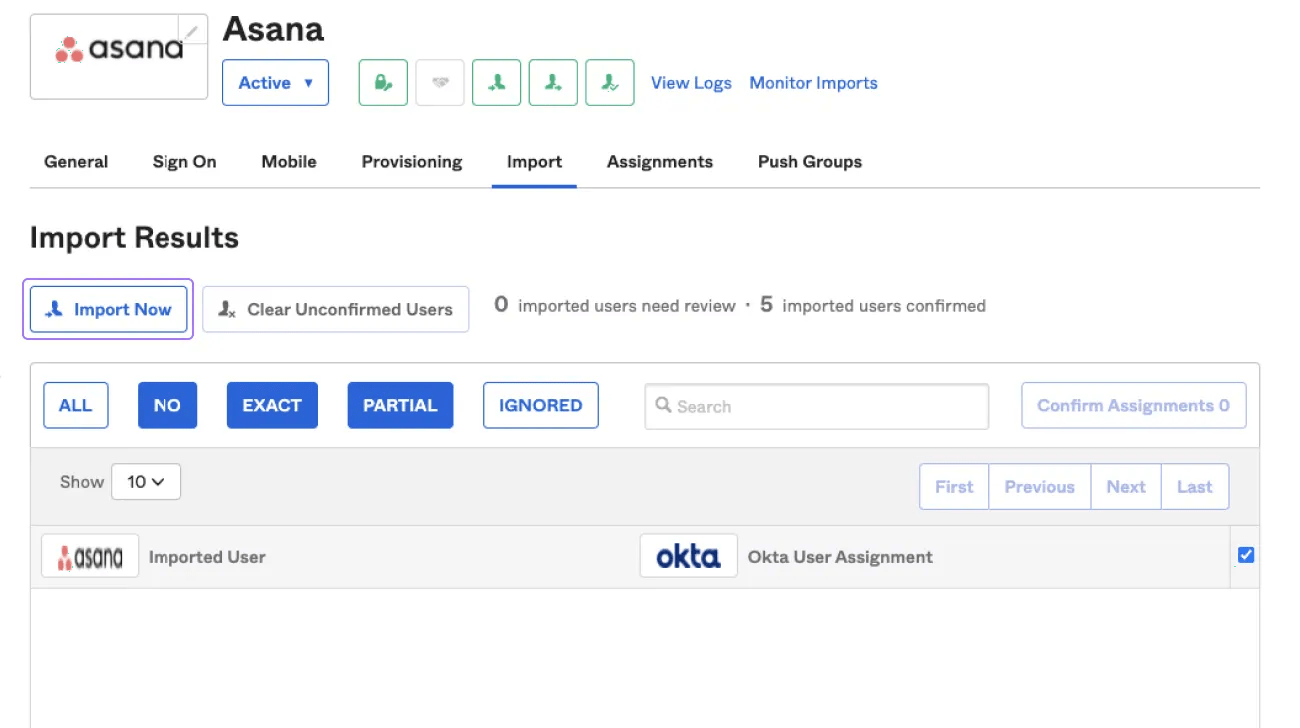
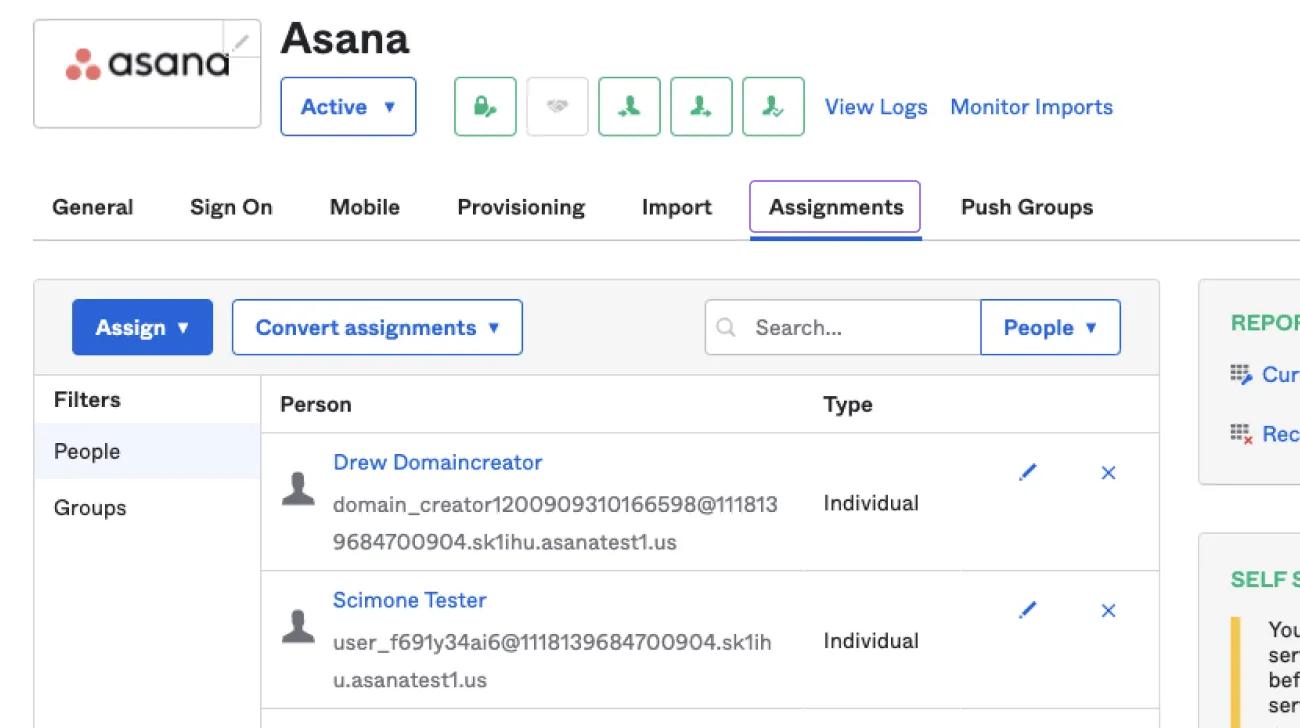
- 가져오기 탭을 사용하여 Asana에서 검색된 멤버를 Okta 디렉터리와 일치시키고, 할당 탭을 사용하여 프로비저닝된 멤버를 관리하세요. 할당된 멤버는 앞으로 Asana 멤버 목록과 자동으로 동기화됩니다.
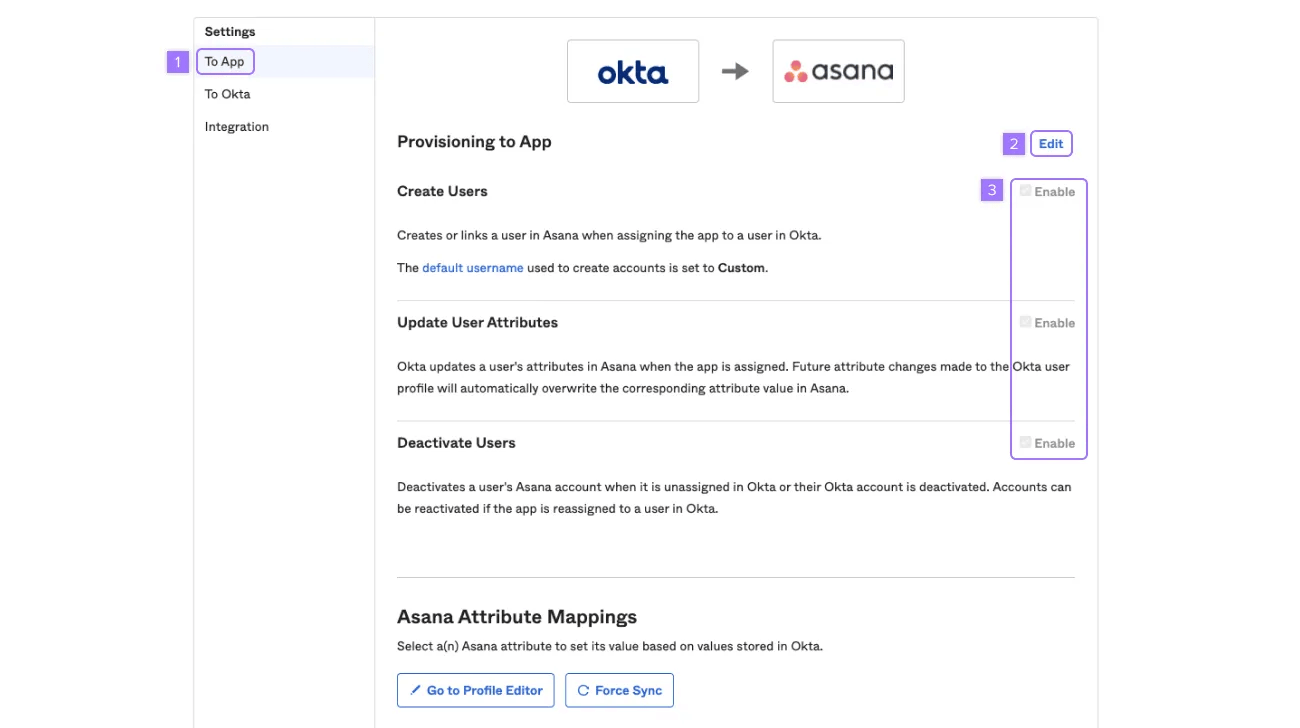
- 설정 사이드바에서 앱으로를 클릭합니다.
- 오른쪽 상단에서 편집 을 클릭합니다.
- Asana 앱에 대한 사용자의 권한 설정 옵션을 활성화하고 저장 을 클릭하여 연동 설정을 적용합니다.
사용자 생성, 사용자 속성 업데이트, 사용자 비활성화 를 활성화하는 것을 권장합니다.
4단계: 프로비저닝된 사용자를 Asana에서 팀에 연결합니다
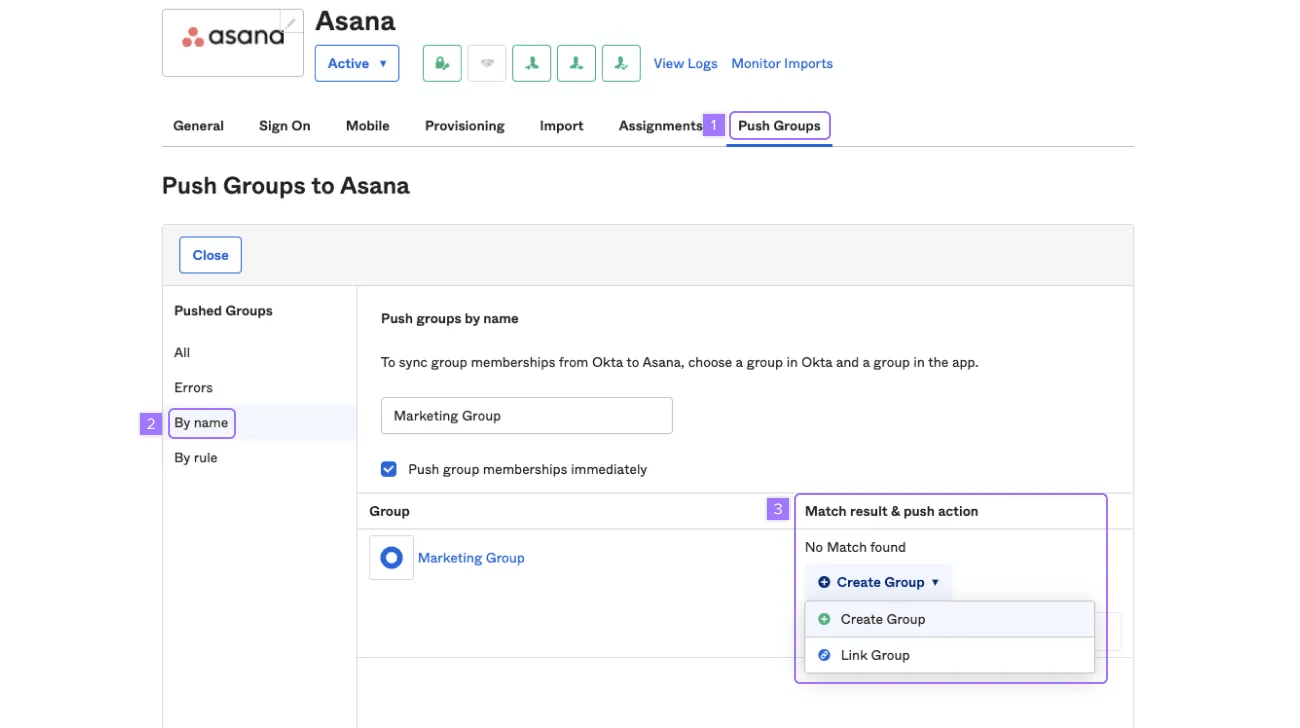
새로운 Okta 그룹을 팀으로 Asana에 푸시하거나 Okta 그룹을 기존 Asana 팀에 연결할 수 있습니다.
- Okta의 Asana 앱에서 앱 그룹 리프레시 를 클릭하여 Asana의 최근 변경 사항을 가져옵니다.
- 그룹 푸시 탭으로 이동하여 이름으로 그룹을 검색합니다.
- 일치 결과에서 그룹 연결을 선택하여 기존 Asana 팀에 연결하거나 그룹 생성 을 선택하여 새 그룹을 생성하세요.
- 저장 을 클릭합니다.
Okta에서는 Asana에서 팀을 삭제하는 것이 지원되지 않습니다. 대신 Asana 관리 콘솔의 팀 탭을 사용하세요.
5단계: Asana의 속성 매핑을 구성합니다
Asana 앱의 권한 설정 탭에서 Asana 속성 매핑 아래에서 동기화하려는 각 속성에 대해 생성 또는 생성 및 업데이트를 선택합니다. 지원되는 속성:
속성 | 유형 | 메모 |
|---|---|---|
userName | 문자열 | 필수 항목입니다. Asana 조직의 도메인과 일치하는 고유한 이메일 주소여야 합니다. |
name.formatted | 문자열 | 멤버의 성명입니다. 이것을 사용하세요 — |
emails.value | 문자열 | 멤버의 이메일 주소입니다. |
emails.primary | 부울 | 기본 이메일을 표시합니다. 하나의 이메일만 기본 이메일로 표시할 수 있습니다. |
제목 | 문자열 | 멤버의 직함입니다. |
부서 | 문자열 | 멤버의 부서입니다. |
preferredLanguage | 문자열 | 멤버가 처음 생성될 때만 적용됩니다. Okta에서 이 필드를 나중에 업데이트하더라도 기존 멤버에게는 반영되지 않습니다. |
개 활성화됨 | 부울 | Asana에서 멤버의 계정이 활성화되어 있는지 여부. |
특정 속성의 동기화를 중단하려면 Okta에서 해당 속성을 제거하거나 매핑을 해제하세요. Asana에서는 별도의 제외 제어 기능을 제공하지 않습니다. 매핑을 제거하면 향후 동기화가 중지됩니다. 이미 동기화된 데이터는 삭제되지 않습니다.
6단계: 기존 Asana–Okta 연동을 업데이트합니다
이미 실행 중인 연동에서 새로운 속성이나 기능을 선택하려면 다음을 수행하세요.
- 연동 페이지의 권한 설정에서 편집 을 클릭합니다.
- API 연동 활성화의 선택을 취소하고 Save (저장)를 클릭합니다.
- Edit를 다시 클릭하고 Enable API Integration을 다시 선택한 다음 API 토큰을 다시 입력하고 Save를 클릭합니다.
- 원하는 권한 설정 기능을 다시 활성화하세요.
기타 유의 사항
- 이름에 이모티콘이 있으면 가져오기가 중단됩니다. Okta는 3바이트 이하로 인코딩된 문자만을 지원하므로 이모티콘이 포함된 멤버 또는 그룹 이름은 가져올 수 없습니다.
- 프로비저닝된 멤버의 이메일은 Asana 조직의 도메인과 일치해야 합니다. 게스트는 계속 관리 콘솔의 멤버 탭에서만 권한이 설정되고 관리됩니다.
- 이 섹션으로 건너뛴 경우 위의 비활성화 및 사용자 이름 재정의 경고를 참조하세요. 해당 설정은 활성화 시점과 무관하게 적용됩니다.
Microsoft Entra ID
Asana의 Microsoft Entra ID 연동은 Entra 관리 센터에서 전적으로 이루어지기 때문에 주로 Microsoft의 자체 권한 설정 튜토리얼을 통해 구성됩니다. 먼저 Asana 전용 단계를 완료한 다음, Entra 측 구성을 위해 Microsoft의 안내를 따르세요.
요건
- Enterprise 플랜 이상의 Asana 조직으로, 관리자 권한이 있는 멤버 계정이 있어야 합니다.
- 애플리케이션 관리자, 클라우드 애플리케이션 관리자 또는 애플리케이션 소유자 역할을 가진 Microsoft Entra 계정.
- 위의 SCIM용 Asana 서비스 계정 설정 을 완료하고 토큰을 준비하셨습니다.
단계
- Microsoft Entra 애플리케이션 갤러리에서 Asana를 추가합니다(테스트하는 동안 기존 SSO 연동과 별도의 앱을 사용하는 것이 좋습니다).
- Microsoft의 튜토리얼을 따르세요. Microsoft Entra ID를 사용하여 자동 사용자 권한 설정을 위해 Asana를 구성하려면 다음을 수행하세요.
- 위에서 생성한 Asana 테넌트 URL과 서비스 계정 토큰을 '권한 설정 > 테넌트 URL'에 입력하고 연결을 테스트합니다.
- 권한 설정 범위에 해당하는 사용자를 정의합니다(할당별 또는 속성 기반 범위 필터별).
- 사용자와 그룹에 대한 속성 매핑을 검토하고 확인합니다.
- 권한 설정을 시작하고 Microsoft의 권한 설정 로그를 통해 상태를 모니터링합니다.
이 구성은 Entra 관리 센터에서 이루어지므로 최신 스크린샷과 탐색에 대해서는 Microsoft의 튜토리얼을 참조하세요. Microsoft의 UI 변경과 관계없이 위의 Asana의 속성 매핑 및 서비스 계정 요구 사항은 동일하게 유지됩니다.
Google Workspace
Google Workspace를 신원 제공자로 사용하고 Asana에서 SCIM 권한 설정을 하려는 경우, 계정 담당자 또는 Asana 지원팀에 문의하여 현재 설정 지침을 확인하세요.
OneLogin
Asana의 OneLogin 연동은 OneLogin에서 직접 구성됩니다. 단계별 지침은 Asana를 위한 OneLogin의 SCIM 권한 설정 가이드 를 따릅니다.
Asana와 기본적으로 연동되지 않는 ID 공급자로 SCIM을 구성하는 경우, 지원되는 SCIM 속성에 대한 Asana의 개발자 문서에서 허용되는 속성의 전체 목록을 확인하세요.
SCIM 프로비저닝 해제 설정
SCIM 또는 서비스 계정 토큰을 사용하는 API를 통해 Asana에서 멤버의 권한을 해제하면 Asana는 해당 멤버의 공개 작업을 포함하는 '이전에 배정되었던 작업' 프로젝트를 자동으로 생성합니다. 해당 프로젝트의 소유자를 구성할 수 있습니다.
- 관리 콘솔에서 보안 탭으로 이동하여 멤버 제거 설정을 엽니다.
- '이전에 배정된 작업' 프로젝트의 소유자로 최고 관리자(또는 모든 최고 관리자)를 지정하는 설정을 켭니다.
- 원하는 경우 완료된 작업을 포함할지 여부를 선택합니다.
이 사용자 지정은 SCIM 또는 서비스 계정 토큰이 있는 API를 통해 회원을 제거하는 경우에만 적용되며, Asana UI를 통해 수동으로 제거하는 경우에는 적용되지 않습니다. 멤버가 삭제되면 어떻게 되는지에 대한 자세한 내용은 사용자 권한 해제 를 참조하세요.
이 기사는 AI로 번역되었습니다.
번역 피드백을 보내주세요.