Produkte


AI Platform


Art des Unternehmens
Keine Artikel zu diesem Thema gefunden.
Keine Artikel zu diesem Thema gefunden.
Keine Artikel zu diesem Thema gefunden.

Besuchen Sie unsere Preisübersichtsseite, um weitere Informationen zu erhalten.
Verfügbar für die Abonnements Asana Enterprise+ sowie auf der bisherigen Stufe Legacy Enterprise für bestehende Kunden, die die Funktion bereits aktiviert haben.
Besuchen Sie unsere Preisübersichtsseite , um weitere Informationen zu erhalten.
Der Health Insurance Portability and Accountability Act von 1996 (HIPAA) ist ein Bundesgesetz in den Vereinigten Staaten, das die Erstellung nationaler Standards vorschreibt, um sensible Gesundheitsdaten von Patienten vor der Weitergabe ohne deren Zustimmung oder Wissen zu schützen. Unternehmen, für die das Health Insurance Portability and Accountability Act aus dem Jahr 1996 („HIPAA“) gilt, können Asana zur Unterstützung eines HIPAA-konformen Work Managements einsetzen.
Die Einhaltung des HIPAA durch Asana wird durch das Business Associate Addendum (BAA) von Asana geregelt. Weitere Einzelheiten zu HIPAA und Asana entnehmen Sie bitte dem HIPAA-Datenblatt.
Um die HIPAA-Compliance zu aktivieren, können Sie mit den folgenden Schritten Ihre Zustimmung zum Zusatz zur Geschäftspartner-Vereinbarung von Asana geben und die HIPAA-Compliance in Ihrer Domain aktivieren. Bitte beachten Sie, dass ein Super-Admin dem Zusatz zur Geschäftspartner-Vereinbarung von Asana in der Admin-Konsole zustimmen muss, um die HIPAA-Konformität aktivieren zu können.
Bestehende Legacy-Enterprise-Kunden, die die HIPAA-Konformität noch nicht aktiviert haben, müssen auf die Stufe Asana Enterprise+ wechseln, wenn sie diese Funktion aktivieren möchten.
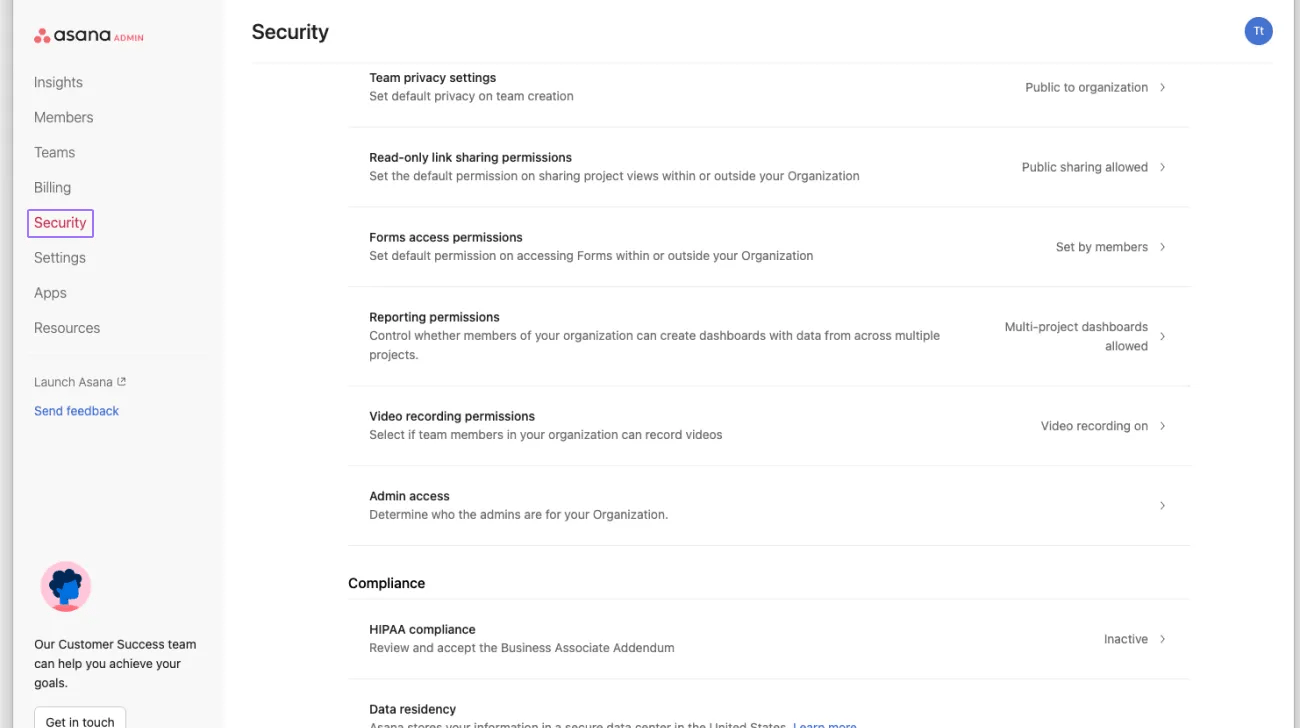
Navigieren Sie in der Admin-Konsole zum Tab „Sicherheit“.
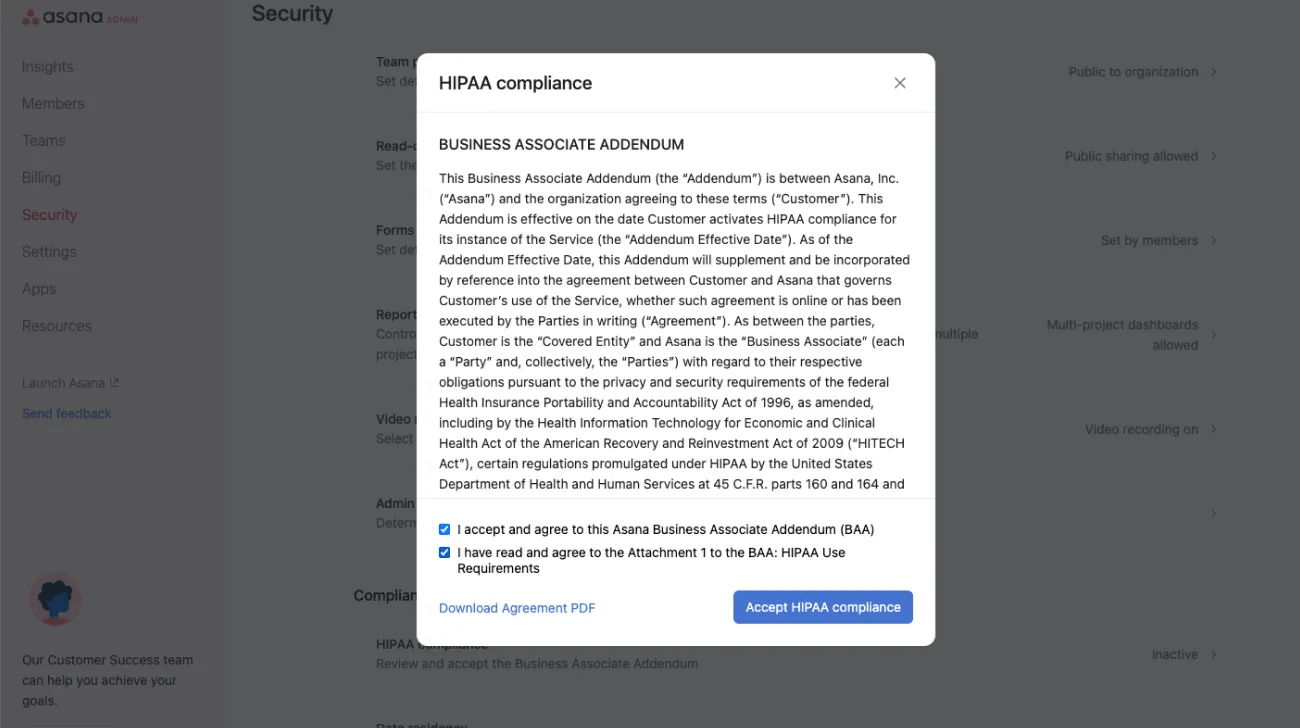
Navigieren Sie zu HIPAA-Konformität und lesen Sie sich den Zusatz zur Geschäftspartner-Vereinbarung sowie die Nutzungsanforderungen und -beschränkungen durch.
.
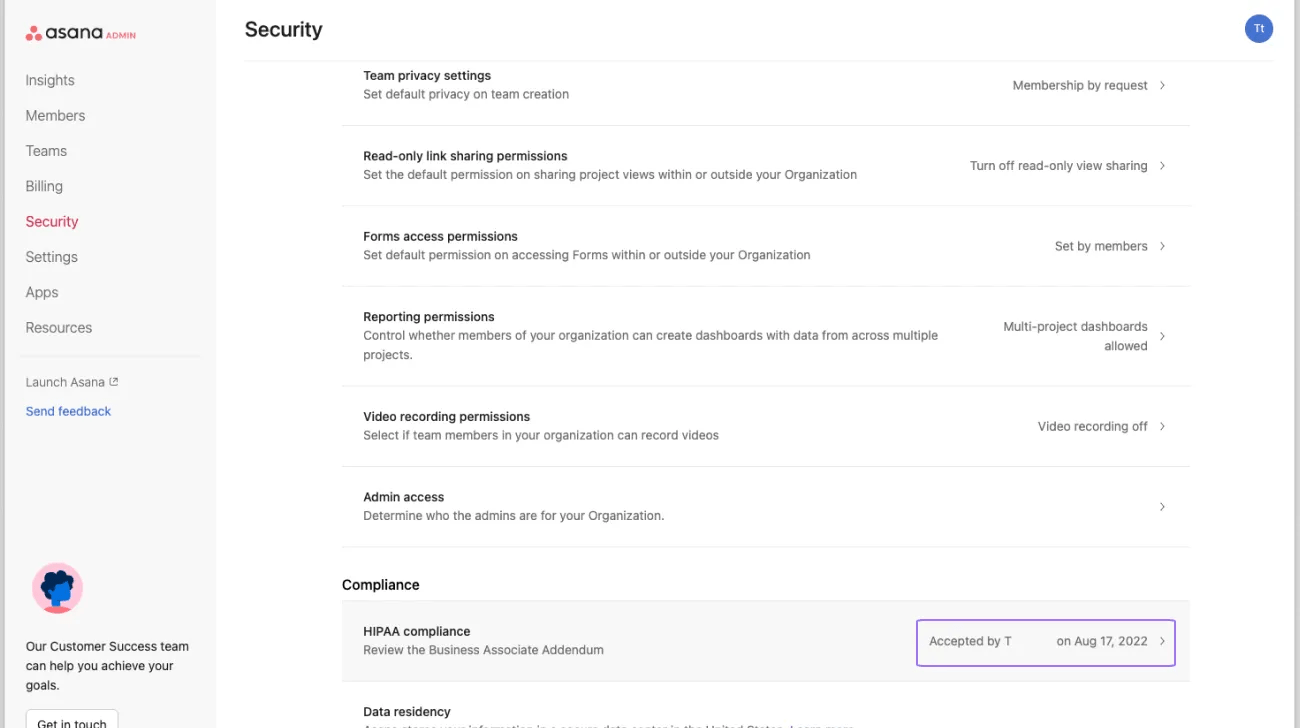
Nachdem Sie den Bedingungen zugestimmt haben, geben Sie uns bitte 24 Stunden Zeit, um die HIPAA-Konformität in Ihrer Domain zu aktivieren.
Bitte lesen Sie das Datenblatt von Asana, um eine Anleitung zur Einhaltung des HIPAA in Ihrer Domain zu erhalten.
Die Aktivierung der HIPAA-Konformität in einer Asana-Domain hat weitreichende Auswirkungen auf das Produktverhalten. Dazu gehören das Verhalten in Bezug auf die Funktionen von Asana AI, Benachrichtigungen, die mobile Nutzung und die Anmeldung. Weitere Einzelheiten zu HIPAA-bezogenen Änderungen entnehmen Sie bitte dem HIPAA-Datenblatt und der Geschäftspartner-Vereinbarung (BAA) von Asana.
Hinweis
PHI (geschützte Gesundheitsdaten) sollten nur in Projekt- oder Aufgabenbeschreibungen, Aufgabentiteln, benutzerdefinierten Feldern in Aufgaben, Kommentaren und Anhängen in Aufgaben eingegeben werden. Weitere Informationen finden Sie unter HIPAA-Nutzungsanforderungen und -beschränkungen.
Alle Integrationen und persönlichen Zugriffstoken (PATs) innerhalb einer Domain werden standardmäßig deaktiviert. Zuvor aktivierte Apps bleiben aktiviert, und ein Super-Admin muss unsere Funktion zur App-Verwaltung verwenden, um die Nutzung bestehender Integrationen zu überprüfen. Neue Anwendungen müssen von einem Asana-Super-Admin genehmigt werden, um aktiviert zu werden. Wenn eine Integration deaktiviert ist, gilt dies für alle Nutzer in der Domain.
Ziele bleiben unverändert, sollten aber keine geschützten Gesundheitsdaten enthalten. PHI sollte auf Projekt- oder Aufgabenbeschreibungen, Aufgabentitel, benutzerdefinierte Felder in Aufgaben, Kommentare und Anhänge in Aufgaben beschränkt sein. Weitere Informationen finden Sie in unseren HIPAA-Nutzungsanforderungen und -beschränkungen.
Es wird keine Änderung an der Berichterstattung geben. Sie haben weiterhin Zugriff auf dieselben Aufgaben, Projekte und Portfolios wie vor der Aktivierung der HIPAA-Konformität.
Dieser Artikel wurde mit KI übersetzt.
Feedback zur Übersetzung geben.