製品


チーム別活用方法
Asana の Enterprise+ プラン、およびすでにこの機能を有効にしている既存のお客様向けの旧プランの旧 Enterprise で利用できます。
詳細は料金ページをご確認ください。
1996年の医療保険の相互運用性と説明責任に関する法律 (HIPAA, The Health Insurance Portability and Accountability Act of 1996) は、患者の同意や知識がないまま患者の健康に関する機密情報が開示されることを防ぐために、国家基準を作成することを定めた米国の連邦法です。1996 年医療保険の携行性と責任に関する法律 (「HIPAA」) の対象となる企業は、Asana を使って HIPAA に準拠したワークマネジメントを行えます。
Asana の HIPAA コンプライアンスは、Asana のビジネスアソシエイト契約 (BAA) によって規定されています。HIPAA と Asana について詳しくは、HIPAA データシートを参照してください。
HIPAA コンプライアンスを有効にするには、以下のステップに従って Asana ビジネスアソシエイト契約 (BAA) に同意していただき、ドメインでの HIPAA コンプライアンスの有効化を行ってください。HIPAA コンプライアンスを有効にするには、特権管理者が管理者コンソールで Asana の BAA に同意する必要があります。
HIPAA コンプライアンスを有効にしていない旧 Enterprise プランをご利用中のお客様が HIPAA コンプライアンスを有効にするには、Asana Enterprise+プランに移行していただく必要があります。
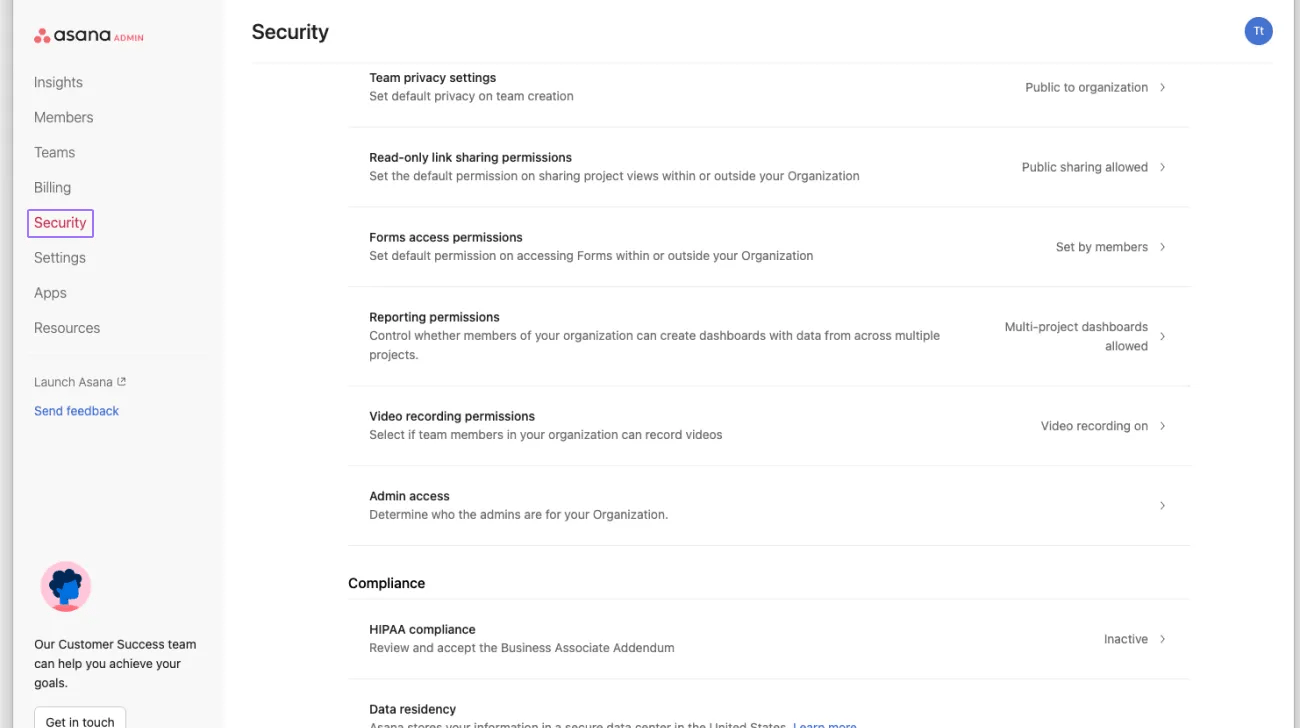
管理者コンソールから「セキュリティ」タブに移動します。
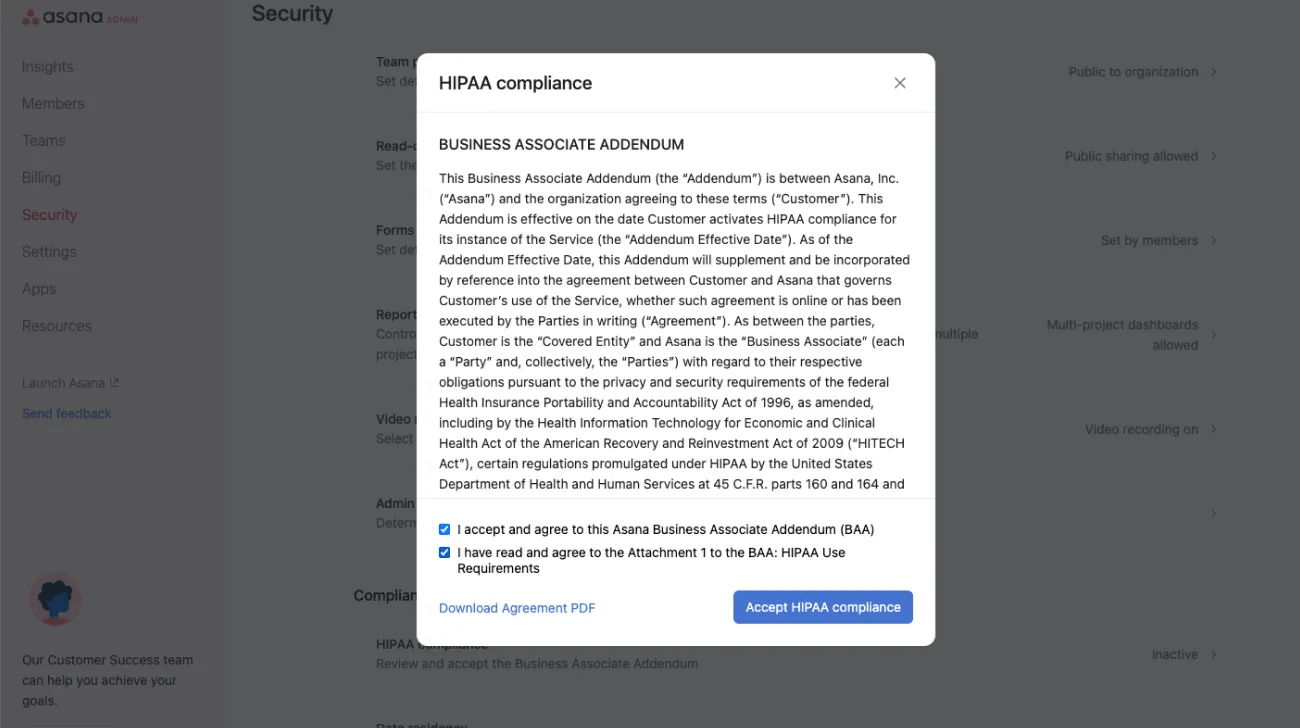
「HIPAA コンプライアンス」の項目で BAA および利用要件と制限をご確認ください。
.
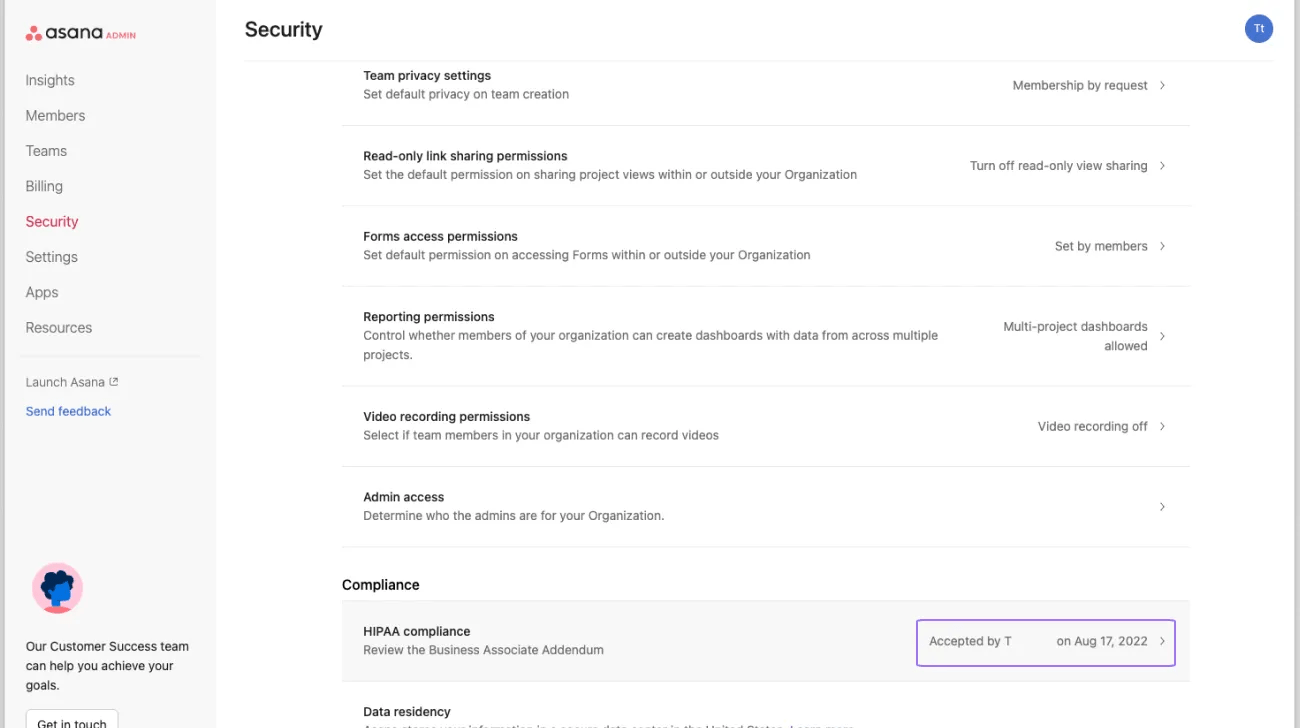
契約に同意後、24 時間ほどでドメイン全体の HIPAA コンプライアンスが有効になります。
ドメイン内の HIPAA コンプライアンスを維持するためのガイドとして、Asana のデータシートをご確認ください。
Asana ドメインで HIPAA コンプライアンスを有効にすると、製品の動作にさまざまな影響が生じます。これには、Asana AI の機能、通知、モバイル、ログインエクスペリエンスに関する動作が含まれます。HIPAA に関連する変更について詳しくは、Asana の HIPAA データシートおよびビジネスアソシエイト契約 (BAA) をご確認ください。
ノート
PHI (個人医療情報) は、プロジェクトまたはタスクの説明、タスクのタイトル、タスクのカスタムフィールド、タスクのコメント、およびタスクの添付ファイルにのみ入力してください。詳しくは、HIPAA 利用要件および制限事項をご覧ください。
ドメイン内のすべての連携と個人アクセストークン (PAT) は、デフォルトで無効になります。以前に有効化されたアプリは引き続き有効なままとなり、特権管理者はアプリ管理機能を使用して既存の連携の使用状況を確認する必要があります。新しいアプリケーションを有効にするには、Asana の特権管理者の承認が必要です。連携が無効化された場合、その変更はドメイン内のすべてのユーザーに適用されます。
目標は変更されませんが、PHI を含めることはできません。PHI は、プロジェクトまたはタスクの説明、タスクのタイトル、タスクのカスタムフィールド、コメント、およびタスクの添付ファイルに限定する必要があります。詳しくは、HIPAA 利用要件および制限事項をご確認ください。
レポート機能に変更はありません。HIPAA コンプライアンスが有効になる前と同じタスク、プロジェクト、ポートフォリオに引き続きアクセスできます。
この記事は AI によって翻訳されています。
翻訳に関するフィードバックを送る。