제품


주제
- 규칙에 날짜 설정하기
- 양식 제출자와의 이메일 커뮤니케이션
- ID 사용자 지정 필드를 사용하세요.
- 양식의 필드 매핑
- 프로젝트에 번들 적용하세요
- 프로젝트 템플릿용 관리 대시보드
- 규칙 연동 및 위젯
- 규칙 실행 기록을 확인하세요
- 규칙 트리거를 사용하세요.
- 양식 사용자 지정
- 작업 종속성
- 승인
- 수식 사용자 지정 필드
- 규칙의 조건 및 브랜칭
- Asana에서 시간 추적하기
- 종속성 유형
- 사용자 지정 필드 필터링 및 정렬
- 수동 규칙 트리거를 사용하세요.
- 사용자 지정 필드 유형 및 제한 사항
- 규칙
- 규칙 권한을 설정하세요
- 규칙 동작을 수행하세요.
- 규칙의 변수를 사용하세요.
- 생산성 및 커뮤니케이션을 위한 규칙 연동
- PagerDuty 규칙 연동
- Bundles FAQ
- 번들 관리 및 권한
- 전역 필드에 대한 관리 대시보드
- HubSpot 규칙 연동
- 참조 사용자 지정 필드
- Bundles
- 작업 템플릿
- 상태 업데이트 템플릿
- 클라우드 저장 및 파일 공유를 위한 규칙 연동
- 양식 공유하기
- API를 통해 Asana에서 모든 시간 입력 데이터를 CSV로 내보내는 방법
- 프로젝트 템플릿
- 사용자 지정 필드
- 양식
- 종속 작업의 날짜 자동 전환하기
- Asana에서 자동화 트리거 및 동작을 이해하기
- Instagantt와 Asana를 연동하세요.
- Zapier와 Asana를 사용하세요.
- 규정 준수 관리: API 및 연동 지원
- Asana for Gmail 부가 기능
- Asana for Tableau 연동
- Google과 Asana
- Google 양식 및 Asana
- Adobe Creative Cloud용 Asana
- Google 스마트칩을 사용하세요.
- Chrome 확장 프로그램과 Asana를 사용하세요.
- Asana for Jira Cloud 자주 묻는 질문
- Jira Data Center
- Asana에서 개발한 Microsoft 365 연동을 위한 권한 활성화
- API
- Asana for Outlook 추가 기능
- Power BI 연동 또는 통합을 수행하세요.
- Google 스프레드시트 & Asana
- GitHub와 Asana 연동
- Google 캘린더 + Asana
- Vimeo 및 Asana
- 자동화 및 AI 스튜디오를 위한 Zoom 대화록을 사용하세요.
- AI 스튜디오로 Zoom 통화 메모 워크플로를 생성하세요.
- Tray.io와 Asana를 사용하세요.
- ServiceNow & Asana
- Wufoo와 Asana
- 웹 양식 및 Asana
- Zendesk 연동
- Jira Data Center FAQ
- Asana + Meta의 Workplace
- Splunk + Asana
- ChatGPT의 Asana 앱
- Claude의 Asana 앱
- Everhour에서 Asana로 시간 추적 데이터 마이그레이션
- Outlook 캘린더 및 Asana
- Asana에서 Zoom 회의
- Asana와 캘린더 동기화하기
- Slack 채널에서 Asana와 채팅하세요
- Asana에서 Slack 댓글 동기화
- Asana에서 Salesforce 연동
- Microsoft Teams + Asana 연동
- Slack 및 Asana
- Asana for Jira Cloud
- Microsoft SSO(Single Sign-On)
- SAML 그룹 매핑 및 SCIM 상호작용을 수행하세요.
- 관리 콘솔에서 비밀번호 설정을 관리하세요.
- Asana에서 IP 허용 목록
- 작업 항목에 대한 관리자 권한 요청
- 유료 플랜에 대한 인증 및 액세스 관리 옵션
- Asana IP 주소 범위 및 호스트 이름
- 전자 검색 리소스 센터
- 여러 조직 배포
- 필수 2단계 인증
- 엔터프라이즈 키 관리 (EKM)
- Asana 일본 데이터 센터
- Asana EU 데이터 센터
- HIPAA 규정 준수
- Asana와 글로벌 무역 규제 준수
- 관리 콘솔에 액세스하는 방법
- 개인 정보 보호 및 보안
- 2단계 인증
- 계정
- SCIM을 사용하여 Okta에서 Asana 역할 설정하기
- 라이선스에 대한 SAML 그룹 매핑을 설정하세요.
- 여러 계정 통합
- Asana 계정 이메일 정책
- Asana 계정 삭제
- 액세스 및 권한
- 규정 준수 관리 추가 기능
- FedRAMP 규정 준수하십시오
- 게스트 자동 제거
- Asana 계정을 분리하는 방법
- Enterprise 조직을 위한 SecureAuth
- 프로필 필드 편집 가능 여부 제어
- Asana 데이터 보존
- 관리 보안 제어
- Setting up Licensing Division ID with SCIM
- Asana 규정 준수 설정
- 권한 관리 부가 기능
- 앱 간 액세스
- 서비스 계정
- 데이터 리텐션 정책
- 앱 관리 및 연동
- Asana에서 관리자 역할 및 최고 관리자 역할
- 데이터 기여
- 모바일 앱 보안 권한
- SCIM을 사용하여 Microsoft Entra ID에서 Asana 역할 설정
- 사용자 지정 역할을 사용하는 RBAC(역할 기반 접근 제어)
- 전역 인증 설정
- SCIM을 사용한 사용자 권한 설정 및 권한 해제
- 결제 수단 및 청구서
- 관리 콘솔에서 청구 설정하기
- 디비전의 보안 및 청구
- CAD 및 KRW 통화 결제
- MXN 및 BRL 통화 결제
- 노르웨이 VAT
- 뉴질랜드 GST
- 인도네시아 VAT
- 아이슬란드 VAT
- EU VAT
- RBI 규정으로 인한 인도의 자동 결제 변경 사항
- 오스트레일리아 GST
- 수동으로 청구서를 발행한 고객을 위한 결제 수단 추가
- Asana 플랜 업그레이드 또는 변경하기
- 영국 VAT
- 미국 판매세
- 스위스 VAT
- 대한민국 VAT
- 남아프리카 VAT
- 싱가포르 GST
- VAT/GST 및 판매세
- 청구 페이지에 액세스하기
- 구독 관리 및 업그레이드
- Asana 플랜 취소 방법
- 필리핀 VAT
- 캐나다 GST/HST, QST 및 지방 판매세
- 청구
- AI 스튜디오에서 워크플로에 단어를 추가하세요.
- AI 스튜디오 자주 묻는 질문
- AI 스튜디오 Plus
- AI 스튜디오에 대한 관리자 가이드
- AI 사용 변수의 작동 방식
- AI Studio에서 문제 해결하기
- AI 스튜디오 - 루프 내의 인간
- Asana AI 스튜디오 소개
- Asana AI로 더 스마트하게 업무를 처리하세요
- 스마트 워크플로를 올바른 데이터 소스와 연결하세요.
- AI 스튜디오에서 지침 작성하기
- AI 스튜디오에서 프롬프트를 구성하는 방법
- AI 스튜디오로 스마트 워크플로 만들기
- AI Studio 사전 구축 AI 규칙
- AI 스튜디오 크레딧 최적화
- AI 스튜디오 모델
- AI 스튜디오 부가 기능 및 가격
전역 인증 설정

이 기능을 사용할 수 있는 사용자
자세한 내용은 요금 페이지 를 참조하세요.
이 글에서는 조직이 Google 로그인, Microsoft SSO, SAML을 포함한 인증 설정을 구성하여 액세스를 간소화하고 보안을 강화하는 방법을 설명합니다.
관련 기사
Google 로그인
Google 로그인은 유료 조직에서 사용할 수 있으며, 유료 디비전에서는 지원되지 않습니다. Google SSO를 활성화하려면 최고 관리자는 먼저 Google 계정으로 로그인해야 합니다. 이메일과 비밀번호로 로그인했다면 로그아웃한 후 파란색 Google 계정 사용 버튼을 사용하여 다시 로그인하면 됩니다.
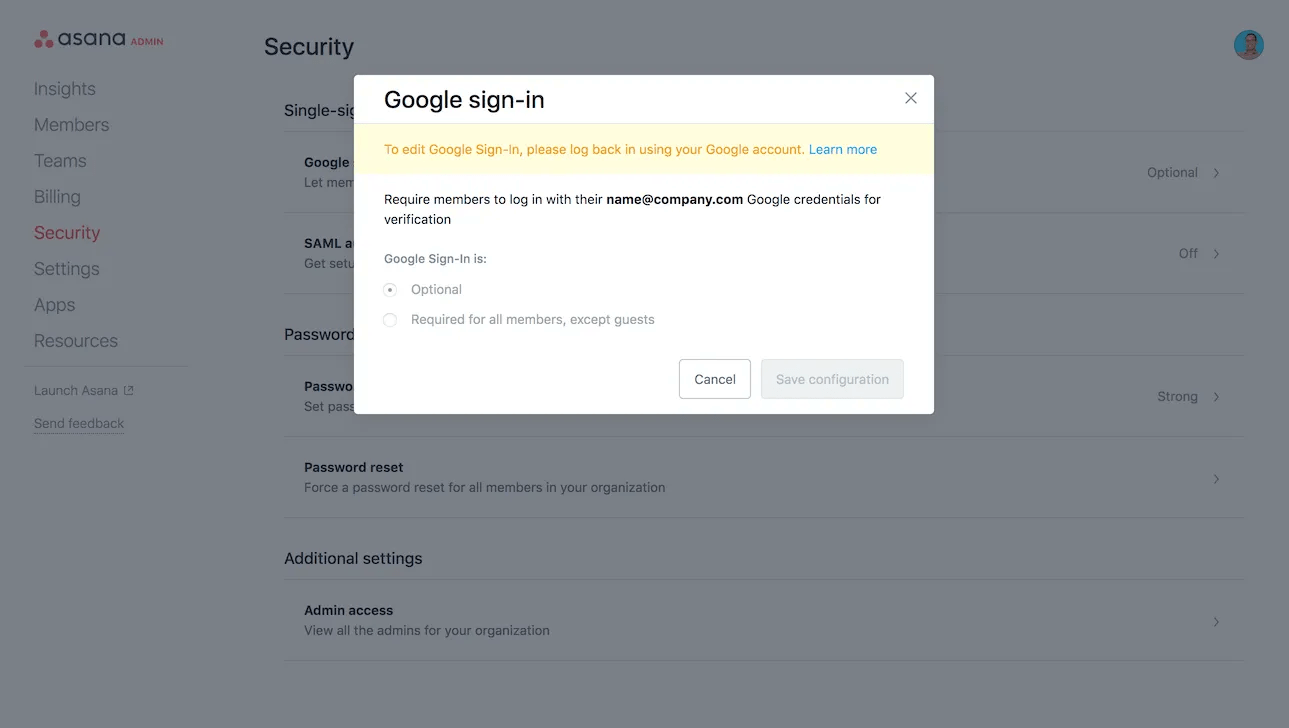
보안 탭에서:
- 전역 인증 설정으로 이동합니다
- Google 로그인 을 클릭합니다.
- Google 로그인을 게스트를 제외한 모든 멤버에게 선택 사항 또는 필수로 설정합니다.
- 옵션을 선택했다면 변경 사항 저장 을 클릭합니다.
메모
멤버에게 Google SSO가 요구되는지 여부와 무관하게 조직 게스트는 항상 이메일과 비밀번호로 로그인할 수 있습니다.
SAML 인증
Asana Enterprise 및 Enterprise+ 조직뿐만 아니라 기존 플랜인 Legacy Enterprise 조직도 관리 콘솔의 보안 탭에서 SAML을 활성화할 수 있습니다.
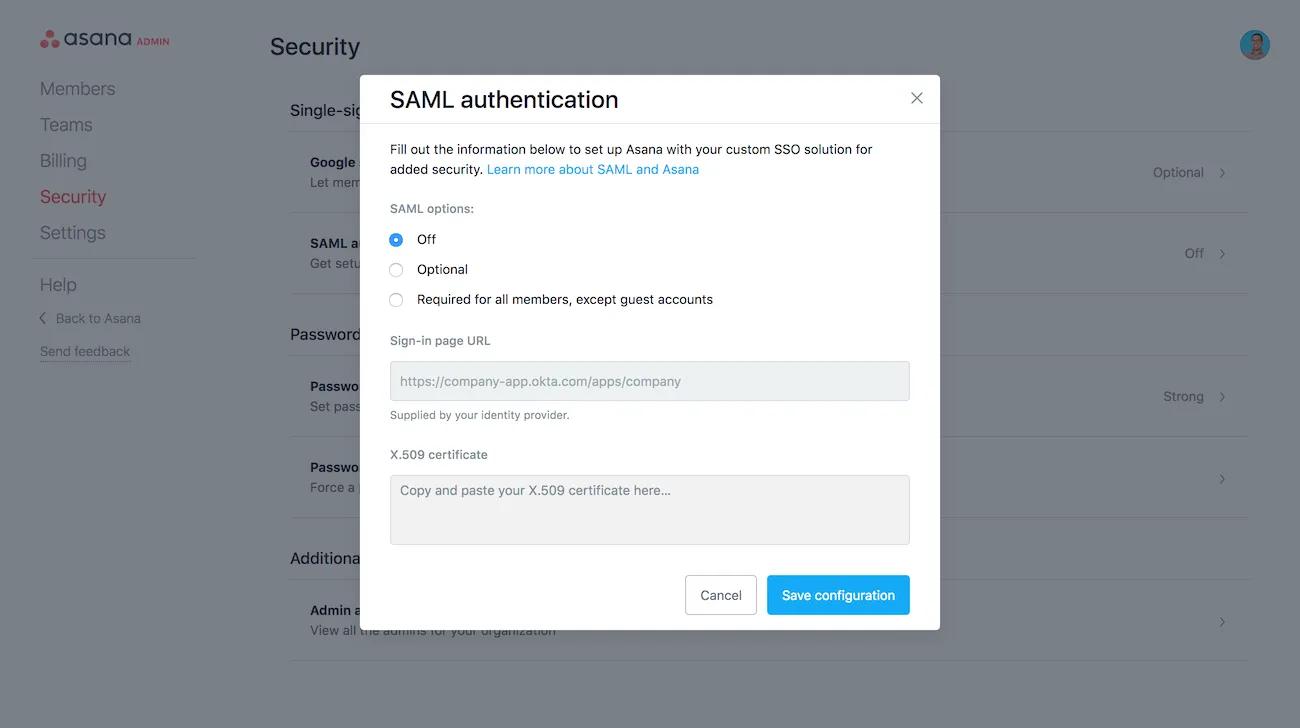
보안 탭에서:
- 전역 인증 설정 으로 이동합니다.
- SAML 인증 을 클릭합니다.
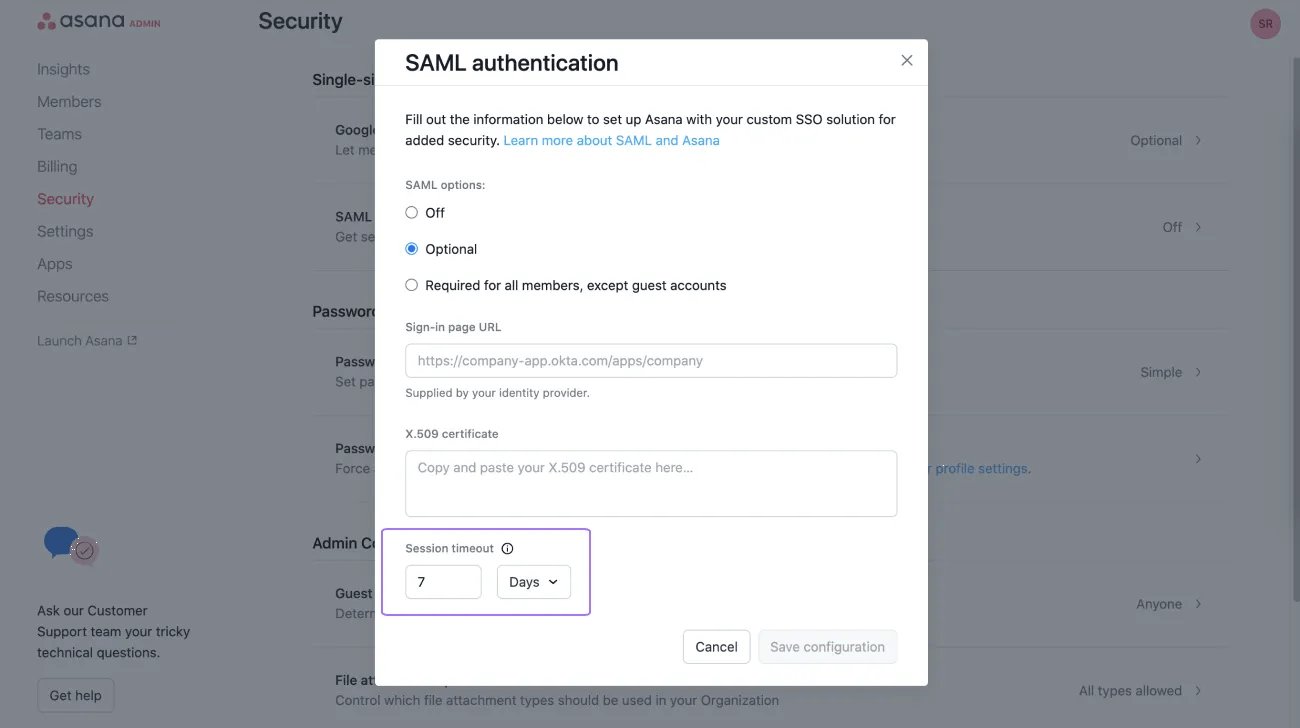
SAML 세션 시간 초과
최고 관리자는 관리 콘솔에서 SAML 세션 시간 초과를 1시간~30일 사이로 설정할 수 있습니다. 멤버는 자동으로 로그아웃된 후 설정된 시간 초과 후 다시 로그인할 것인지 묻습니다.
Microsoft SSO
Asana는 Microsoft SSO(Single Sign-On) 를 지원하므로 조직 멤버는 Microsoft 계정 자격 증명을 사용하여 로그인할 수 있습니다. 조직 관리자는 게스트를 제외한 모든 멤버에게 Microsoft SSO를 필수 로그인 방법으로 설정할 수도 있습니다. 전체 설정 지침은 Microsoft 싱글 사인온 을 참조하세요.
이 기사는 AI로 번역되었습니다.
번역 피드백을 보내주세요.