Produkter


AI Platform
Vi kunde inte hitta några artiklar om det här ämnet.
Vi kunde inte hitta några artiklar om det här ämnet.
Vi kunde inte hitta några artiklar om det här ämnet.

Gå till vår prissättningssida för mer information.
Tillgänglig med abonnemanget Asana Enterprise+ och tidigare abonnemang Legacy Enterprise för befintliga kunder som redan har aktiverat funktionen.
Gå till vår prissättningssida för mer information.
Lagen om rätt till sjukförsäkring och ansvarstagande (Health Insurance Portability and Accountability Act, HIPAA) från 1996 är en amerikansk federal lag som kräver att nationella standarder skapas för att skydda känslig patientinformation från att lämnas ut utan patientens samtycke eller vetskap. Företag som omfattas av Health Insurance Portability and Accountability Act från 1996 (”HIPAA”) kan använda Asana för att upprätthålla en HIPAA-kompatibel arbetshantering.
HIPAA-efterlevnad för Asana regleras av Asanas tillägg till affärspartnersavtalet (BAA). Ytterligare information om HIPAA och Asana finns i HIPAA-databladet.
För att aktivera HIPAA-efterlevnad kommer följande steg att underlätta samtycke till Asanas tillägg till affärspartnersavtalet (BAA) och aktivera HIPAA-efterlevnad i din domän. Observera att en superadministratör måste godkänna Asanas BAA i adminkonsolen för att aktivera HIPAA-efterlevnad.
Befintliga Legacy Enterprise-kunder som inte har aktiverat HIPAA-efterlevnad måste byta till abonnemanget Asana Enterprise+ om de vill aktivera det.
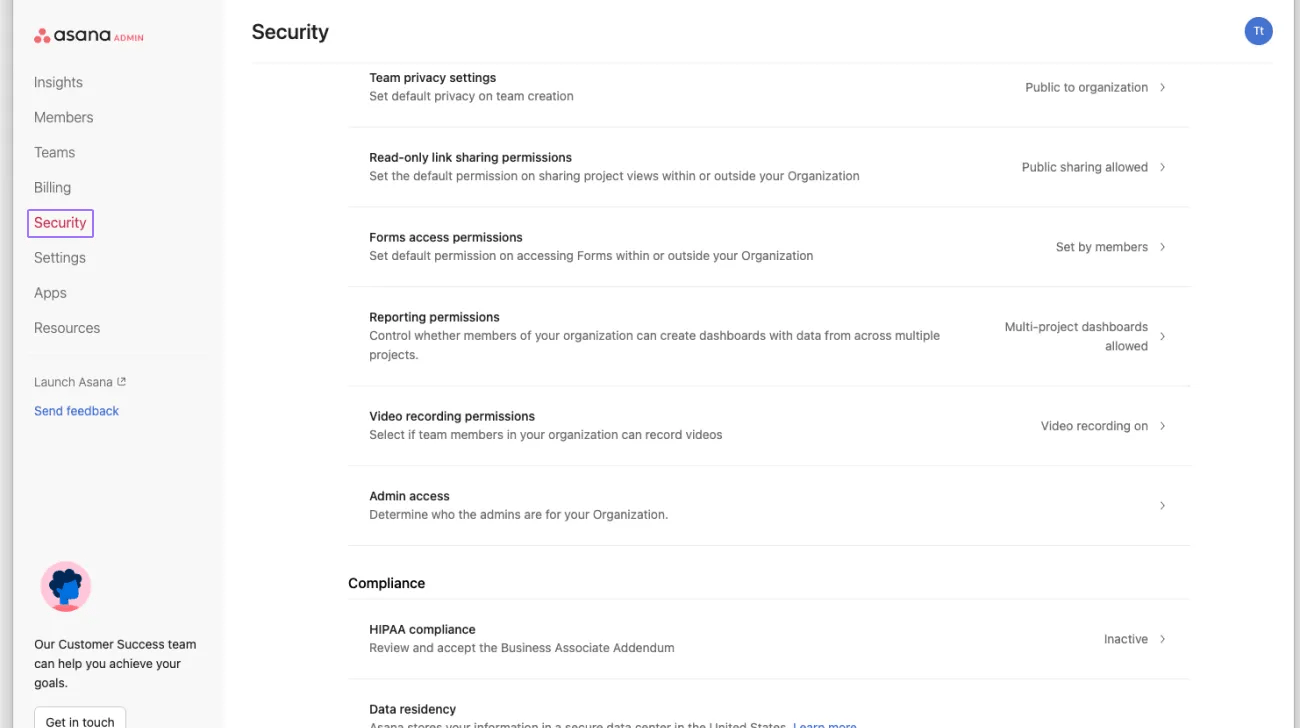
Gå till fliken Säkerhet i adminkonsolen.
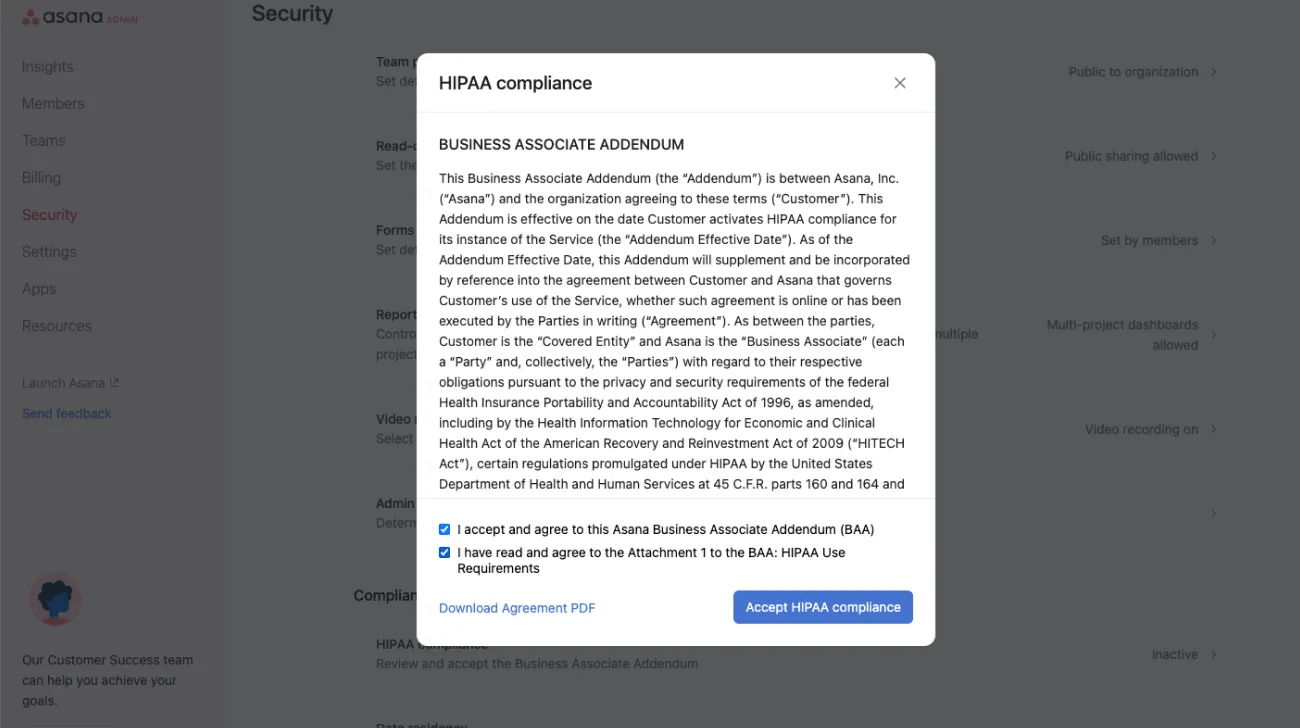
Gå till HIPAA-efterlevnad och granska BAA + användningskrav och begränsningar.
.
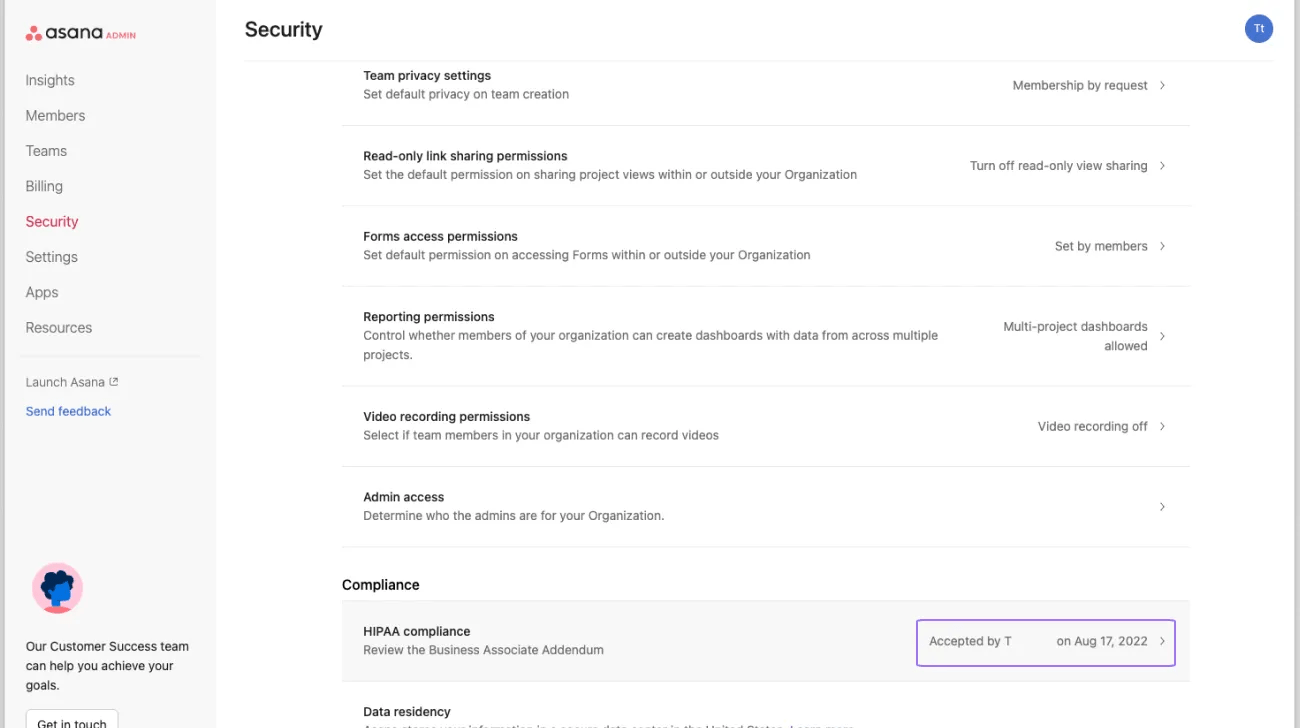
När du har godkänt villkoren tar det 24 timmar för HIPAA-efterlevnad att aktiveras i hela din domän.
Ta del av Asanas datablad för att få hjälp med att upprätthålla HIPAA-efterlevnad i din domän.
Att aktivera HIPAA-efterlevnad i en Asana-domän har omfattande konsekvenser för produktens funktion. Detta inkluderar beteenden kring Asana AI-funktioner, aviseringar, mobilen och inloggningsupplevelser. Mer information om HIPAA-relaterade ändringar finns i Asanas HIPAA-datablad och tillägg till affärspartnersavtalet (BAA).
Anteckning
PHI (Protected Health Information – skyddad hälsoinformation) ska endast anges i projekt- eller uppgiftsbeskrivningar, uppgiftsnamn, anpassade fält i uppgifter, kommentarer och bilagor i uppgifter. Se HIPAA-användningskrav och -begränsningar för mer information.
Alla integreringar och personliga åtkomsttoken (PAT) inom en domän kommer att vara inaktiverade som standard. Tidigare aktiverade appar kommer att förbli aktiverade och en superadministratör måste använda vår funktion för apphantering för granskning av användningen av befintliga integreringar. Nya applikationer måste godkännas av en superadministratör i Asana för att kunna aktiveras. Om en integrering är inaktiverad gäller detta för alla användare i domänen.
Målen förblir oförändrade men bör inte innehålla någon PHI. Skyddade hälsouppgifter bör begränsas till projekt- eller uppgiftsbeskrivningar, uppgiftsnamn, anpassade fält i uppgifter, kommentarer och bilagor i uppgifter. Se våra användningskrav och begränsningar för HIPAA för mer information.
Det blir ingen förändring av rapporteringen. Du har fortfarande åtkomst till samma uppgifter, projekt och portfolior som innan HIPAA-efterlevnaden aktiverades.
This article has been AI-translated.
Send translation feedback.