產品




主題
- 在規則中設定日期
- 與表單提交者的電子郵件溝通
- 請使用 ID 自訂欄位。
- 表單中的欄位對應
- 將綁定套用至專案
- 專案範本的管理儀表板
- 規則整合和小工具
- 請查看規則執行歷史記錄
- 觸發規則
- 表單自訂
- 任務相依性
- 核准
- 規則中的條件和分支
- 在 Asana 中的時間追蹤
- 相依性類型
- 篩選及排序自訂欄位
- 手動觸發規則
- 自訂欄位類型和限制
- 規則
- 請設定規則權限
- 執行規則動作
- 請使用規則中的變數。
- 適用於生產力和溝通的規則整合
- PagerDuty 規則整合
- 綁定常見問題
- 套件管理和權限
- 全域欄位的管理儀表板
- HubSpot 規則整合
- 參考自訂欄位
- 綁定
- 任務範本
- 狀態更新範本
- 適用於雲端儲存和檔案共用的規則整合
- 分享表單
- 如何透過應用程式開發介面 (API) 將 Asana 中的所有時間紀錄資料匯出為 CSV 檔
- 專案範本
- 自訂欄位
- 表單
- 自動變換依存任務的日期
- 瞭解 Asana 中的自動化觸發因素和動作
- 公式自訂欄位
- Instagantt 和 Asana
- 使用 Zapier 和 Asana
- 合規性管理:應用程式開發介面 (API) 與整合支援
- Asana for Gmail 附加元件
- Asana for Tableau 整合
- Google 和 Asana
- Google 表單與 Asana
- Asana for Adobe Creative Cloud
- 使用 Google 智慧型方塊
- 使用 Chrome 擴充功能與 Asana
- 請參閱 Asana for Jira Cloud 常見問題
- Jira 資料中心
- 啟用 Asana 內建整合和 Microsoft 365 整合的權限
- 應用程式開發介面 (API)
- Asana for Outlook 附加元件
- 整合 Power BI
- Google試算表與Asana
- GitHub 與 Asana 整合
- Google 日歷 + Asana
- Vimeo 與 Asana
- 自動化和 AI Studio 的 Zoom 轉錄文字
- 使用 AI Studio 建立 Zoom 通話筆記工作流程
- 使用 Tray.io 與 Asana
- ServiceNow 與 Asana
- Wufoo與Asana
- 網頁表單與Asana
- Zendesk整合
- Jira Data Center 常見問題
- Asana 與 Meta 推出的工作空間
- Splunk + Asana
- ChatGPT 中的 Asana 應用程式
- Claude 中的 Asana 應用程式
- 將時間追蹤資料從 Everhour 遷移至 Asana
- 在 Asana 中的 Zoom 會議
- 行事曆與 Asana
- 在 Slack 頻道中與 Asana 聊天
- 在 Asana 中的 Slack 評論同步
- Microsoft Teams 與 Asana 的整合
- Slack 與 Asana
- Asana for Jira Cloud
- Microsoft 單一登入
- Salesforce 在 Asana 中的整合
- Outlook 行事曆與 Asana
- 請使用 SAML 群組對應和 SCIM 互動。
- 在系統管理主控台中管理密碼設定
- 在 Asana 中的 IP 允許清單
- 對工作項目申請系統管理員權限
- 付費方案的驗證和存取管理選項
- Asana IP 位址範圍和主機名稱
- eDiscovery資源中心
- 多組織部署
- 實施雙因素驗證
- 企業金鑰管理(EKM)
- Asana日本資料中心
- Asana歐盟資料中心
- HIPAA合規性
- Asana和全球貿易合規
- 如何存取系統管理主控台
- 隱私與安全
- 雙因素驗證
- 帳戶
- 使用 SCIM 在 Okta 中設定 Asana 角色
- 設定授權的 SAML 群組對應
- 多個帳戶和合併
- Asana帳戶電子郵件政策
- 存取和權限
- 合規管理附加元件
- 遵守 FedRAMP 規範
- 自動移除訪客
- 如何分離 Asana 帳戶
- 適用於Enterprise版組織的SecureAuth
- 個人資料欄位可編輯性控制項
- Asana 的資料儲存
- Setting up Licensing Division ID with SCIM
- Asana 合規性設定
- 權限管理附加元件
- 跨應用程式存取
- 服務帳戶
- 資料保留政策
- Asana 中的系統管理員和超級管理員角色
- 資料提供
- 行動應用程式安全權限
- 使用 SCIM 在 Microsoft Entra ID 中設定 Asana 角色
- 具有自訂角色的角色型存取控制 (RBAC)
- 全域驗證設定
- Asana 的 SCIM 佈建
- 進階設定:使用 SCIM 佈建授權
- 進階設定:使用 SCIM 指派 Asana 角色
- 使用 SCIM 佈建及取消佈建使用者
- 應用程式管理和整合
- 系統管理員安全控制項
- 刪除您的 Asana 帳戶
使用 SCIM 佈建及取消佈建使用者

注意
透過 SCIM 同步至 Asana 的所有屬性資料均可供所有下游 Asana 功能使用,包括 Asana Intelligence (Dash) 等 AI 功能。若您不希望特定屬性出現在這些功能中,請在其與 Asana 同步之前,從 Okta 或 Microsoft Entra ID 等身分識別提供商中的 SCIM 設定中將其移除或取消對應。
為 SCIM 設定 Asana 服務帳戶
每個 SCIM 整合 (無論身分提供者為何) 都使用 Asana 服務帳戶權杖進行驗證。在遵循以下任何 IdP 特定步驟之前,請先設定一次。
- 使用系統管理員帳戶登入 Asana,然後在頂端列中從您的個人資料照片開啟系統管理主控台。
- 前往「應用程式」標籤頁,然後選擇「服務帳戶」。
- 選擇「新增服務帳戶」。
- 在「權限範圍」下,選擇「範圍權限」,並啟用「使用者佈建 (SCIM)」。若您不希望身分識別提供者建立、重新命名或修改 Asana 團隊,請勿勾選與團隊相關的範圍。
- 儲存變更並複製產生的應用程式開發介面 (API) 權杖。您將在以下步驟中將其貼到身分識別提供者的 SCIM 設定中。
請妥善保管此權杖。任何擁有權杖的人都可以佈建和取消佈建您組織中的成員。
Okta
功能
超級管理員可以輕鬆地從 Okta 佈建及取消佈建 Asana 中的使用者。此整合建立在 SCIM 協定上,並支援:
- 建立成員:在 Okta 中被指派到 Asana 應用程式的成員會自動新增至您的 Asana 組織。
- 更新個人資料屬性:可從成員的 Okta 個人資料將其中的姓名、職稱和部門等屬性同步到 Asana。
- 匯入成員:在 Asana 中建立的成員可以匯入 Okta,或與 Okta 既有的使用者整合,或建立為新的使用者。
- 匯入群組:Asana 團隊可以匯入為 Okta 群組。Okta 無法管理匯入群組的成員。
- 推送群組:Okta 群組及其成員能夠以團隊及團隊成員的身份推送至 Asana。
- 連結群組:Asana 中已有的團隊在從 Asana 匯入至 Okta 後,可連結至 Okta 中的團隊。
- 停用成員:如果成員已從 Okta 應用程式取消指派,則會在 Asana 中停用 (刪除) 該成員。
目前不支援:重新啟用成員,以及從 Okta 刪除 Asana 團隊。
要求
- 您是 Asana Enterprise、Enterprise+ 或舊版 Enterprise 版組織中的超級管理員。[發佈前請確認 — 一個內部來源將此描述為僅限於「Enterprise 版」的「系統管理員」,而非所有三個版本中的超級管理員。請與工程/支援部門確認正確的要求;請參閱重組提案中的開放問題 #5。]
- 您有一個支援生命週期管理佈建的 Okta 方案。
- 您已完成上文所述的為 SCIM 設定 Asana 服務帳戶。
在啟用停用功能之前,請閱讀以下內容:在 Okta 中停用成員不僅會暫停其 Asana 存取權限,還會刪除其在 Asana 中的帳戶,這與將其從 Asana 使用者介面中移除相同。沒有單獨的「已停用但可復原」狀態。同樣地,在 Okta 的應用程式層級覆寫成員的使用者名稱,若該帳戶為啟用狀態,則會刪除與其先前使用者名稱綁定的 Asana 帳戶。在您於下方步驟 3 中啟用停用使用者或套用使用者名稱覆寫之前,請記住這兩點。
步驟
步驟 1:將 Asana 的 Okta 整合應用程式新增至您的 Okta 帳戶
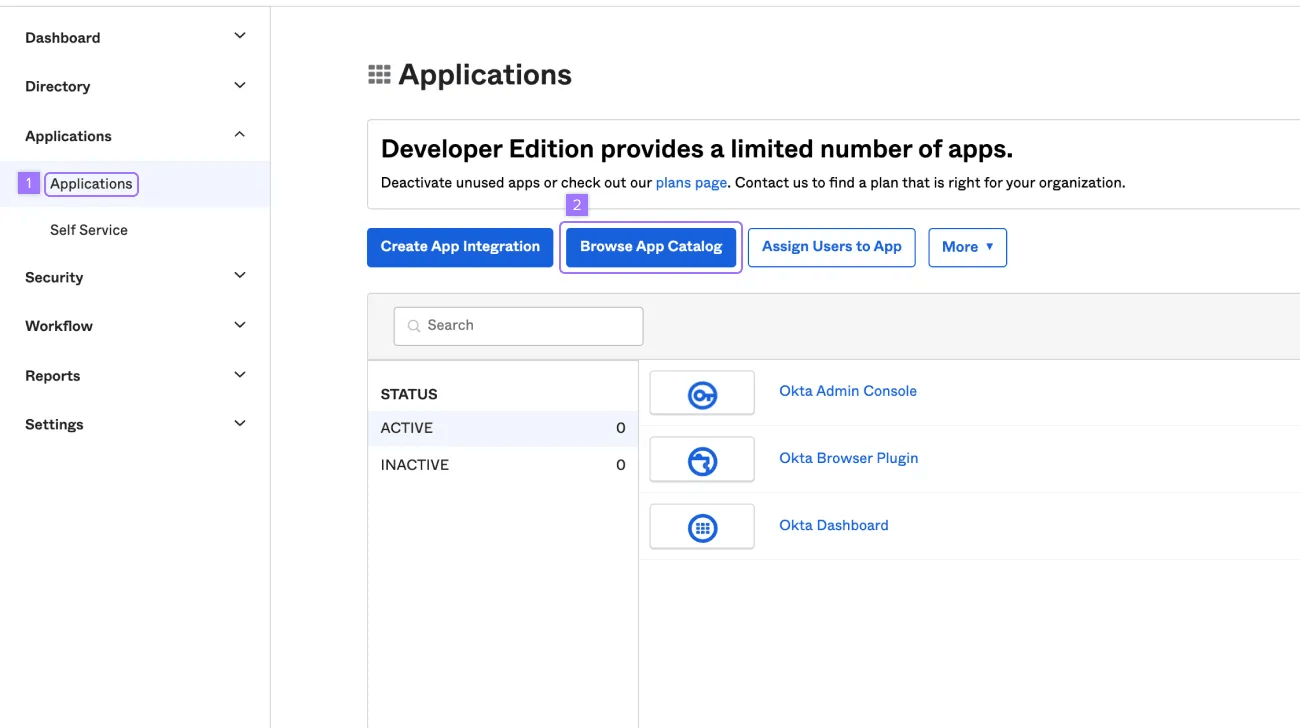
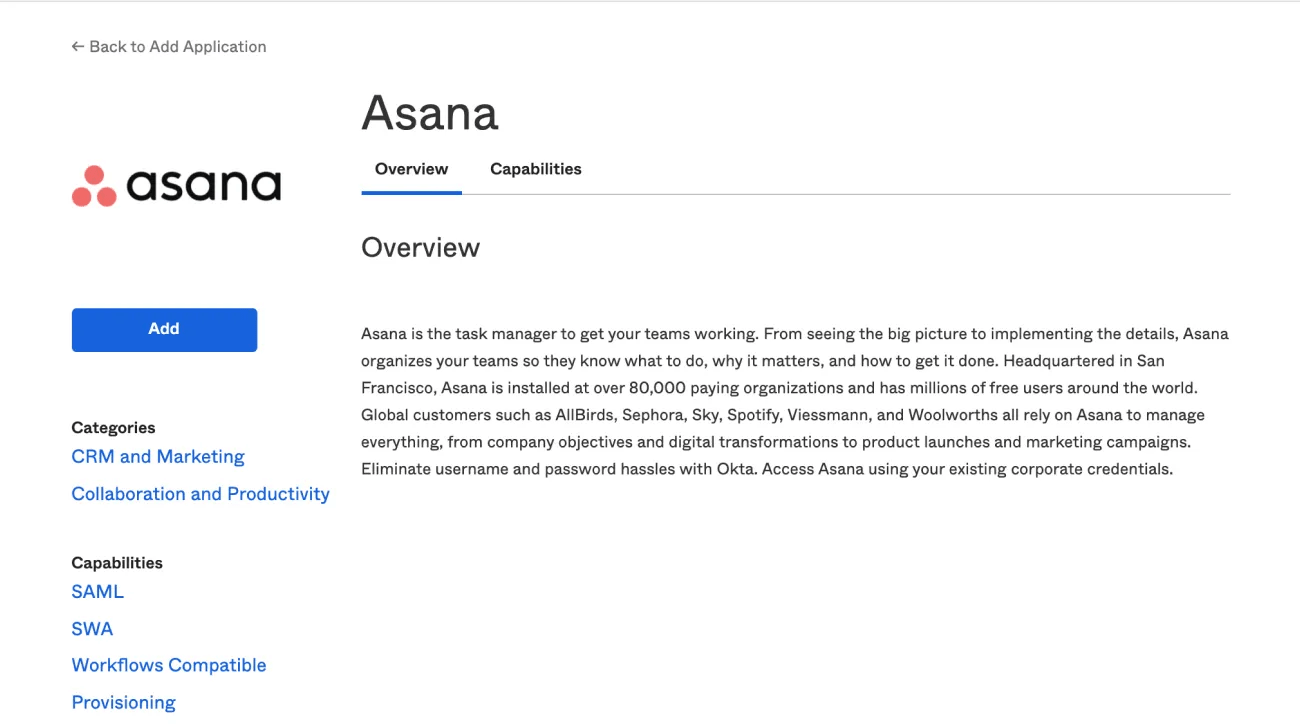
登入 Okta,並從 Applications (應用程式) 下的 App Integration Catalog (應用程式整合目錄) 將 Asana 的整合應用程式新增至您的組織。
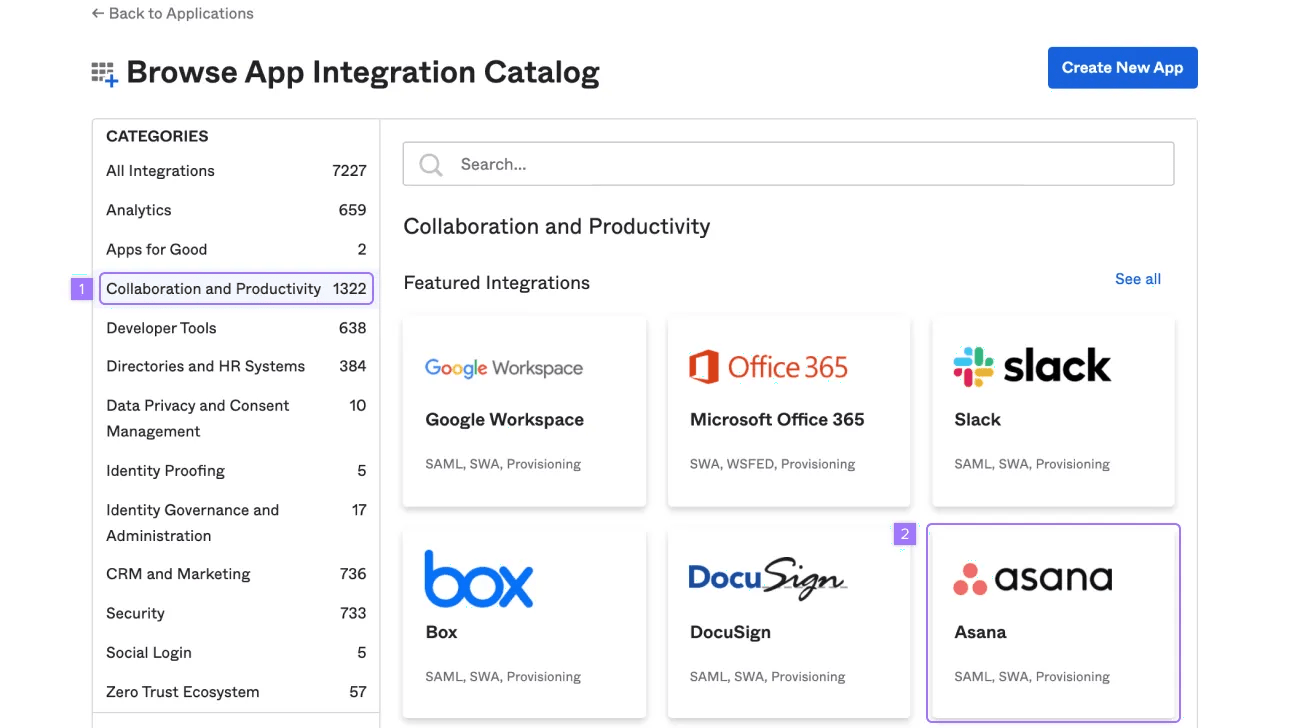
- 點選「協作和生產力」
- 點選 Asana
步驟 2:連結 Asana 帳戶與 Okta 帳戶
在 Asana 中:如上所述產生服務帳戶權杖,並加以複製。
在 Okta 之中:
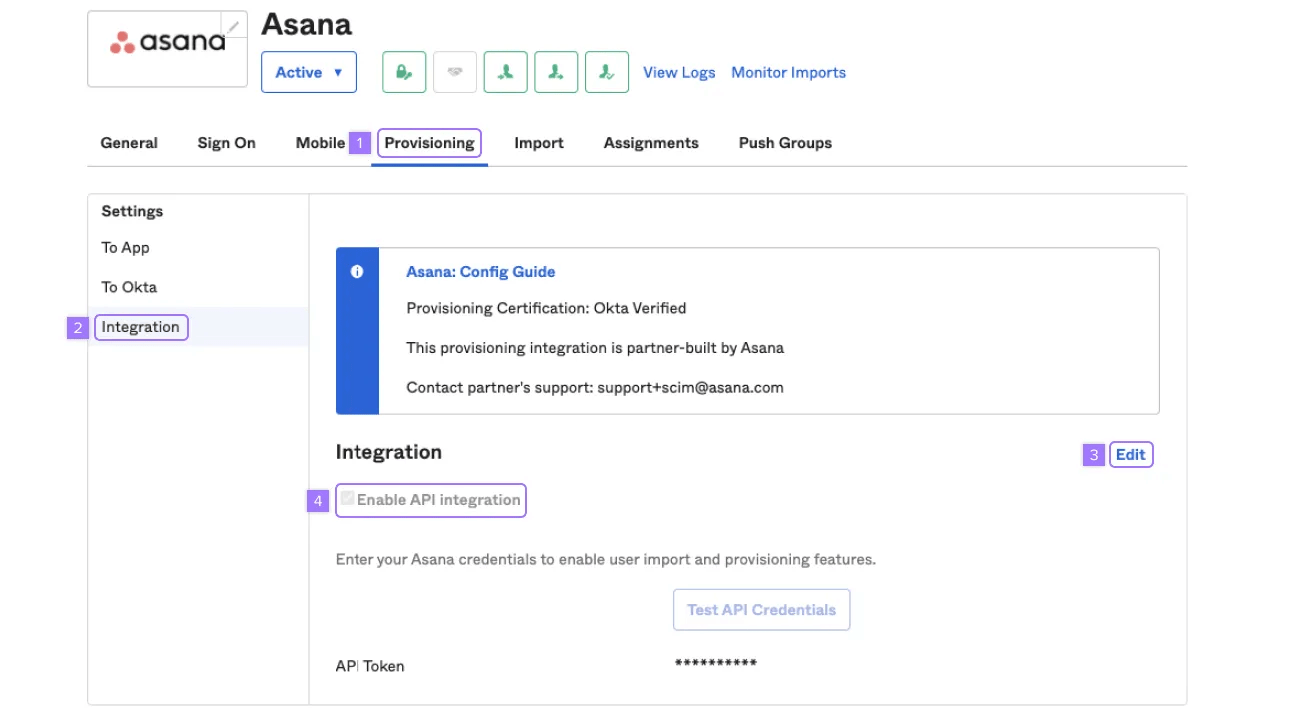
- 在「Applications (應用程式)」下方,開啟 Asana 應用程式,然後點選「Provisioning (佈建)」標籤頁。
- 在「設定」下方,按一下「整合」,然後按一下「設定應用程式開發介面 (API) 整合」。
- 勾選「Enable API Integration」(啟用 API 整合),將您的服務帳戶權杖貼到「API Token」(API 權杖)欄位,然後點選「Test API Credentials」(測試 API 認證)以確認連結。
- 點選「儲存」。
步驟 3:在 Okta 中設定 Asana 的佈建選項
- 在 Asana 應用程式的「Provisioning」(佈建) 標籤頁中,點選「To App」(至應用程式),然後點選「Edit」(編輯)。
- 啟用您想要的佈建選項。我們建議您啟用「建立使用者」、「更新使用者屬性」和「停用使用者」。
- 點選「儲存」。
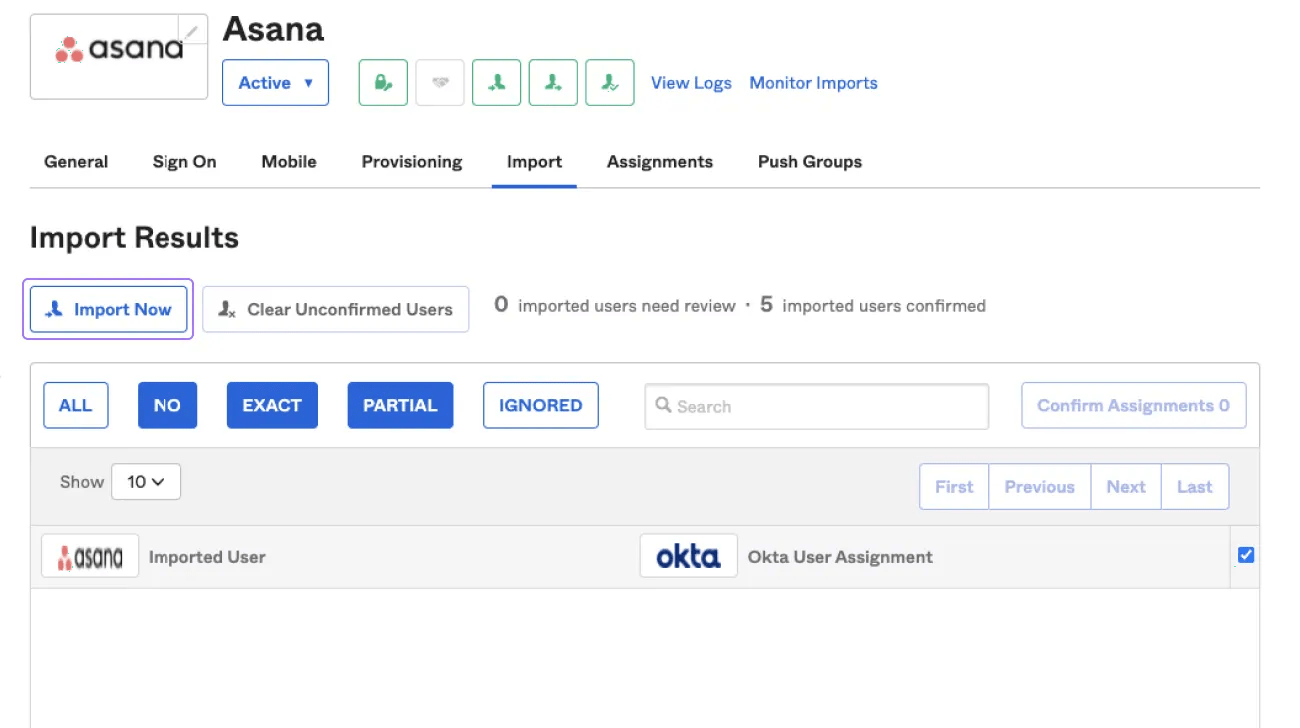
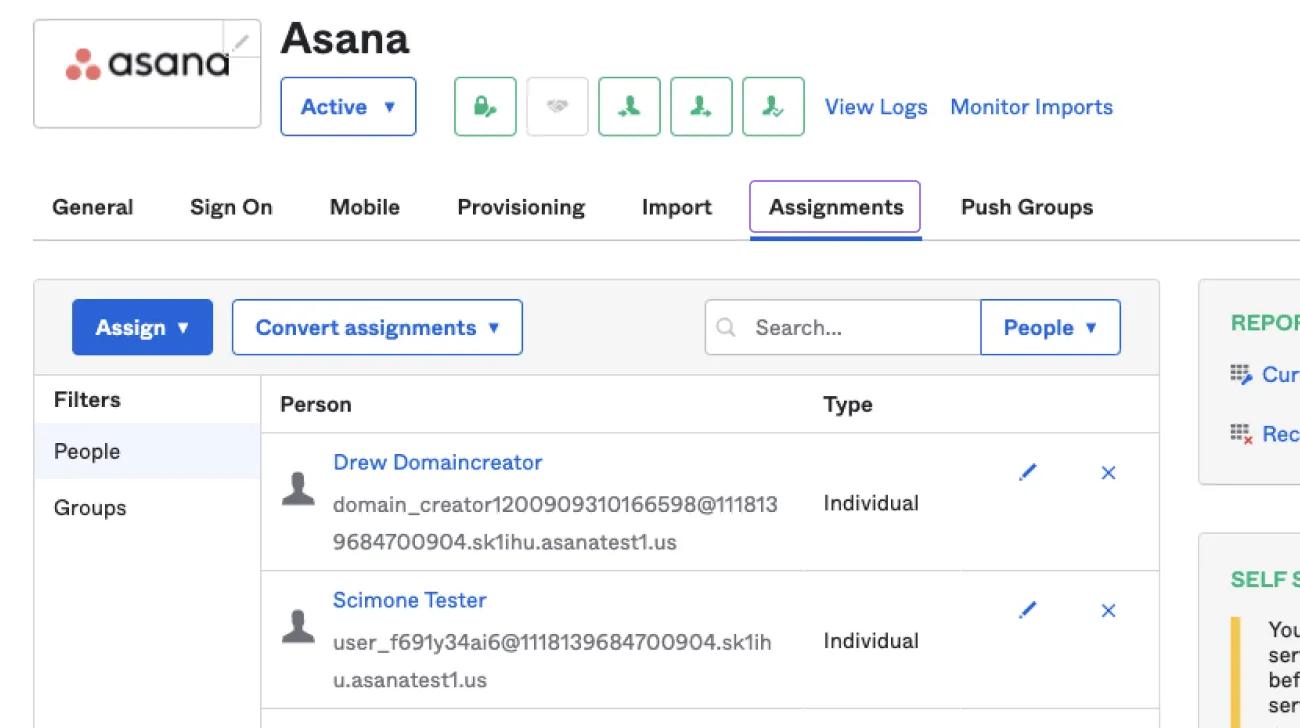
- 使用Import (匯入) 標籤頁將在 Asana 中偵測到的成員與您的 Okta 目錄進行對應,並使用Assignments (指派) 標籤頁管理已佈建的對象。從此以後,已指派的成員將自動與您的 Asana 成員清單保持同步。
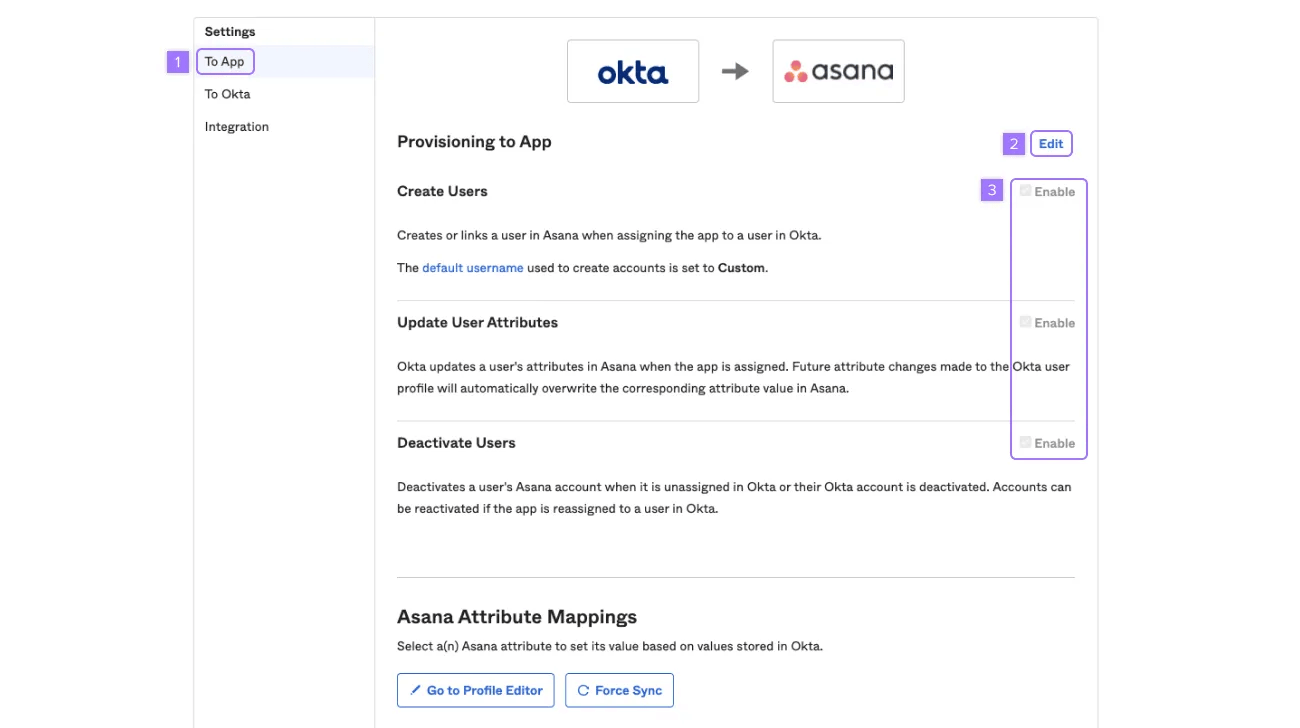
- 在「設定」側邊欄中,點選「佈建至應用程式」
- 點選右上角的Edit (編輯)
- 啟用 Asana 應用程式的使用者佈建選項,然後點選Save (儲存)以套用整合設定值。
我們建議您啟用「建立使用者」、「更新使用者屬性」和「停用使用者」。
步驟 4:將已佈建的使用者指定給 Asana 之中的團隊
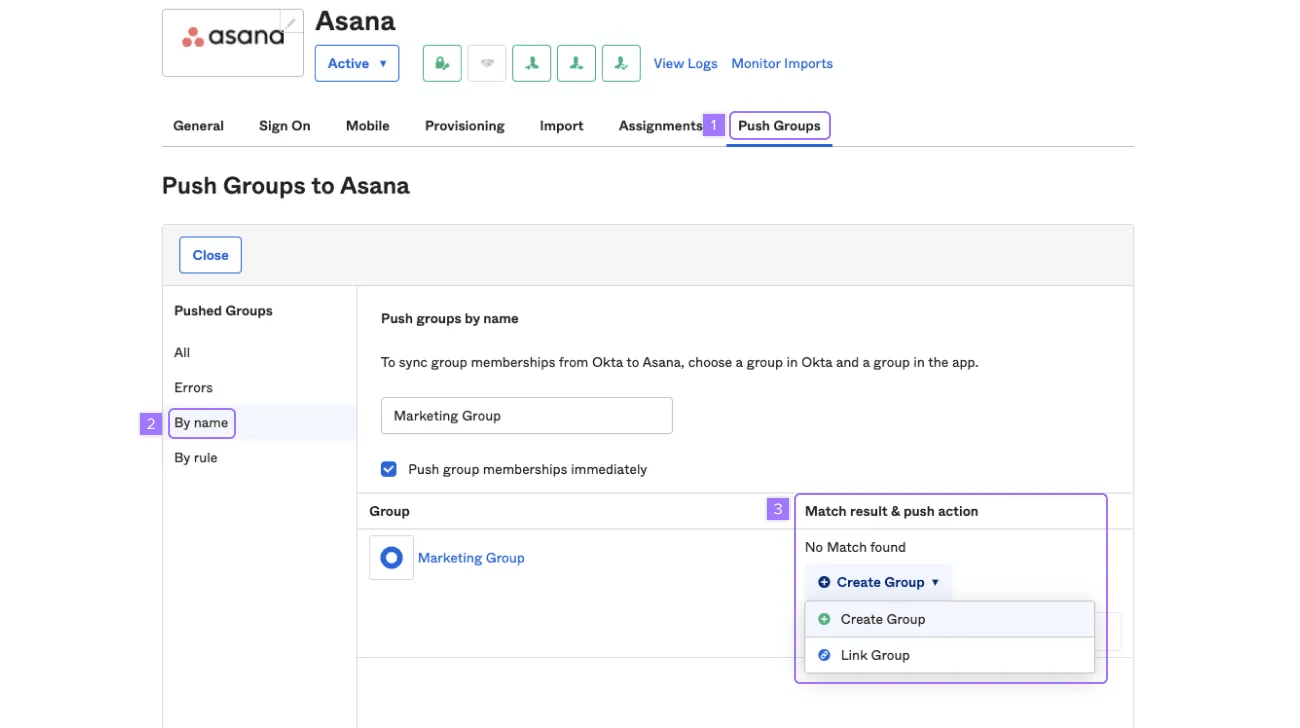
您可以將新的 Okta 群組作為團隊推送至 Asana,或將 Okta 群組連結至現有的 Asana 團隊。
- 在 Okta 中的 Asana 應用程式中,點選「重新整理應用程式群組」,即可從 Asana 中擷取任何近期變更。
- 前往「推播群組」標籤頁,然後依名稱搜尋群組。
- 在比對結果中,選擇「連結群組」以對應至現有的 Asana 團隊,或選擇「建立群組」以建立新團隊。
- 點選「儲存」。
Okta 不支援在 Asana 中刪除團隊。請改用 Asana 系統管理主控台中的「團隊」標籤頁。
步驟 5:設定 Asana 的屬性對應
在 Asana 應用程式的「佈建」標籤頁中,在「Asana 屬性對應」下方,為您要同步的每個屬性選擇「建立」或「建立並更新」。支援的屬性:
屬性 | 類型 | 備註 |
|---|---|---|
userName | 字串 | 必填。必須是與您 Asana 組織網域相符的唯一電子郵件地址。 |
name.formatted | 字串 | 成員的全名。請使用此項 — 不支援單獨使用 |
emails.value | 字串 | 成員的電子郵件地址。 |
emails.primary | 布林值 | 標記主要電子郵件。僅能將一個電子郵件標記為主要。 |
標題 | 字串 | 成員的職稱。 |
部門 | 字串 | 成員的部門。 |
preferredLanguage | 字串 | 僅在首次建立成員時套用。稍後在 Okta 中對此欄位進行的更新不會對現有成員生效。 |
活躍 | 布林值 | 該成員的帳戶在 Asana 中是否處於啟用狀態。 |
若要停止同步特定屬性,請在 Okta 中將其移除或取消對應 — Asana 不提供單獨的排除控制項。移除對應會停止未來的同步;這不會刪除已同步的資料。
步驟 6:更新現有的 Asana–Okta 整合
若要在您已運行的整合中選取新的屬性或功能,請按以下步驟操作:
- 在「佈建」下方的「整合」頁面上,按一下「編輯」。
- 取消勾選「啟用應用程式開發介面 (API) 整合」,然後按一下「儲存」。
- 再次按一下編輯,重新勾選啟用應用程式開發介面 (API) 整合,重新輸入您的應用程式開發介面 (API) 權杖,然後按一下儲存。
- 重新啟用您需要的佈建功能。
其他須知事項
- 名稱中的表情符號會導致匯入失敗。Okta 僅支援以 3 個 (或以下) 位元組編碼的字元,因此包含表情符號的成員或群組名稱將無法匯入。
- 已佈建的成員電子郵件必須與您 Asana 組織的網域相符。訪客仍然只能透過系統管理主控台的「成員」標籤進行佈建和管理。
- 若您跳到此區段,請參閱上方的停用和使用者名稱覆寫警告,無論您何時啟用這些設定,此警告均適用。
Microsoft Entra ID
Asana 的 Microsoft Entra ID 整合主要透過 Microsoft 自己的佈建教學課程進行設定,因為設定完全位於 Entra 系統管理中心。請先完成這些 Asana 專屬步驟,然後依循 Microsoft 的 Entra 端設定逐步說明。
要求
- 使用 Enterprise 版或更高版本方案的 Asana 組織,且擁有具有系統管理員權限的成員帳戶。
- 具有應用程式系統管理員、雲端應用程式系統管理員或應用程式所有者角色的 Microsoft Entra 帳戶。
- 您已完成上述為 SCIM 設定 Asana 服務帳戶,並已準備好您的權杖。
步驟
- 從 Microsoft Entra 應用程式庫新增 Asana (測試時建議使用與任何現有 SSO 整合不同的應用程式)。
- 請遵循Microsoft 的教學課程:使用 Microsoft Entra ID 設定 Asana 以進行自動化使用者佈建,以執行以下操作:
- 在「佈建」>「租用戶 URL」下方輸入您的 Asana 租用戶 URL 和您在上方產生的服務帳戶權杖,然後測試連線。
- 定義誰在佈建範圍內 (依指派或依屬性型範圍篩選條件)。
- 審閱並確認使用者和群組的屬性對應。
- 開始佈建,並透過 Microsoft 的佈建記錄監控狀態。
由於此設定是在 Entra 系統管理中心中進行,請參閱 Microsoft 的教學課程,以瞭解最新的螢幕截圖和導覽資訊。無論 Microsoft 的使用者介面如何變更,上述 Asana 的屬性對應和服務帳戶要求都保持不變。
Google 工作空間
若您使用 Google Workspace 作為身分提供商,並希望使用 Asana 設定 SCIM 佈建,請聯絡您的客戶專員或Asana 支援部,以取得目前的設定指南。
OneLogin
Asana 的 OneLogin 整合直接在 OneLogin 中設定。依循OneLogin 的 Asana SCIM 佈建設定指南,瞭解逐步說明。
若您正在使用未與 Asana 原生整合的身分識別提供者設定 SCIM,請參閱 Asana 的開發人員文件,瞭解有關支援的 SCIM 屬性的資訊,以查看可接受屬性的完整清單。
SCIM 取消佈建自訂
當成員透過 SCIM 或使用服務帳戶權杖的應用程式開發介面 (API) 從 Asana 取消佈建時,Asana 會自動建立一個「先前指派的任務」專案,其中包含該成員的公開任務。您可以設定誰負責該專案:
- 在系統管理主控台中,前往「安全」標籤頁,然後開啟「成員移除設定」。
- 開啟該設定,將超級管理員 (或所有超級管理員) 指派為「先前指派的任務」專案的所有者。
- 您可以選擇是否包含已完成任務。
此自訂設定僅適用於透過 SCIM 或使用服務帳戶權杖的應用程式開發介面 (API) 移除成員的情況,而不適用於透過 Asana UI 手動移除成員的情況。如需深入瞭解移除成員時會發生什麼事,請參閱使用者取消佈建。
This article has been AI-translated.
Send translation feedback.