Produkter


AI Platform


Branscher
I den här artikeln
Med adminkontroller för hela domänen kan administratörer och superadministratörer tillämpa projektstandarder i hela sin domän. I den här artikeln förklaras de olika alternativen som är tillgängliga för organisationer och avdelningar. Dessa adminkontroller nås via adminkonsolen.
Den här funktionen är tillgänglig med Asana Enterprise+.
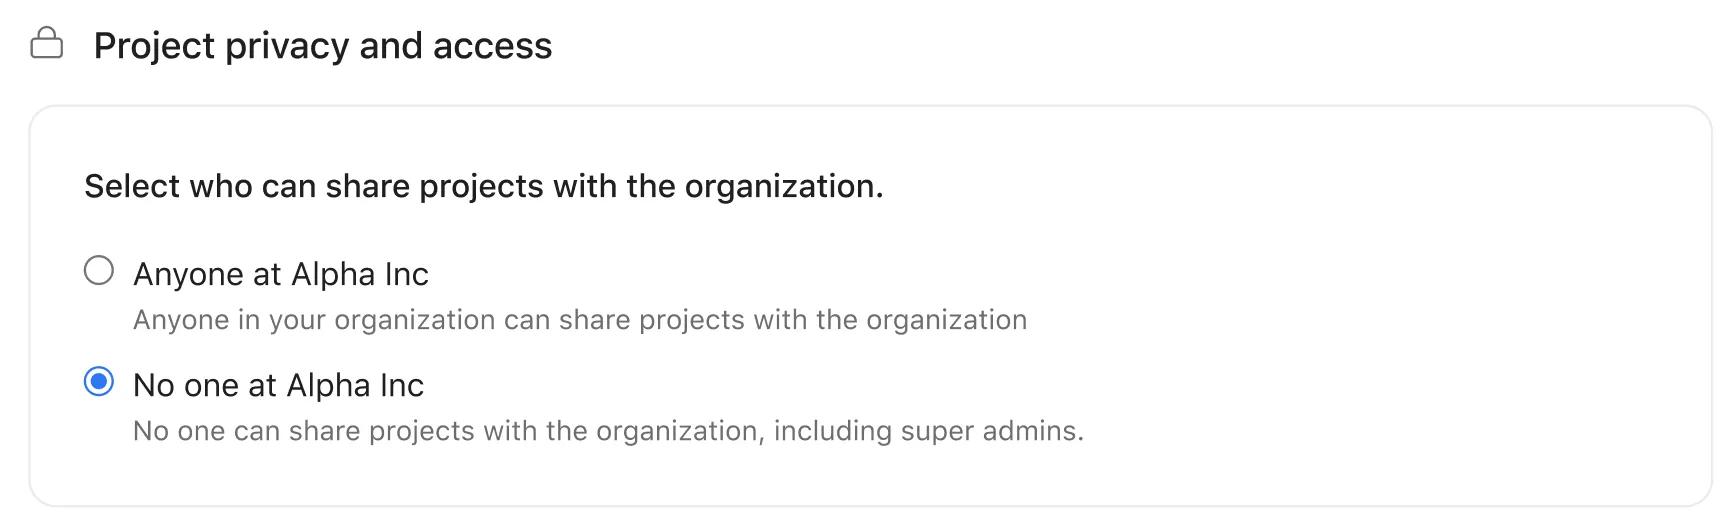
Superadministratörer kan inaktivera sekretessinställningen för projekt som delas med organisationen för sin organisation.
Superadministratörer kan välja mellan de två alternativen som visas ovan:
Observera att den här funktionen är tillgänglig för betalande organisationer och inte är tillgänglig med en team- eller avdelningsprenumeration. Funktionen kan endast aktiveras eller inaktiveras av en superadministratör.
Den här funktionen är tillgänglig med Asana Enterprise och Enterprise+.
Administratörer kan styra standardinställningen för sekretess för nya projekt i sin organisation eller avdelning. Detta bidrar till att skapa enhetlighet, eftersom nya projekt automatiskt anpassas till den önskade sekretessstandarden. Projektadministratörer och redigerare kan fortfarande när som helst uppdatera projektsekretessen för sina respektive projekt.
För domäner där HIPAA är aktiverat är den här domänomfattande adminkontrollen endast tillgänglig för superadministratörer. För andra domäner är den här kontrollen tillgänglig för administratörer.
Om du vill ha detaljerad information om sekretessinställningarna och hur de fungerar kan du läsa vår artikel om sekretessinställningar för projekt.
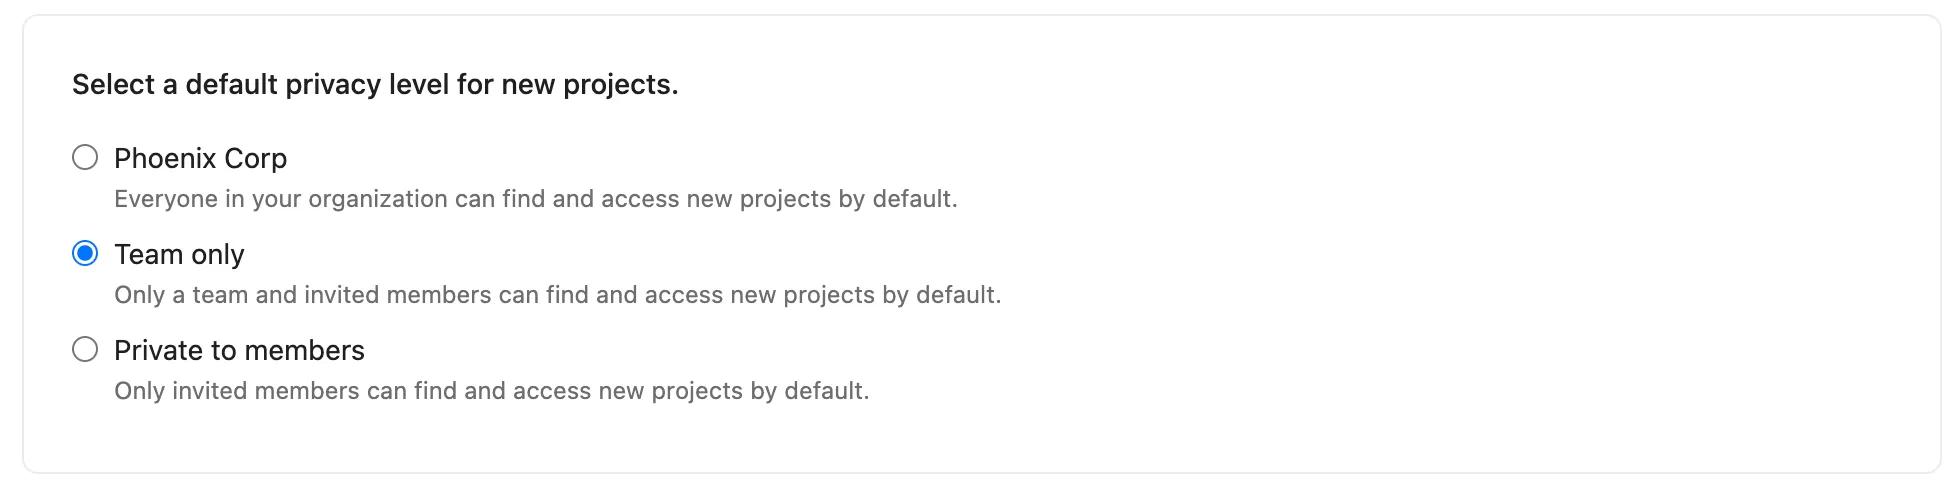
Den här funktionen är tillgänglig med Asana Enterprise- och Enterprise+-abonnemang.
Administratörer kan styra standardåtkomstnivåerna för nya projekt i sin organisation eller avdelning. När det har ställts in kommer nya projekt att ha den valda åtkomstnivån som standard. Projektadministratörer och redigerare kan fortfarande när som helst ändra åtkomstnivåerna för projekt.
Administratörer och superadministratörer i betalande organisationer kan aktivera den här funktionen. Administratörer och superadministratörer i avdelningar kan kontakta vårt supportteam för att få hjälp med att aktivera den här funktionen.
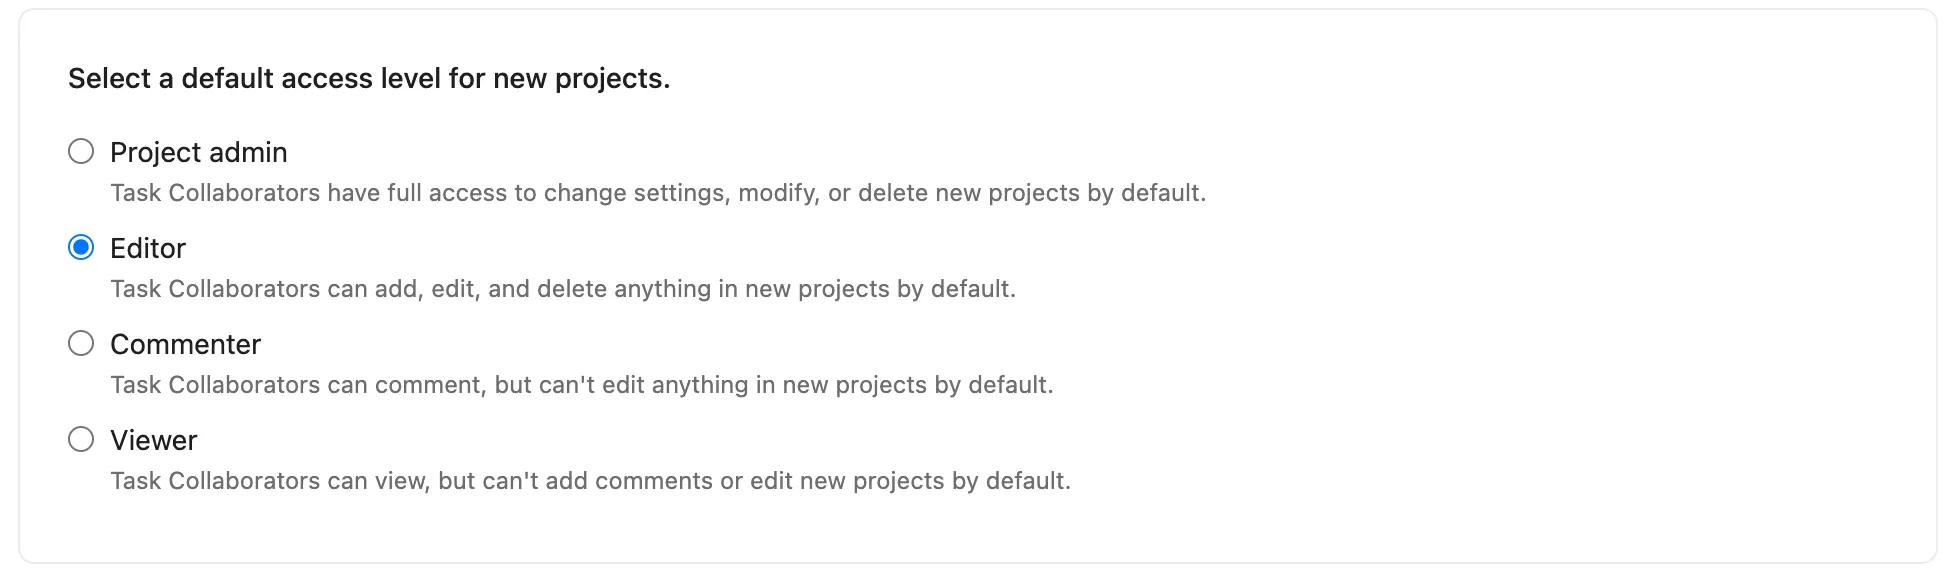
Standardbehörigheterna för nya projekt består av två delar:
Alternativen för standardbehörigheter beskrivs nedan.
Den här funktionen är tillgänglig med Asana Enterprise och Enterprise+.
Administratörer kan styra standardinställningen för att dela och redigera medlemsåtkomst i nya projekt i sin organisation eller avdelning. När det har implementerats använder alla framtida projekt automatiskt standardbehörigheterna för att dela och redigera medlemsåtkomst. Projektadministratörer har dock fortfarande möjlighet att när som helst ändra de här inställningarna för sina projekt.
Administratörer och superadministratörer i betalande organisationer kan aktivera den här funktionen. Administratörer och superadministratörer i avdelningar kan kontakta vårt supportteam för att få hjälp med att aktivera den här funktionen.
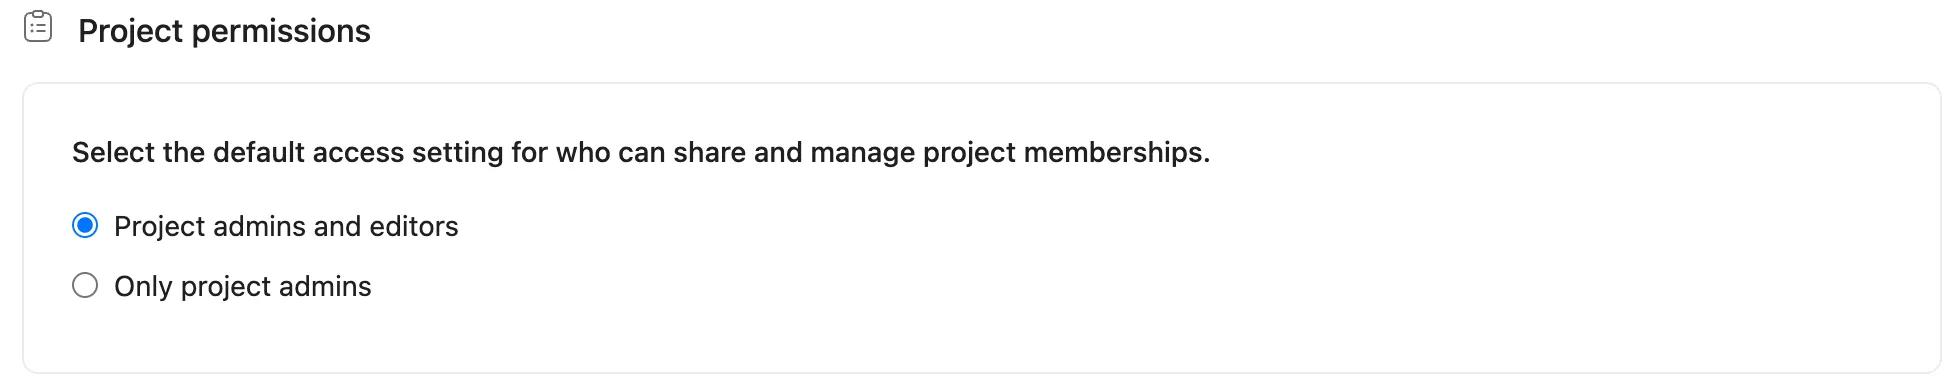
Den här funktionen är tillgänglig med Asana Enterprise och Enterprise+.
Administratörer kan styra standardinställningen för att ändra arbetsflödet och utseendet på nya projekt i sin organisation eller avdelning. När den här ändringen har implementerats kommer alla nya projekt automatiskt att ärva standardinställningarna för behörigheter i hela din implementering. Projektadministratörer kan dock när som helst uppdatera de här inställningarna för sina projekt.
Administratörer och superadministratörer i betalande organisationer kan aktivera den här funktionen. Administratörer och superadministratörer för avdelningar kan kontakta vårt supportteam för att få hjälp med att aktivera den här funktionen.
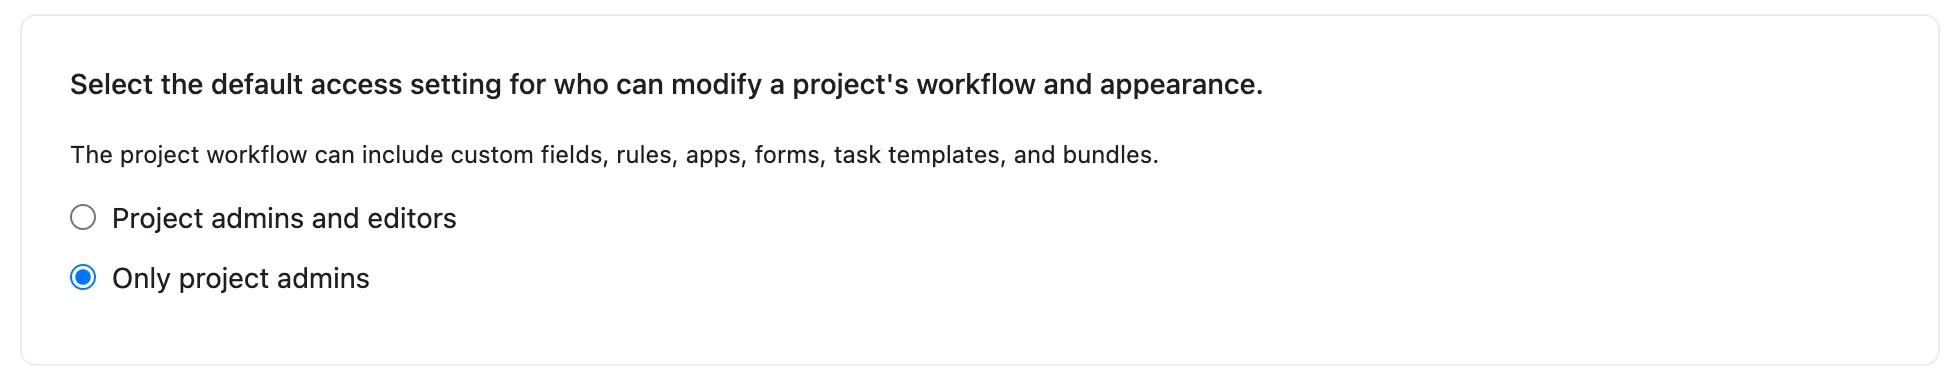
När du skapar ett nytt projekt med hjälp av en projektmall eller genom att duplicera ett projekt kommer standardinställningarna för det nyskapade projektet att överensstämma med inställningarna för den mall som det skapades från eller det projekt som det duplicerades från.
När du skapar nya mallar från grunden tillämpas de standardinställningar som administratörer och superadministratörer har valt för domänen.
Den här funktionen är tillgänglig med Asana Enterprise och Enterprise+.
Administratörer kan styra standardinställningen för projektsekretess för nya portföljer i sin organisation eller avdelning. Administratörer kan välja om portfolior initialt ska skapas som offentliga för organisationen eller privata för medlemmar.
Administratörer och redigerare för portföljer kan fortfarande när som helst uppdatera sekretessinställningarna för sina respektive portföljer.
Så här ställer du in standardsekretessen för portföljer:
De här standardinställningarna gäller för portföljer som skapas på webben. Portföljer som skapas via API:et och i mobilappen förblir privata som standard.
Den här funktionen är tillgänglig med Asana Enterprise- och Enterprise+-abonnemang.
Administratörer kan styra standardinställningen för sekretess för nya mål i sin organisation eller avdelning. Administratörer kan välja om mål initialt ska skapas som offentliga eller privata för medlemmar.
Måladministratörer och redigerare kan fortfarande när som helst uppdatera sekretessinställningen för sina respektive mål.
Så här ställer du in standardsekretessen för mål:
Den här inställningen åsidosätter inte sekretessen för mål som skapats med en målmall, men den gäller för skapandet av nya målmallar.
Superadministratörer kan ställa in vad avdelningsadministratörer kan göra med roller i den egna avdelningen. Inställningarna gäller för alla avdelningar i organisationen.
Så här konfigurerar du behörigheter för avdelningsadministratörer:
Båda kontrollerna är aktiverade som standard. Superadministratörer kan stänga av endera kontrollen för att hindra avdelningsadministratörer från att utföra de här åtgärderna. Dessa inställningar är inte tillgängliga för organisationsadministratörer.
Anteckning
This article has been AI-translated.
Send translation feedback.


