Produits


AI Platform


Équipes
Aucun article trouvé sur ce sujet.
Aucun article trouvé sur ce sujet.
Aucun article trouvé sur ce sujet.

Pour en savoir plus, consultez notre page de tarification.
Disponible avec la formule Asana Enterprise+ et l'ancienne formule Legacy Enterprise pour les clients existants qui ont déjà activé la fonctionnalité.
Pour en savoir plus, consultez notre page de tarification .
La loi de 1996 sur la portabilité et la responsabilisation des assurances maladie (« Health Insurance Portability and Accountability Act », HIPAA) est une loi fédérale des États-Unis qui exige la création de normes nationales pour empêcher la divulgation d'informations sensibles sur la santé des patients sans leur consentement et à leur insu. Les entreprises qui sont soumises à la loi HIPAA de 1996 peuvent utiliser Asana pour optimiser la gestion de leur travail conformément à cette réglementation.
Le respect de la réglementation HIPAA pour Asana est régi par l’Accord de partenariat d’Asana (BAA). Pour plus de détails sur la réglementation HIPAA et Asana, veuillez consulter la fiche technique HIPAA.
Pour activer l’option de conformité à la réglementation HIPAA, suivez les étapes ci-dessous. Elles faciliteront la conclusion de l’Accord de partenariat d’Asana (BAA) et rendront effective l’instauration de la réglementation HIPAA au sein de votre domaine. Veuillez noter qu’un super administrateur doit accepter le BAA d’Asana dans la console d’administration pour activer la conformité à la réglementation HIPAA.
Les clients actuels de la formule Legacy Enterprise qui n'ont pas activé la conformité HIPAA devront passer à la formule Asana Enterprise+ s'ils souhaitent l'activer.
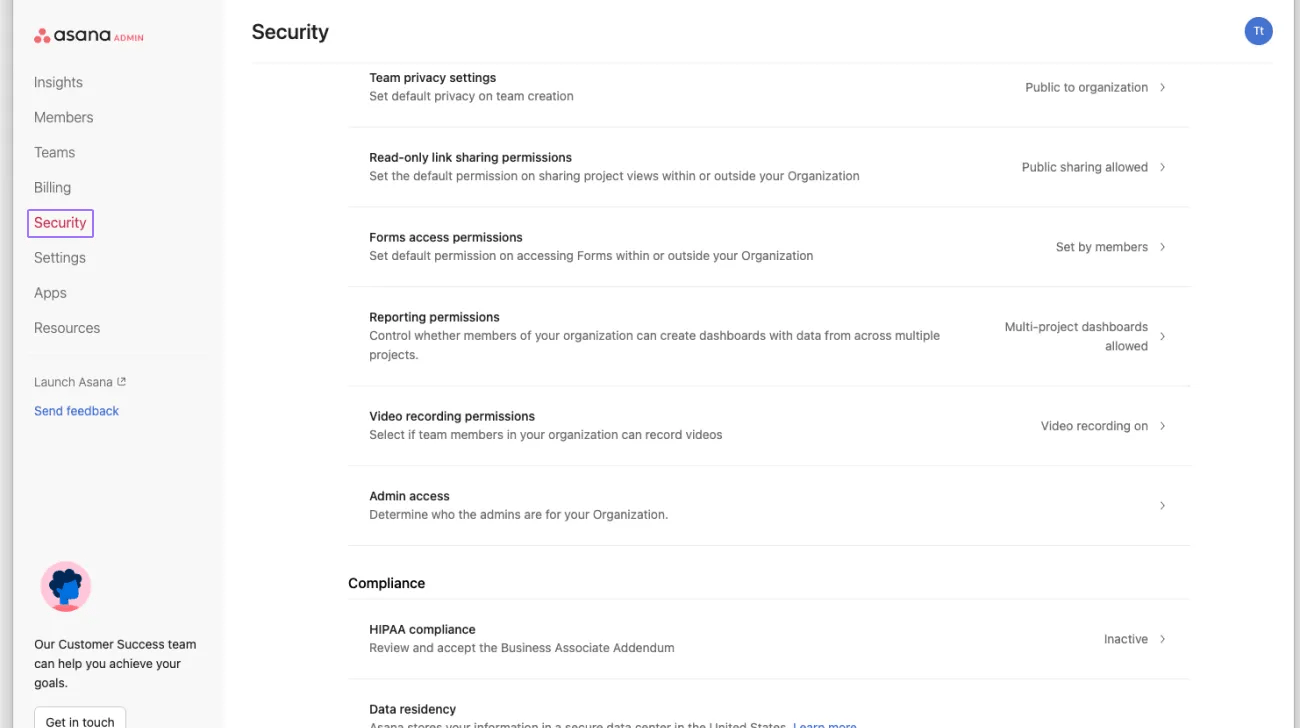
Accédez à l'onglet Sécurité de la console d'administration.
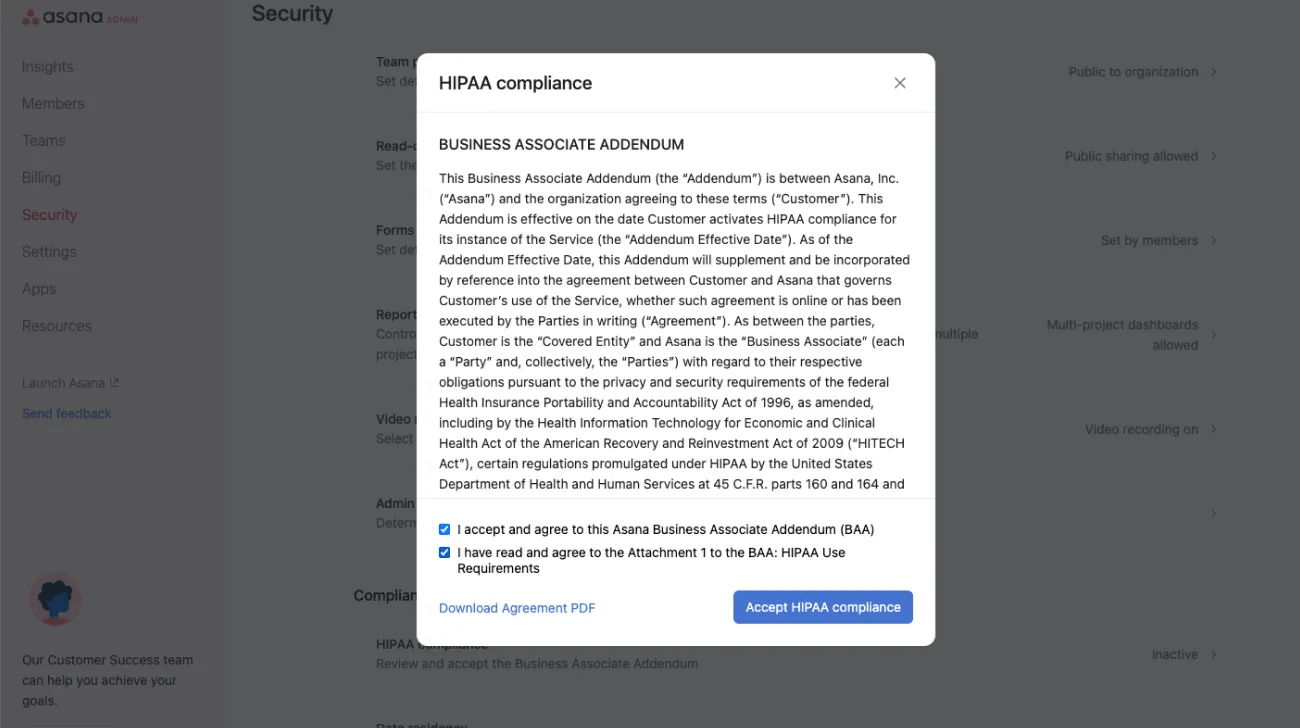
Accédez à la fenêtre traitant du respect de la réglementation HIPAA et lisez le BAA, ainsi que les exigences et les limites d'utilisation.
.
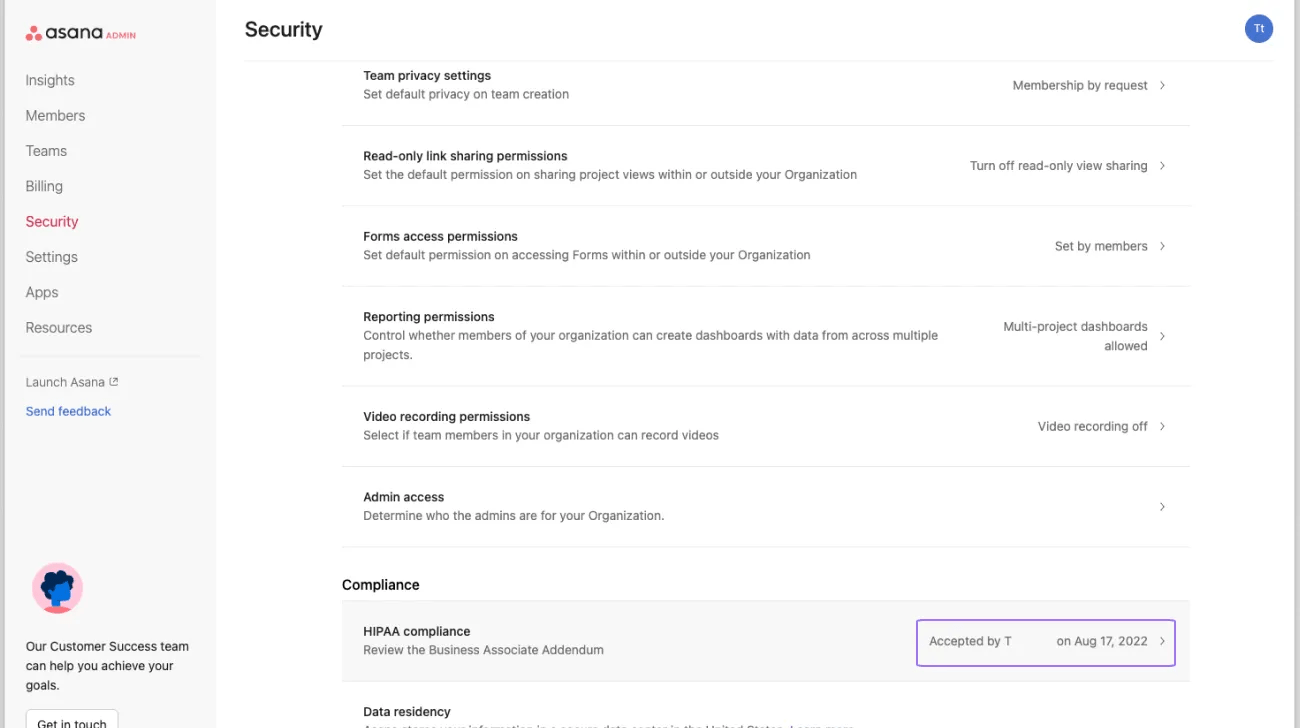
Après avoir accepté les conditions, l'option de conformité à la réglementation HIPAA au sein de votre domaine sera activée sous 24 heures.
Veuillez consulter la fiche technique d’Asana pour obtenir des conseils et veiller à ce que votre domaine se conforme à la réglementation HIPAA.
L'activation de l'option de réglementation HIPAA dans un domaine Asana a des conséquences importantes sur le fonctionnement du produit. Cela concerne notamment le fonctionnement des fonctionnalités de l'IA Asana, des notifications, de l'application mobile et des expériences de connexion. Pour plus de détails sur les modifications liées à la réglementation HIPAA, veuillez consulter la fiche technique HIPAA d'Asana et l'Accord de partenariat d'Asana (BAA).
Note
Les RPS (renseignements personnels sur la santé) ne doivent être saisis que dans les descriptions de projets ou de tâches, les titres de tâches, les champs personnalisés des tâches, les commentaires et les pièces jointes des tâches. Pour en savoir plus, consultez les exigences et les limites d'utilisation de l'HIPAA.
Toutes les intégrations et les jetons d'accès personnel (PAT) au sein d'un domaine seront désactivés par défaut. Les applications précédemment activées le resteront et un super administrateur devra utiliser notre fonctionnalité de gestion des applications pour vérifier l'utilisation des intégrations existantes. Les nouvelles applications devront être approuvées par un super administrateur Asana pour pouvoir être activées. Si une intégration est désactivée, cela s'applique à tous les utilisateurs du domaine.
Les objectifs resteront inchangés, mais ne doivent pas inclure de RPS. Les RPS doivent être limitées aux descriptions de projets ou de tâches, aux titres de tâches, aux champs personnalisés des tâches, aux commentaires et aux pièces jointes des tâches. Pour en savoir plus, consultez nos exigences et limites d'utilisation de l'HIPAA.
Il n'y aura aucun changement concernant les rapports. Vous aurez toujours accès aux mêmes tâches, projets et portefeuilles qu’avant l’activation de la conformité HIPAA.
Cet article a été traduit par l’IA.
Donnez votre avis sur la traduction.