Produk


AI Platform


Jenis Perusahaan
Tidak ada artikel yang ditemukan untuk topik ini.
Tidak ada artikel yang ditemukan untuk topik ini.
Tidak ada artikel yang ditemukan untuk topik ini.

Tersedia di Asana tingkat Enterprise+ serta tingkat lama Enterprise lama untuk pelanggan lama yang telah mengaktifkan fitur ini.
Kunjungi halaman harga kami untuk informasi selengkapnya .
Undang-Undang Portabilitas dan Akuntabilitas Asuransi Kesehatan tahun 1996 (HIPAA) adalah undang-undang pemerintah federal di Amerika Serikat yang mewajibkan pembuatan standar nasional untuk melindungi informasi kesehatan pasien yang sensitif agar tidak diungkapkan tanpa persetujuan atau sepengetahuan pasien. Bisnis yang tunduk pada Undang-Undang Portabilitas dan Akuntabilitas Asuransi Kesehatan tahun 1996 (“HIPAA”) dapat menggunakan Asana untuk mendukung manajemen kerja yang sesuai dengan HIPAA.
Kepatuhan HIPAA untuk Asana diatur oleh Asana Business Associate Addendum (BAA). Untuk detail selengkapnya tentang HIPAA dan Asana, lihat Lembar Data HIPAA.
Untuk mengaktifkan kepatuhan HIPAA, langkah-langkah berikut akan mempermudah persetujuan terhadap Asana Business Associate Addendum (BAA) dan mengaktifkan kepatuhan HIPAA di domain Anda. Harap perhatikan bahwa admin super harus menyetujui BAA Asana di konsol admin untuk mengaktifkan kepatuhan HIPAA.
Pelanggan Enterprise lama yang sudah ada dan belum mengaktifkan kepatuhan HIPAA harus beralih ke tingkat Asana Enterprise+ jika ingin mengaktifkannya.
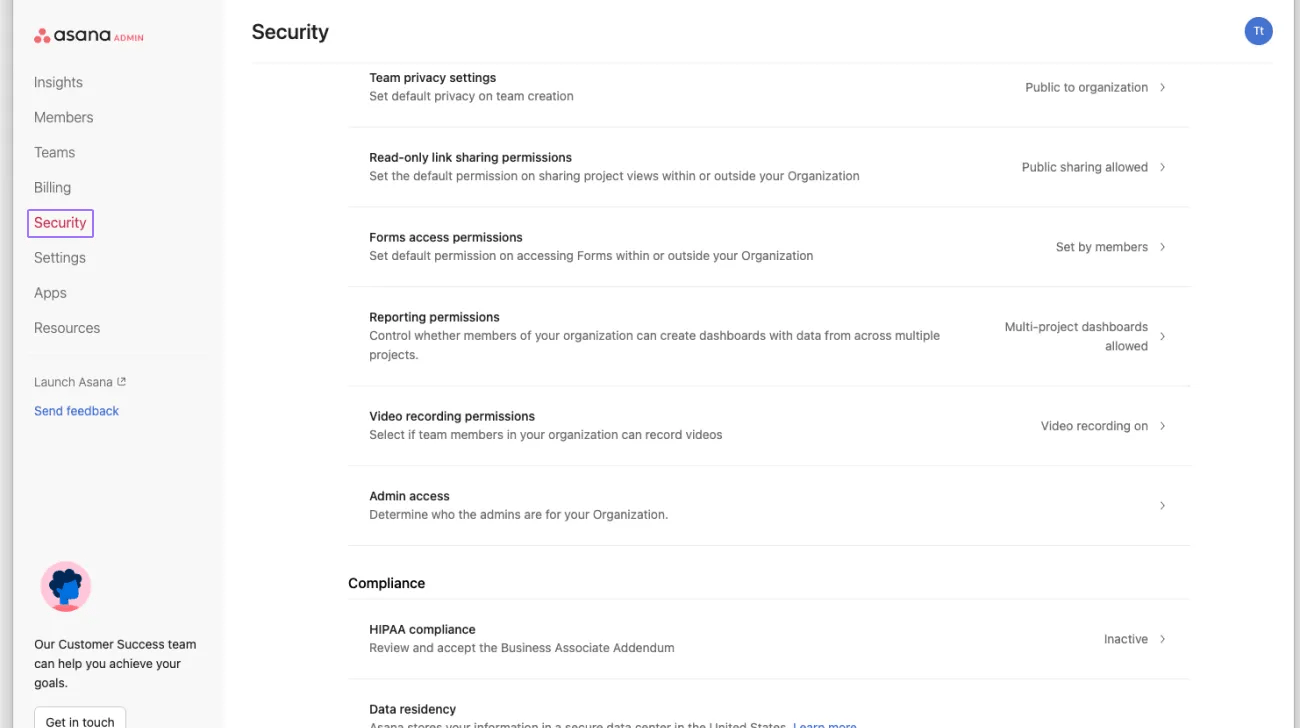
Dari Konsol Admin, buka tab Keamanan.
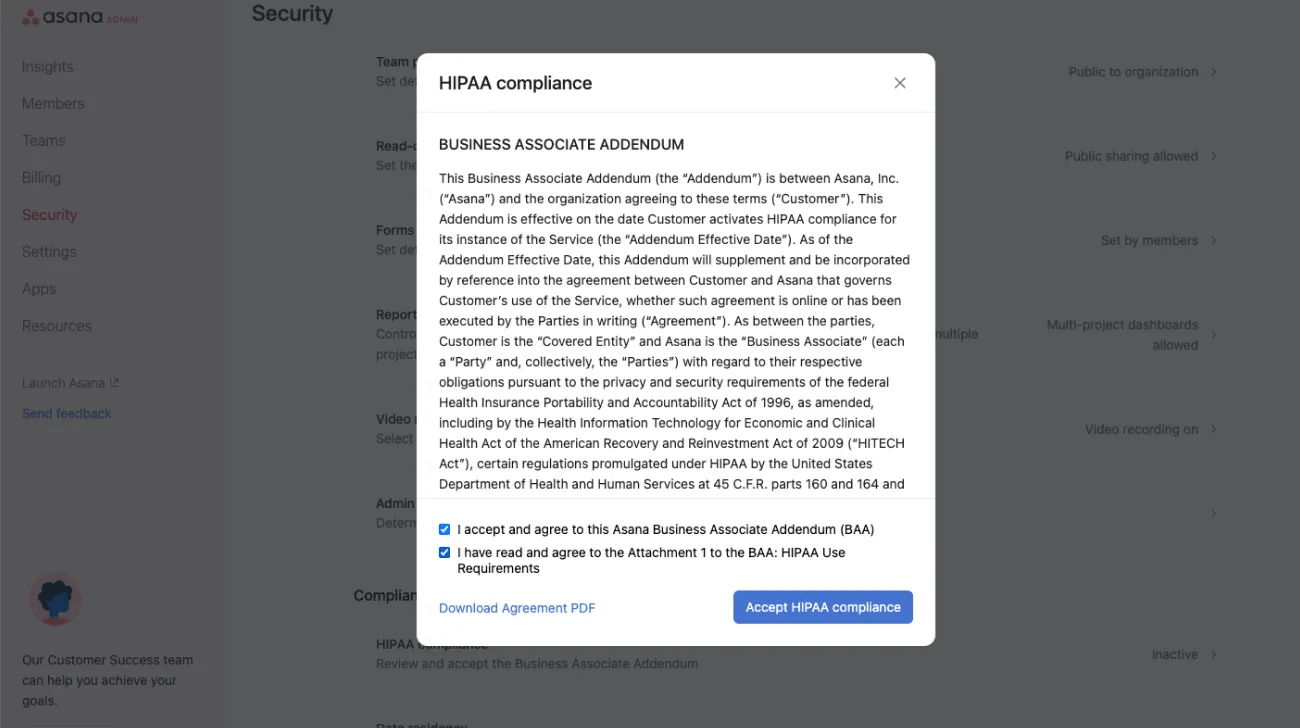
Buka Kepatuhan terhadap HIPAA dan tinjau BAA + Persyaratan dan Batasan Penggunaan.
.
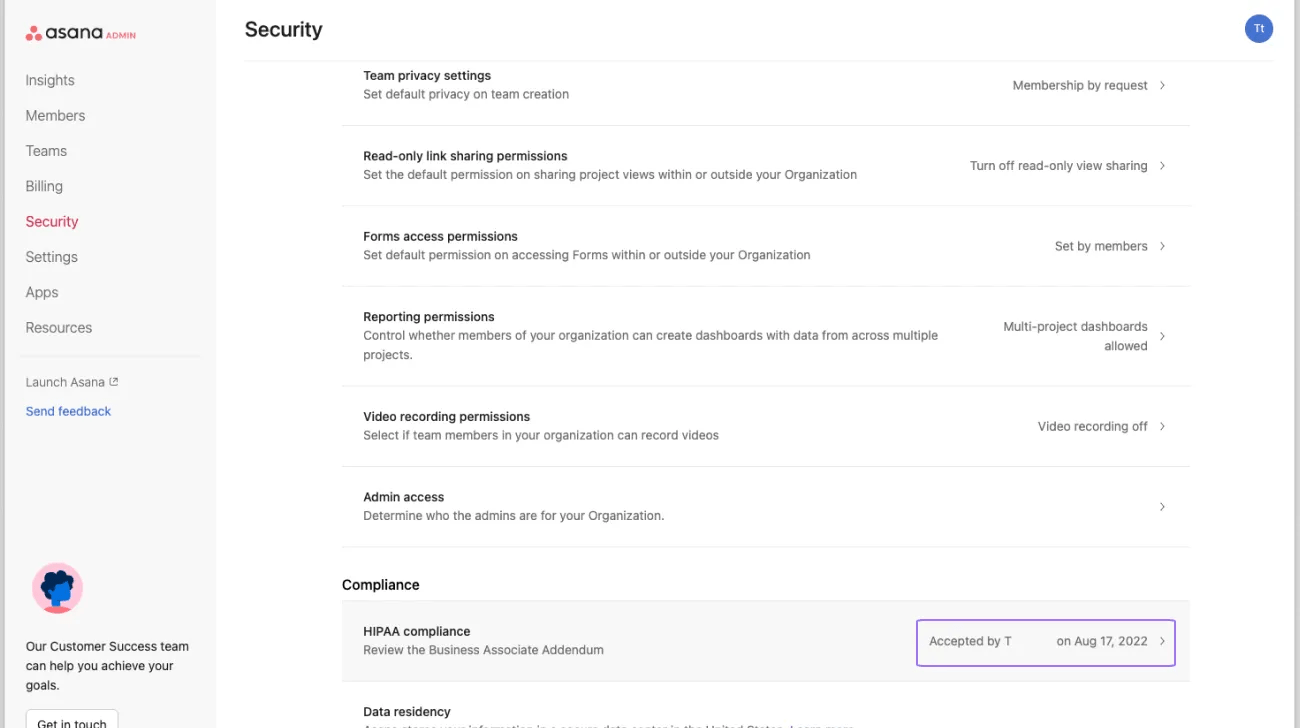
Setelah menyetujui ketentuan, harap tunggu 24 jam agar kepatuhan HIPAA diaktifkan di seluruh domain Anda.
Harap tinjau Lembar Data Asana untuk panduan tentang menjaga kepatuhan HIPAA di domain Anda.
Mengaktifkan kepatuhan HIPAA di domain Asana memiliki implikasi yang luas terhadap perilaku produk. Ini mencakup perilaku terkait fitur AI Asana, pemberitahuan, perangkat seluler, dan pengalaman masuk. Untuk detail lebih lanjut tentang perubahan terkait HIPAA, harap baca Lembar Data HIPAA dan Business Associate Addendum (BAA) Asana.
Catatan
PHI (Informasi Kesehatan Pribadi) hanya boleh dimasukkan ke dalam deskripsi proyek atau tugas, judul tugas, bidang kustom pada tugas, komentar, dan lampiran pada tugas. Lihat Persyaratan dan Batasan Penggunaan HIPAA untuk informasi selengkapnya.
Semua integrasi dan Token Akses Pribadi (PAT) dalam suatu domain akan dinonaktifkan secara default. App yang sebelumnya diaktifkan akan tetap aktif dan admin super harus menggunakan fitur Manajemen App kami untuk meninjau penggunaan integrasi yang ada. Aplikasi baru akan memerlukan persetujuan admin super Asana agar dapat diaktifkan. Jika integrasi dinonaktifkan, ini berlaku untuk semua pengguna di domain.
Gol akan tetap tidak berubah, tetapi tidak boleh menyertakan PHI. PHI harus dibatasi pada deskripsi proyek atau tugas, judul tugas, bidang kustom pada tugas, komentar, dan lampiran pada tugas. Lihat Persyaratan dan Batasan Penggunaan HIPAA kami untuk informasi selengkapnya.
Tidak akan ada perubahan pada pelaporan. Anda akan tetap memiliki akses ke tugas, proyek, dan portofolio yang sama seperti sebelum kepatuhan HIPAA diaktifkan.
Artikel ini diterjemahkan oleh AI.
Kirim umpan balik terjemahan.