Producten


AI Platform


Type bedrijf
Geen artikelen gevonden voor dit onderwerp.
Geen artikelen gevonden voor dit onderwerp.
Geen artikelen gevonden voor dit onderwerp.

Ga naar onze pagina met prijzen voor meer informatie.
Beschikbaar op het Asana-niveau Enterprise+ , evenals het verouderde niveau Legacy Enterprise voor bestaande klanten die de functie al hebben ingeschakeld.
Ga naar onze pagina met prijzen voor meer informatie.
De Health Insurance Portability and Accountability Act van 1996 (HIPAA) is een federale wet in de Verenigde Staten die het opstellen van nationale normen vereist om gevoelige gezondheidsinformatie over patiënten te beschermen tegen openbaarmaking zonder toestemming of medeweten van de patiënt. Bedrijven die vallen onder de Health Insurance Portability and Accountability Act van 1996 ('HIPAA') kunnen Asana gebruiken om HIPAA-conform Work Management te ondersteunen.
HIPAA-naleving voor Asana wordt geregeld door Asana's Business Associate Addendum (BAA). Voor aanvullende details over HIPAA en Asana verwijzen we je naar het HIPAA-datasheet.
Om HIPAA-naleving in te schakelen, zullen de volgende stappen de instemming met Asana's Business Associate Addendum (BAA) vergemakkelijken en HIPAA-naleving in je domein inschakelen. Merk op dat een superbeheerder moet instemmen met Asana's BAA in de beheerdersconsole om HIPAA-naleving te activeren.
Bestaande Legacy Enterprise-klanten die HIPAA-naleving niet hebben ingeschakeld, moeten overstappen naar het Asana-niveau Enterprise+ als ze dit willen inschakelen.
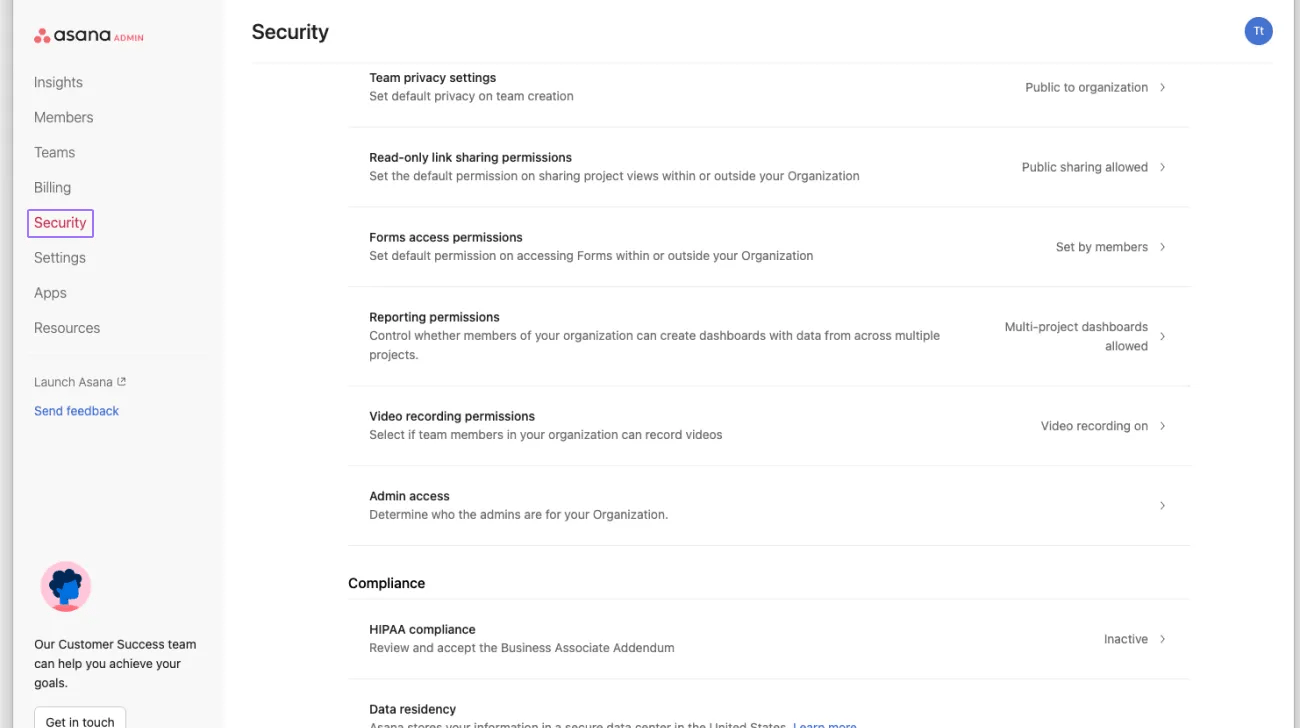
Navigeer vanuit de Beheerdersconsole naar het tabblad Beveiliging.
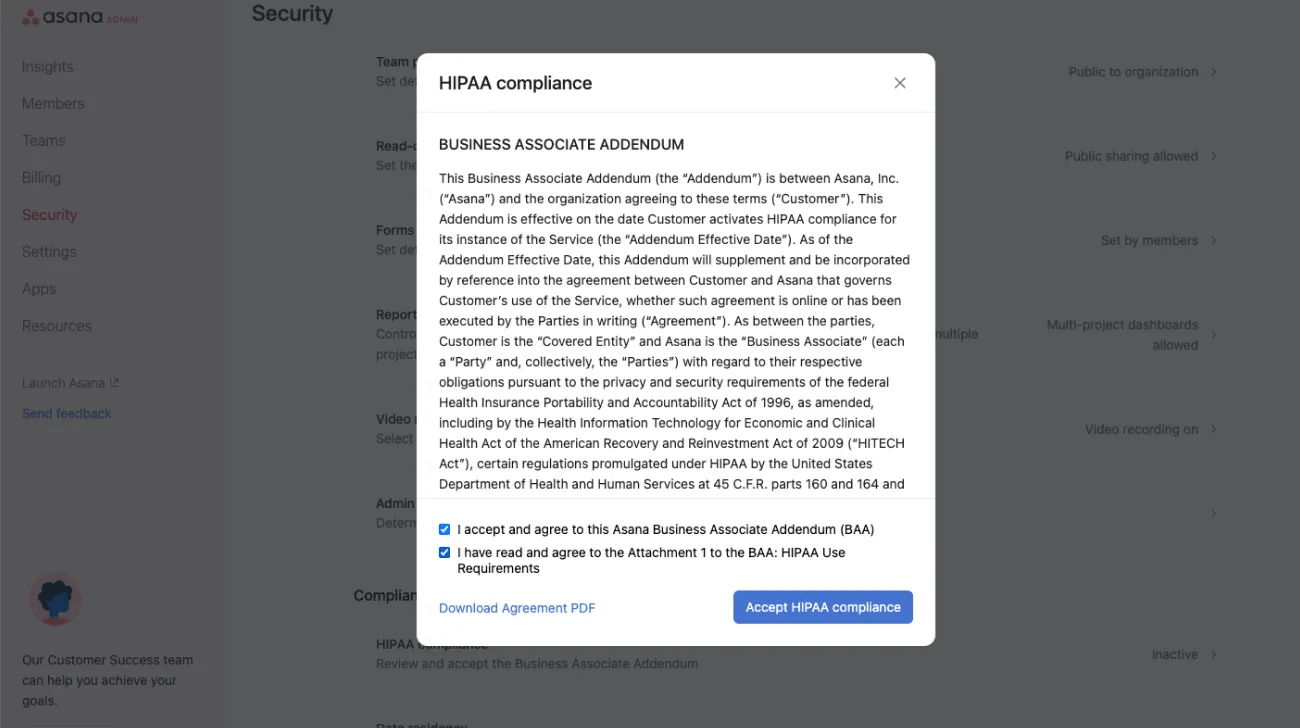
Navigeer naar HIPAA-naleving en bekijk de BAA + gebruikscriteria en -beperkingen.
.
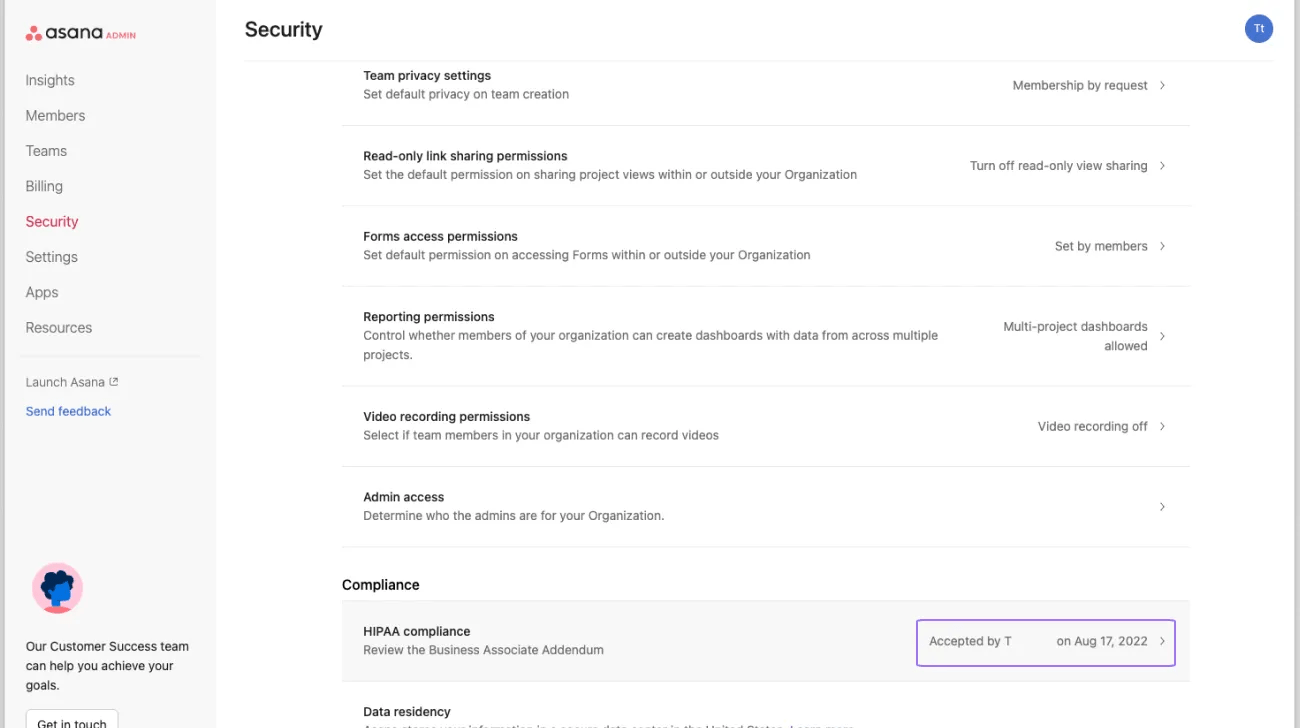
Als je akkoord gaat met de voorwaarden, kan het tot 24 uur duren voordat HIPAA is geactiveerd in je domein.
Lees Asana's Data Sheet voor begeleiding bij het handhaven van HIPAA-naleving in jouw domein.
Het activeren van HIPAA-naleving in een Asana-domein heeft brede gevolgen voor het gedrag van het product. Dit omvat het gedrag rond Asana AI-functies, meldingen, mobiele apparaten en inlogervaringen. Voor meer details over HIPAA-gerelateerde wijzigingen verwijzen we je naar het HIPAA-datasheet van Asana en het Business Associate Addendum (BAA).
Opmerking
PHI (Persoonlijke Gezondheidsinformatie) mag alleen worden ingevoerd in project- of taakbeschrijvingen, taaktitels, aangepaste velden van taken, reacties en bijlagen van taken. Bekijk de HIPAA-gebruiksvereisten en -beperkingen voor meer informatie.
Alle integraties en persoonlijke toegangstokens (PAT's) binnen een domein worden standaard uitgeschakeld. Eerder ingeschakelde apps blijven ingeschakeld en een superbeheerder moet onze functie App-beheer gebruiken om het gebruik van bestaande integraties te controleren. Nieuwe applicaties hebben de goedkeuring van een Asana-superbeheerder nodig om te kunnen worden ingeschakeld. Als een integratie is uitgeschakeld, geldt dit voor alle gebruikers in het domein.
Doelen blijven ongewijzigd, maar mogen geen PHI bevatten. PHI moet beperkt blijven tot project- of taakbeschrijvingen, taaknamen, aangepaste velden voor taken, reacties en bijlagen bij taken. Bekijk onze HIPAA-gebruikscriteria en -beperkingen voor meer informatie.
Er zal geen verandering zijn in de rapportage. Je blijft toegang behouden tot dezelfde taken, projecten en portfolio's als vóór de activering van HIPAA-naleving.
Dit artikel is vertaald met AI.
Feedback over de vertaling versturen.