Prodotti


AI Platform


Tipo di azienda
Nessun articolo trovato per questo argomento.
Nessun articolo trovato per questo argomento.
Nessun articolo trovato per questo argomento.

Visita la pagina dei prezzi per maggiori informazioni.
Questa funzionalità di sicurezza è disponibile per il livello Asana Enterprise+, oltre che per il livello legacy Legacy Enterprise. Visita la pagina dei prezzi per ulteriori informazioni.
È disponibile anche sulla versione web di Asana, sull’app desktop e sulle app per dispositivi mobili iOS e Android. Al momento non è disponibile per l’API, le integrazioni o altre aree dell’interfaccia.
Le organizzazioni di grandi dimensioni spesso usano dispositivi o reti gestite per proteggere i dati dei dipendenti.
In passato, gli amministratori dovevano scegliere se bloccare o autorizzare tutti gli spazi di lavoro di Asana. Gli amministratori ora possono gestire i dispositivi di rete aziendali o i dispositivi individuali dei dipendenti per limitare l’uso solo a organizzazioni e spazi di lavoro approvati.
Limitando l’accesso alle organizzazioni e agli spazi di lavoro non approvati tramite strumenti basati sul proxy, come ad esempio un Cloud Access Security Broker (CASB), gli amministratori possono contribuire al rispetto dei controlli di sicurezza interni e mantenere i dati sensibili all’interno degli spazi di lavoro approvati.
Una volta che gli amministratori hanno configurato questa soluzione, possono creare un elenco delle divisioni e degli spazi di lavoro approvati. In questo modo faranno sì che gli utenti su un dispositivo gestito o una rete gestita non possano accedere a organizzazioni o spazi di lavoro non approvati.
Per attivare questa funzionalità, l’amministratore deve prima configurare la propria soluzione per inviare due intestazioni in tutte le richieste Asana.
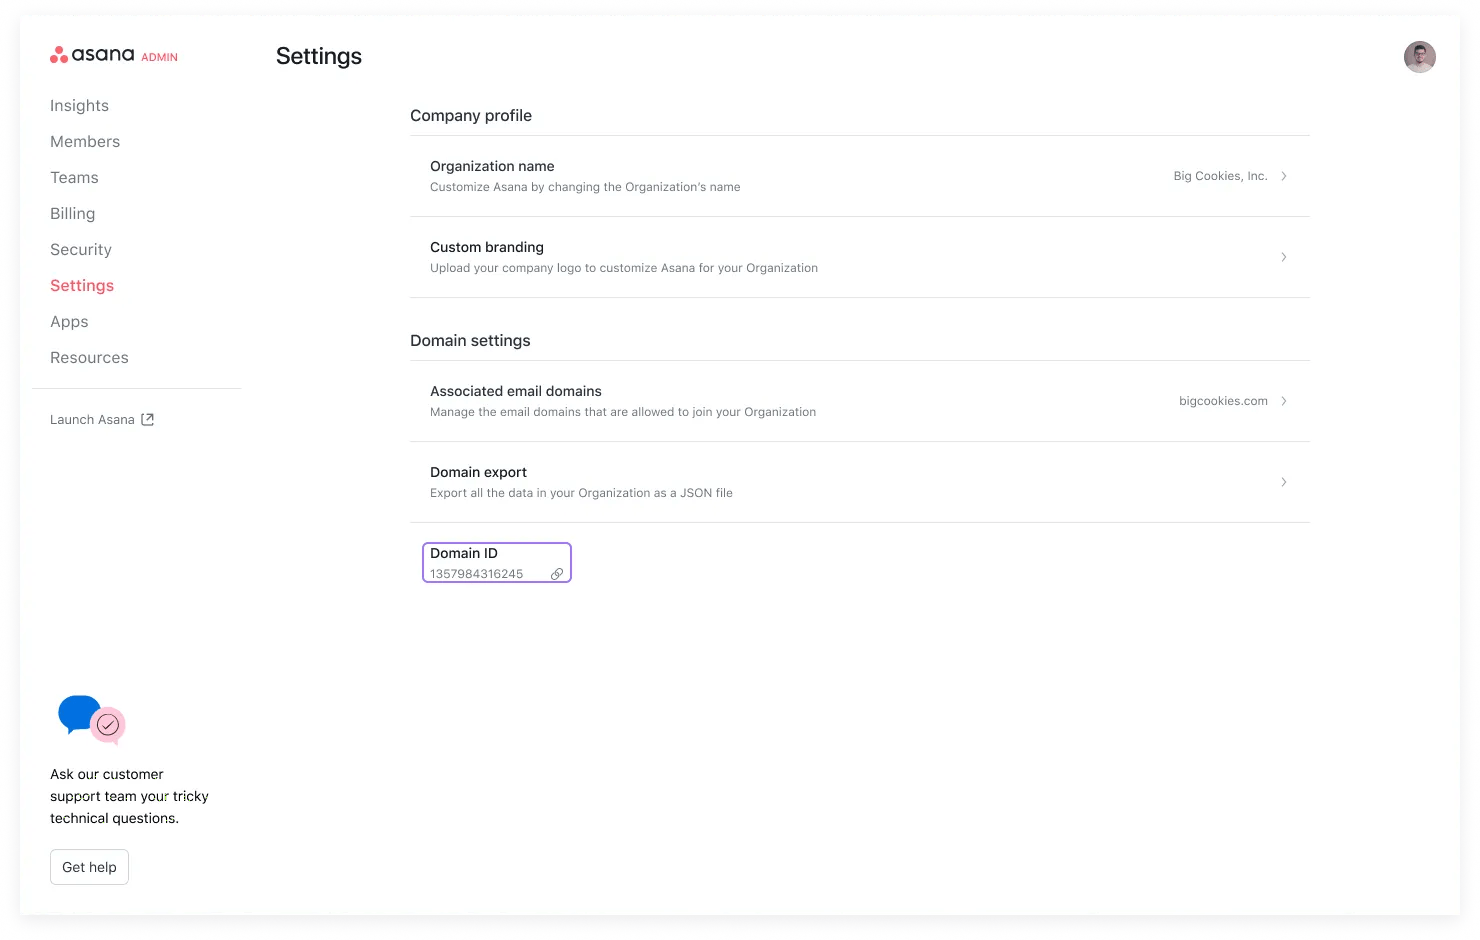
Il primo header deve includere un ID dominio o un ID divisione. Ciò è disponibile nella scheda Impostazioni della Console di amministrazione. L’intestazione dovrebbe avere il formato Asana-ID-Domini-Consentiti-Richiedente: abc. Nota che gli amministratori di divisione dovranno contattare l’Assistenza Asana per ottenere l’ID di amministratore di divisione per poter configurare questa intestazione.
La seconda intestazione deve includere un elenco, separato da virgole, di ID dominio approvati e deve seguire il formato Asana-ID-Domini-Consentiti: abc,123,xyz. Tutti gli ID degli spazi di lavoro elencati risulteranno come organizzazioni e spazi di lavoro approvati.
Nota
L’app web di Asana applicherà queste restrizioni sia durante il caricamento della pagina iniziale sia durante l’handshake di WebSocket. Se desideri una pagina aperta di Asana per aggiornare le restrizioni specifiche una volta che il dispositivo ha cambiato rete, assicurati di includere queste intestazioni nelle richieste HTTP verso gli endpoint del protocollo WebSocket (wss://) che sono sottodomini dell’app di Asana.
Dopo aver configurato l’elenco degli spazi di lavoro approvati, esistono vari scenari in cui gli utenti che usano un dispositivo o una rete gestita potrebbero ricevere un messaggio di errore contestualizzato, quando cercano di accedere a spazi di lavoro non approvati.
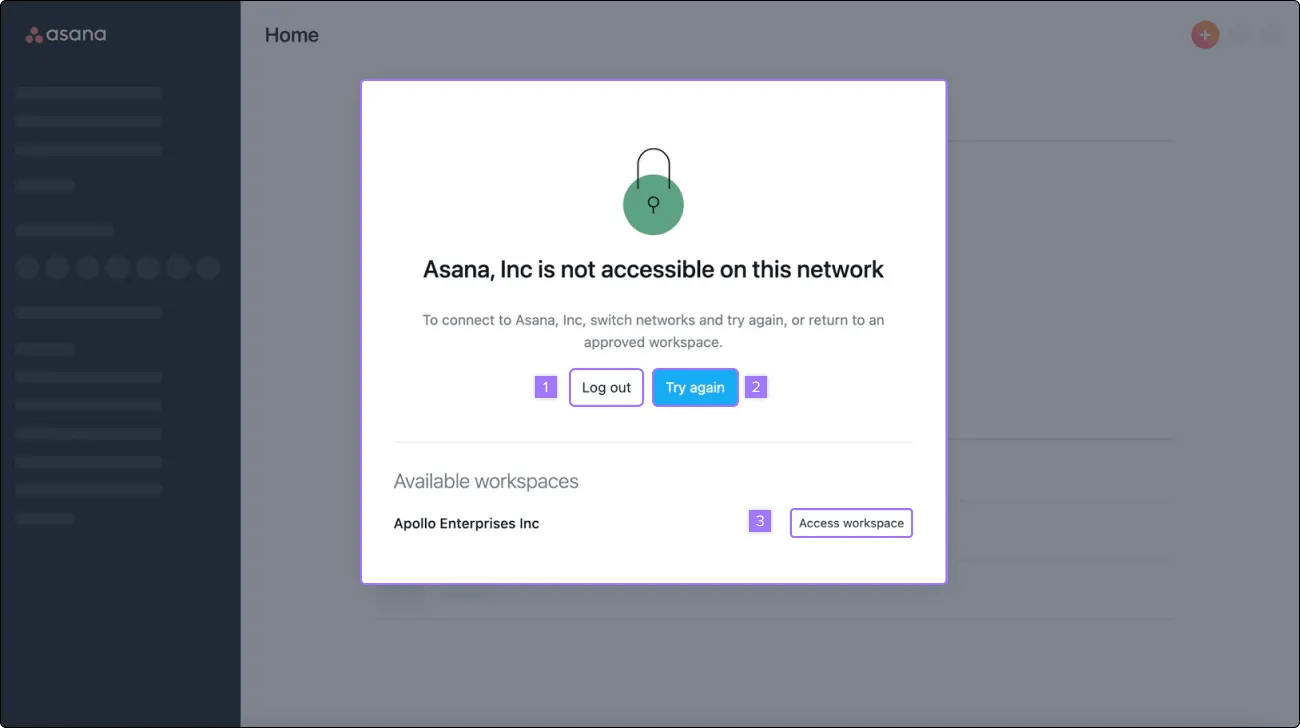
Se stai cercando di accedere a un account Asana che non dispone di domini approvati, riceverai il seguente messaggio sulla versione web o sull’app desktop di Asana.
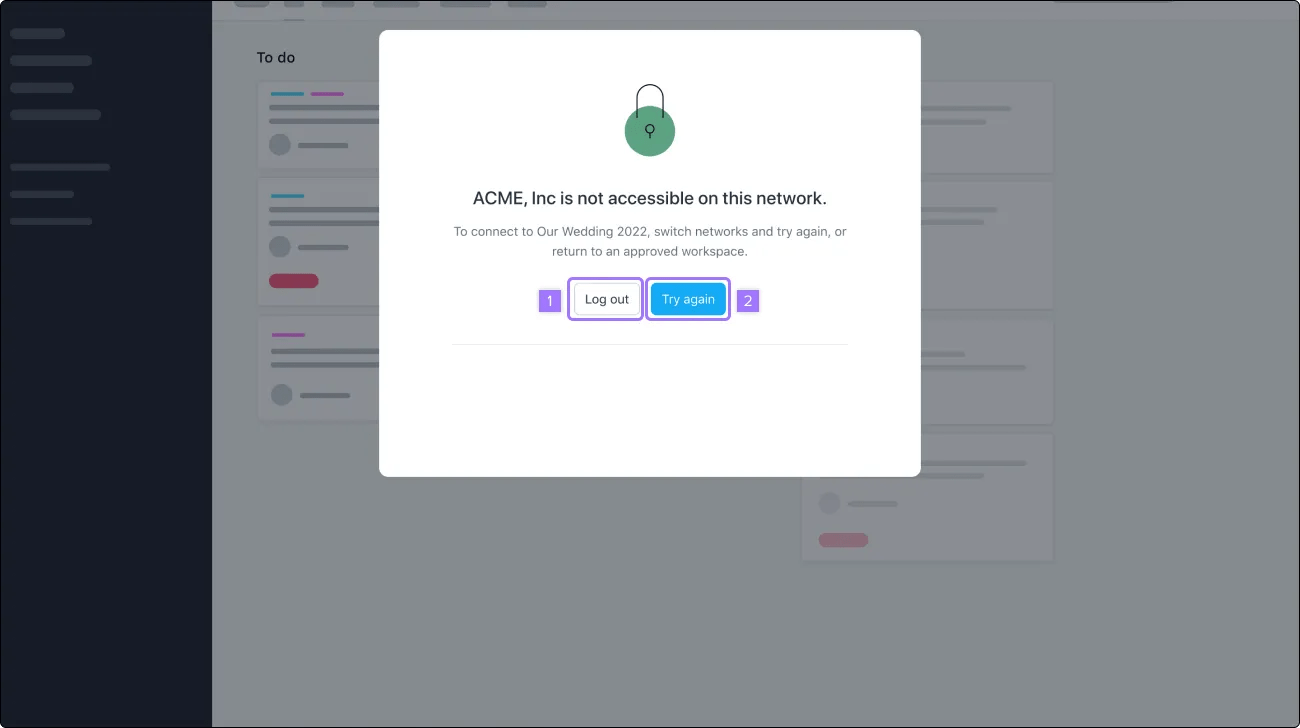
Anche se cerchi di accedere a uno spazio di lavoro personale o a un account con più domini non approvati riceverai un messaggio di errore contestualizzato.
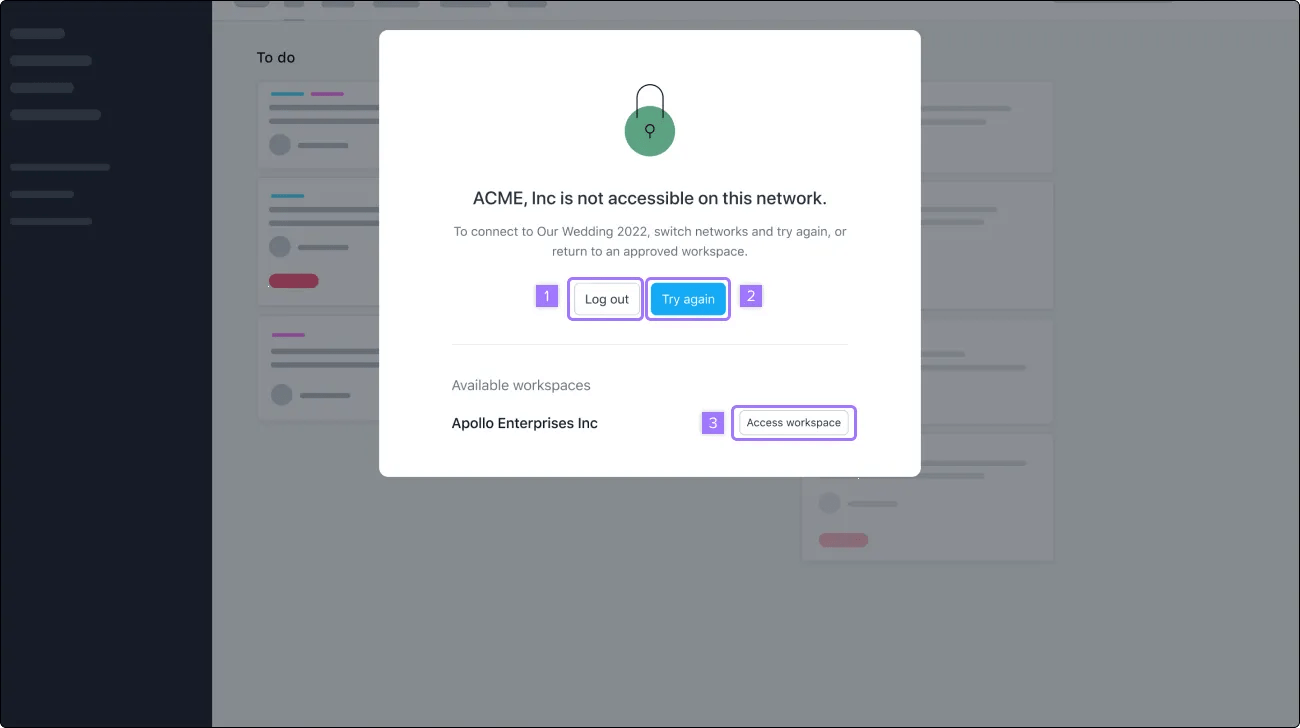
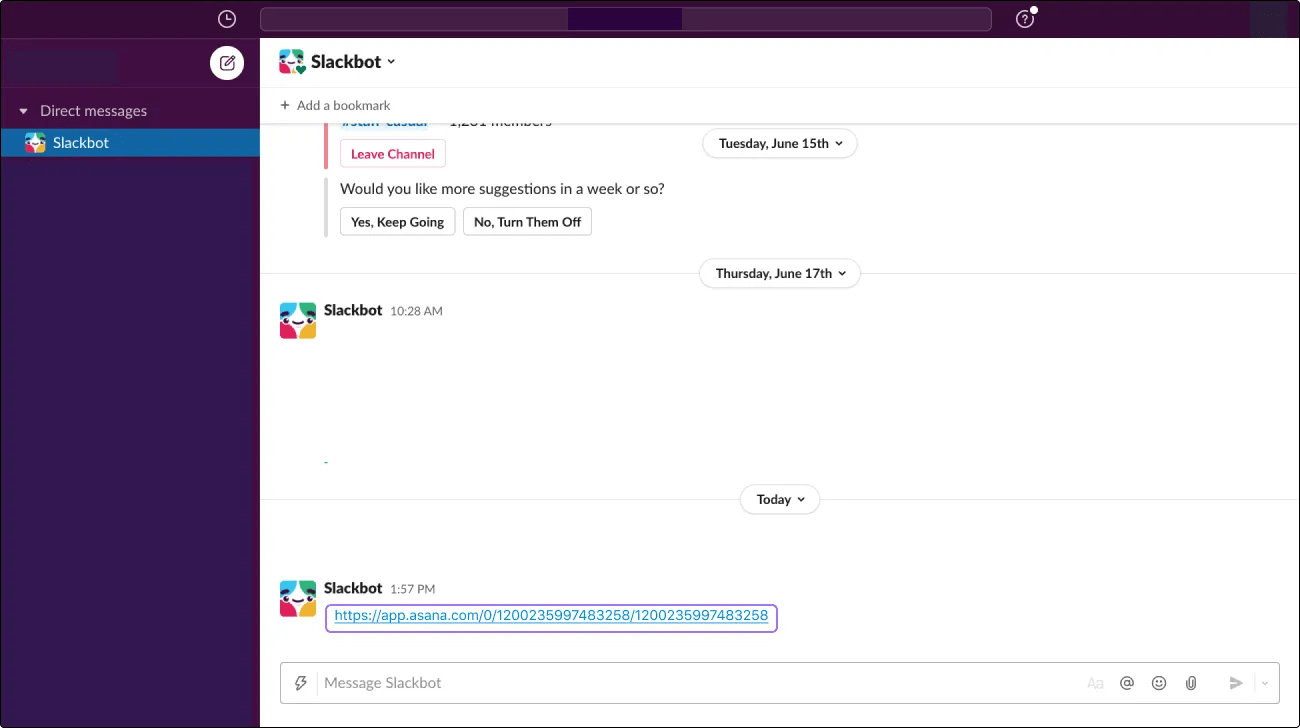
Se clicchi su un URL non approvato, riceverai un messaggio di errore contestualizzato.
Se ti interessa passare a un piano Enterprise o vuoi saperne di più, contatta il nostro team di vendita.