Conçu pour la mission. Prêt pour le travail.
Asana Gov offre aux agences gouvernementales une base solide pour faire avancer leurs activités essentielles, sans implémentation complexe, sans longs cycles de formation et sans déploiements coûteux.
Sécurité, conformité et adaptation aux missions
Asana Gov offre un environnement dédié conçu pour répondre aux exigences strictes en matière de conformité et de sécurité des agences du gouvernement fédéral américain. Les équipes peuvent ainsi collaborer en toute flexibilité tout en respectant les normes fédérales de protection des données.
Normes de sécurité et de conformité
Asana Gov respecte ou s'efforce de respecter les normes suivantes :
- Autorisation FedRAMP Moderate (classe C), fournissant aux agences du gouvernement fédéral américain un environnement de gestion du travail sécurisé et conforme.
- Chiffrement validé FIPS 140-2, pour protéger les données au repos et en transit, garantissant que les informations gouvernementales sensibles sont conformes aux normes cryptographiques fédérales.
- Protection par plus de 323 contrôles de sécurité conformes à la norme NIST 800-53 Rév. 5 (au niveau de base modéré). Ces contrôles prennent en charge le contrôle d'accès, l'audit et la responsabilisation, la protection du système et de la communication, ainsi que la réponse aux incidents.
- SOC 2 Type 1 terminé
- SOC 2 Type 2 prévu
- GovRAMP : en cours
Pour en savoir plus, consultez le Centre de gestion de la confidentialité d'Asana Gov et la Fiche technique sur la conformité FedRAMP
Présentation des fonctionnalités
Asana Gov comprend la plupart des fonctionnalités de la formule Asana Enterprise, offrant ainsi aux utilisateurs l'ensemble des fonctionnalités nécessaires pour gérer le travail à grande échelle. Cependant, Asana Gov constitue une solution et un environnement distincts, spécialement conçus pour se conformer aux normes fédérales en matière de sécurité et de conformité.
 Note
Découvrir les fonctionnalités d'Asana Enterprise+.
Administration et contrôles d'accès
Asana Gov fournit des fonctionnalités d'administration par défaut pour garantir un accès centralisé à tous les utilisateurs.
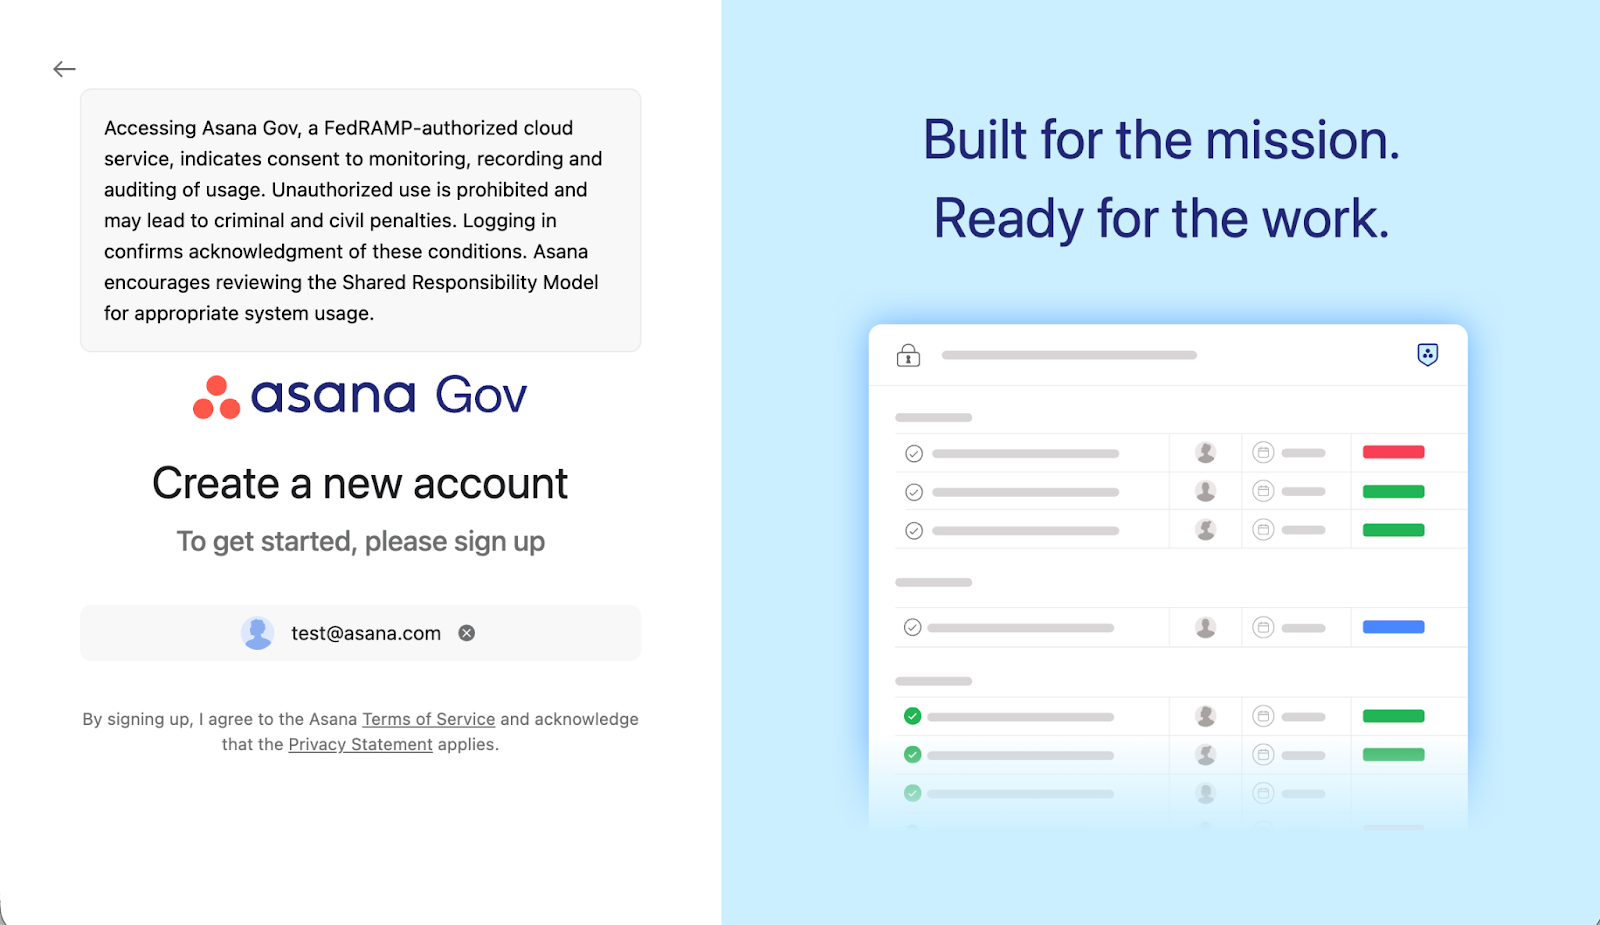
Notification d'utilisation du système
- Activée par défaut pour tous les domaines.
- Affichée sur la page de connexion pour tous les utilisateurs accédant à Asana Gov.
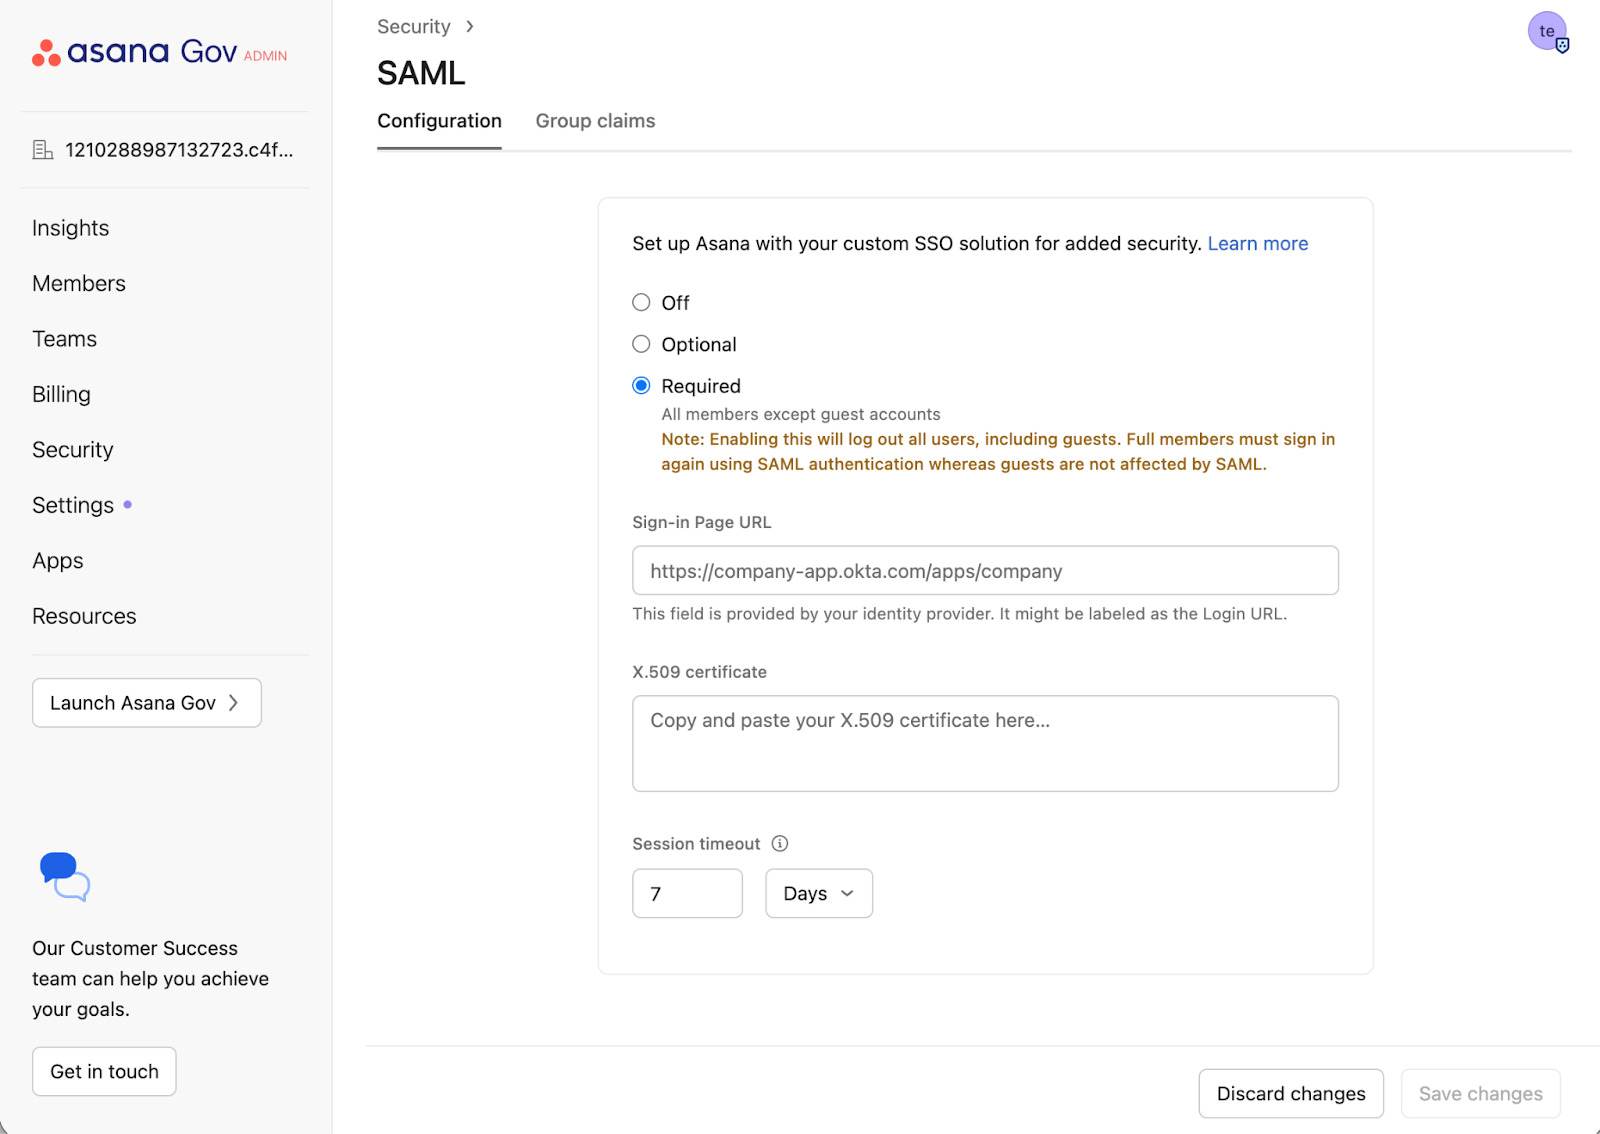
Authentification unique (SSO) SAML
- Les super administrateurs doivent configurer l'authentification unique SAML lors de la configuration.
- Assure une expérience d'authentification gérée de manière centralisée.
- Fournisseurs d'identité pris en charge : Okta Gov | Entra ID et d'autres.
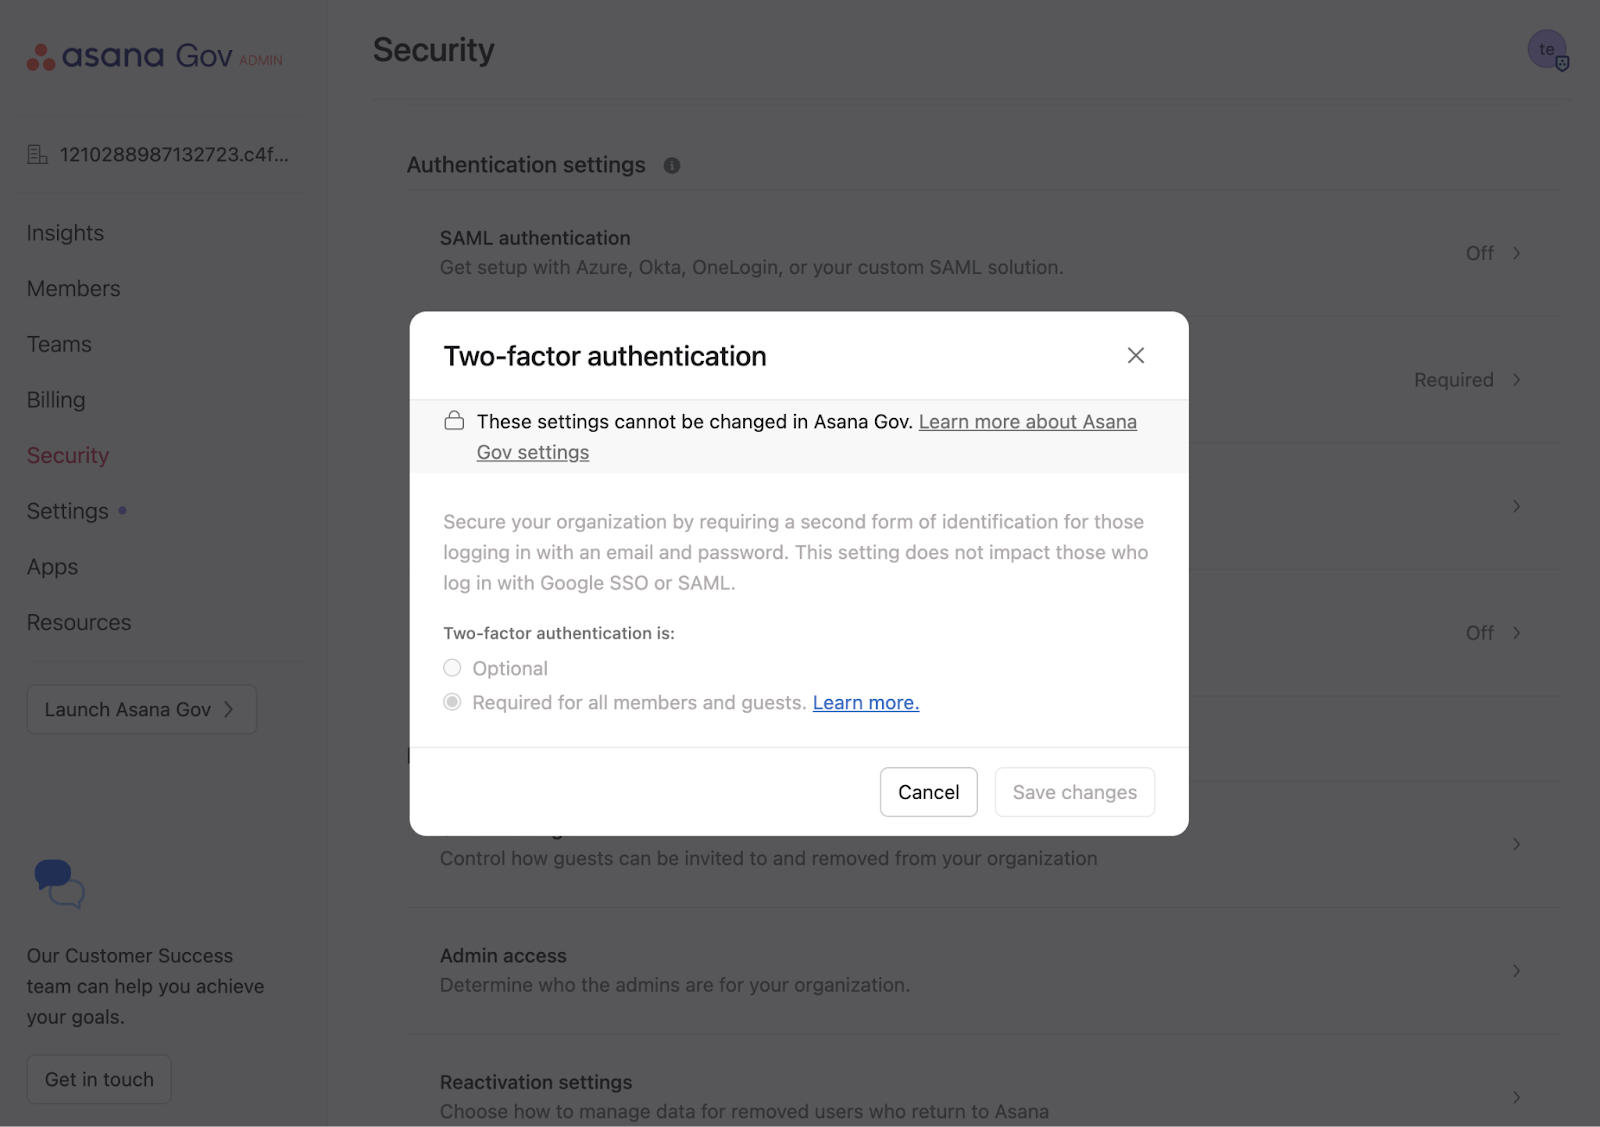
Authentification à deux facteurs
- L'authentification à deux facteurs obligatoire est appliquée par défaut pour tous les domaines Asana Gov
- Si vous appliquez l'authentification à deux facteurs, Asana vous demandera un code supplémentaire (en plus de votre adresse e-mail et de votre mot de passe) lors de l'authentification.
- En savoir plus sur l'authentification à deux facteurs obligatoire
Authentification des invités via un lien magique
- Les utilisateurs invités uniquement se connectent à Asana Gov à l'aide de liens magiques à usage unique.
- Les liens expirent au bout de 15 minutes et sont à usage unique sur Asana Gov (le délai d'expiration peut être ajusté en fonction des besoins du client ; veuillez envoyer une demande au service client).
- Découvrez comment fonctionnent les liens magiques.
Politique en matière de mots de passe
- Les contrôles de mot de passe sont conformes aux normes NIST 800-63B. En savoir plus sur la politique d'Asana en matière de mots de passe.
- L'authentification à deux facteurs est nécessaire par défaut pour tous les membres et invités.
Fonctionnalités de sécurité
Asana Gov offre aux clients un contrôle précis sur la façon dont ils gèrent, surveillent et protègent leurs données. Les principales fonctionnalités de sécurité comprennent :
L'IA sur Asana Gov
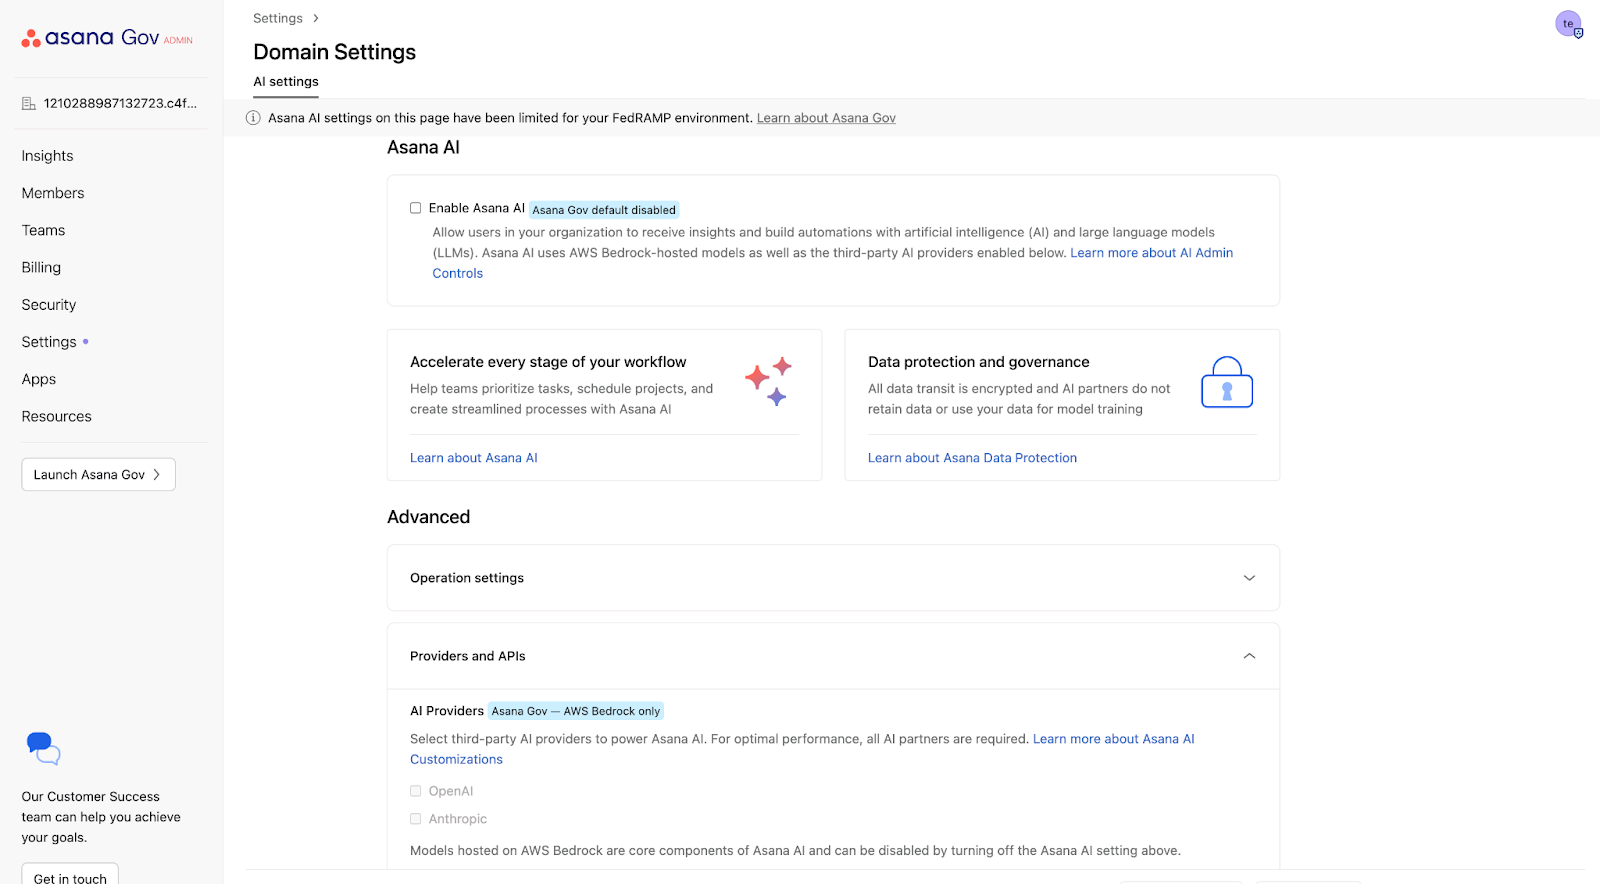
Les fonctionnalités d'IA sont désactivées par défaut sur Asana Gov. Les super administrateurs peuvent activer ou désactiver les fonctionnalités d'IA à tout moment depuis la console d'administration.
- Les modèles d'IA sont alimentés par Anthropic et hébergés sur AWS Bedrock. Par conséquent, les données des clients restent dans l’environnement AWS d’Asana et ne sont pas envoyées directement à des fournisseurs de modèles externes.
- Les fonctionnalités de l'IA Asana utilisent uniquement des métadonnées (et non le contenu des clients) pour aider les utilisateurs à optimiser leurs processus.
- Aucune donnée n'est partagée avec les sous-traitants ultérieurs, sauf si cela est explicitement autorisé. En savoir plus sur les fonctionnalités de l'IA Asana et les paramètres administrateurs.
Intégrations
Plus de 100 intégrations gratuites, notamment Microsoft 365, Microsoft Teams, Google Workspace, Slack et d'autres applications conçues pour gérer vos activités quotidiennes
Migration des données et disponibilité des fonctionnalités
La migration directe entre Asana Commercial et Asana Gov est prise en charge.
Disponibilité des fonctionnalités
Fonctionnalités | Détails |
Environnements de travail test | Disponible pour AsanaGov. Pour en savoir plus sur les Sandboxes, consultez la page Asana Sandboxes. |
Déploiement multi-organisation | Disponible pour AsanaGov. Veuillez contacter notre service client pour l'activer. Pour en savoir plus, consultez la page relative au déploiement multi-organisation. |
Respect de la réglementation HIPAA | Disponible sur Asana Gov. Si vous migrez depuis un domaine commercial, un nouvel accord de partenariat (BAA) devra être signé. Veuillez consulter cet article pour plus d'informations. |
Application pour mobile et Web | Les applications mobile et Web ne fonctionnent pas avec Asana Gov pour le moment. Pour en savoir plus, contactez l’équipe d’assistance. |
Clés de chiffrement Enterprise | Discutez de vos besoins en matière de chiffrement avec le service commercial d'Asana. |
Ressources supplémentaires
 Agentic Work Management
 Asana Service Management
 Asana Client Management
 Command by Asana
 StackAI by Asana